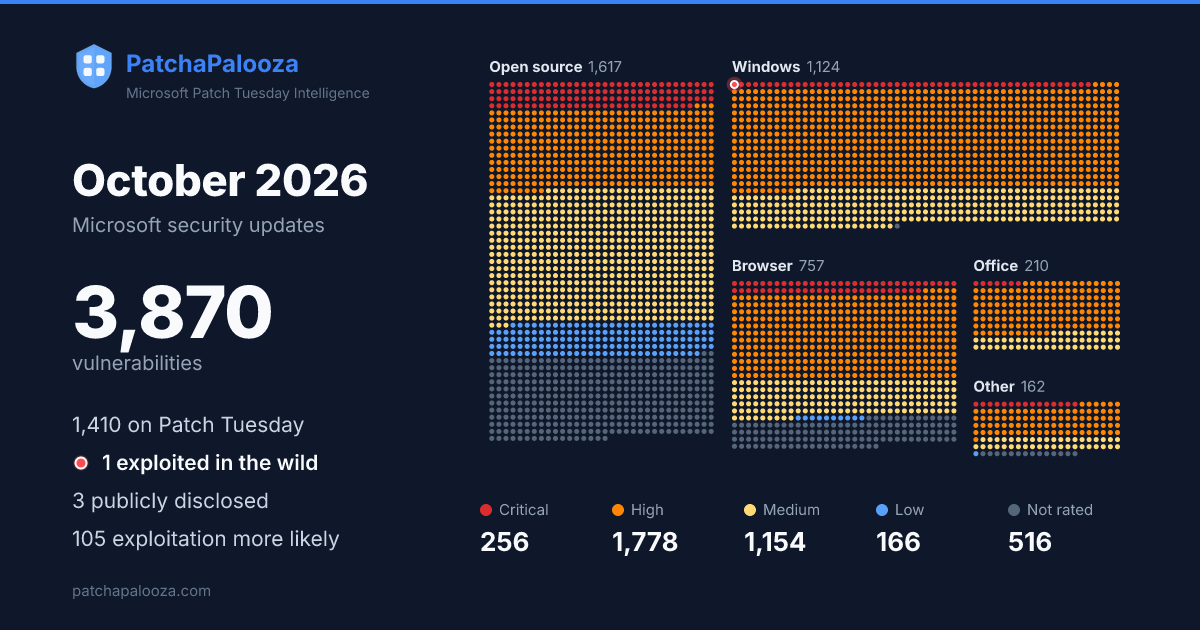
| CVE-2026-96951 | Windows Shell Security Feature Bypass Vulnerability | High | 8.8 | Security Feature Bypass | Exploited |
| CVE-2026-111497 | Google: CVE-2026-111497 Buffer overflow vulnerability in the Brotli decoder | High | 8.1 | Elevation of Privilege | Publicly disclosed |
| CVE-2026-108398 | .NET Framework Security Feature Bypass Vulnerability | High | 8.8 | Security Feature Bypass | Publicly disclosed |
| CVE-2026-100202 | Windows Message Queuing Queue Manager Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-100219 | Microsoft QUIC Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-100222 | Network Policy Server (NPS) Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-102210 | Windows Text Shaping Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-105010 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | Critical | 9.8 | Elevation of Privilege | |
| CVE-2026-105016 | Microsoft QUIC Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-21413 | Raw Image Extension Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-69634 | Windows iSCSI Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-69639 | Windows libarchive Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-69886 | Windows Imaging Component Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-70147 | Microsoft PostScript Printer Driver Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-70153 | Microsoft PostScript Printer Driver Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-70157 | Windows System Information Console Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-70242 | Microsoft Office Outlook Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-70291 | Microsoft Office Outlook Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-70300 | Microsoft Office Word Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83517 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83519 | Windows Error Reporting Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83578 | Microsoft PowerShell Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83693 | Windows Error Reporting Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83748 | Windows Error Reporting Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83780 | Windows CCFFilter Driver Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83782 | Windows Shell Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83869 | Windows Domain Name Service Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83910 | RPC Runtime Library Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83935 | Microsoft XML Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-84015 | Remote Access Point-to-Point Protocol (PPP) EAP-TLS Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-85792 | Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-85806 | Network Policy Server (NPS) Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-85809 | Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-85814 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-85928 | Windows Volume Manager Extension Driver Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-88156 | Microsoft Office Outlook Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-88178 | Microsoft Office PowerPoint Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-96096 | Windows Media Player Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-96113 | Windows Domain Name Service Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-96219 | Windows Local Security Authority Subsystem Service (LSASS) Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-96320 | Windows DHCP Server Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-96909 | Windows BitLocker Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-96924 | Windows OLE Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-96934 | Windows DHCP Server Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-97016 | Microsoft Office Outlook Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-97749 | Microsoft Office Outlook Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-97805 | Windows Partition Management Driver Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-97814 | Windows Text Shaping Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-97815 | Windows Error Reporting Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-97816 | Microsoft OpenSSH for Windows Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-88092 | ASP.NET Core Tampering Vulnerability | Critical | 9.4 | Tampering | |
| CVE-2026-70188 | ASP.NET Core Security Feature Bypass Vulnerability | Critical | 9.1 | Security Feature Bypass | |
| CVE-2026-96252 | Active Directory Federation Services (AD FS) Spoofing Vulnerability | Critical | 9.1 | Spoofing | |
| CVE-2026-105008 | Windows Schannel Spoofing Vulnerability | Critical | 9 | Spoofing | |
| CVE-2026-69705 | Windows iSCSI Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-69883 | Windows iSCSI Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-70024 | Windows Internet Information Services Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-70096 | Windows Rich Text Edit Control Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-83770 | Windows Text Shaping Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-88102 | Microsoft Failover Cluster Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-96864 | Microsoft Failover Cluster Virtual Driver Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-85818 | Windows Schannel Spoofing Vulnerability | Critical | 9 | Spoofing | |
| CVE-2026-69918 | Windows Core Messaging Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-88159 | Windows Background Intelligent Transfer Service (BITS) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96940 | Microsoft Exchange Server Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-70229 | Windows Active Directory Domain Services Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-70571 | Microsoft Exchange Server Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-69673 | Windows Update Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69718 | Windows Update Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69733 | Windows Update Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69783 | Windows Update Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69880 | Desktop Window Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69882 | Windows Update Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69926 | Desktop Window Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70054 | Windows NetBIOS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70060 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70103 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70104 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70106 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-70108 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70117 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70132 | Windows Portable Device File System Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70151 | Windows Direct Composition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70218 | Windows StateRepository API Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70233 | Windows Common Log File System Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70245 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70255 | Desktop Window Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70286 | Windows Graphics Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70303 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83669 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83699 | Windows Client-Side Caching (CSC) Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83704 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83732 | Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83735 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83761 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83763 | Windows Input System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83768 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83769 | Microsoft OpenSSH for Windows Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83830 | Windows COM+ Event System Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83840 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83848 | Windows COM+ Event System Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83867 | Windows Push Notifications Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83896 | Windows Direct Composition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83902 | Windows Direct Composition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83927 | Windows Registry Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85804 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85832 | Windows Background Intelligent Transfer Service (BITS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85843 | Windows Background Intelligent Transfer Service (BITS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85848 | Windows Background Intelligent Transfer Service (BITS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85849 | Windows AppX Deployment Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85850 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85884 | Windows Health and Optimized Experiences Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85901 | Windows Graphics Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85902 | Windows Direct Composition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85906 | Windows Direct Composition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85908 | Windows Graphics Component Elevation of Privilege Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-85945 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88093 | Desktop Window Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88118 | Windows Background Intelligent Transfer Service (BITS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88133 | Windows Portable Device Enumerator Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88147 | Windows Secure Socket Tunneling Protocol (SSTP) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88152 | Windows Background Intelligent Transfer Service (BITS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88191 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96911 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96929 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97798 | Windows Error Reporting Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97799 | Windows Audio Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97800 | Windows Mobile Broadband Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70076 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70144 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70156 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70176 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70223 | Windows Console Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70236 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70237 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70241 | Windows Kerberos Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70249 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70253 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70271 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Remote Code Execution | |
| CVE-2026-70273 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-72955 | Windows Application Compatibility Cache Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-81971 | Windows NTFS Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83505 | Windows Setup Files Cleanup Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83509 | Windows Setup Files Cleanup Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83510 | Windows Setup Files Cleanup Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83580 | Windows Client-Side Caching (CSC) Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83717 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83724 | Windows Management Instrumentation Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83738 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83750 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83785 | Windows COM+ Event System Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83793 | Windows Update Orchestrator Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83834 | Windows Kernel-Mode Drivers Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83842 | Windows TCP/IP Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83886 | Windows Update Orchestrator Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83899 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83921 | Windows Search Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-84014 | Windows Device Association Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85355 | Windows Common Log File System Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85791 | Windows Encrypting File System (EFS) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85802 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85855 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85870 | Windows Common Log File System Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85941 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96939 | Servicing Stack Updates Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96858 | Windows Security Account Manager Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-92707 | MessagePack-CSharp Denial of Service Vulnerability | Medium | 5.3 | Denial of Service | Publicly disclosed |
| CVE-2026-96207 | Microsoft Partner Center Elevation of Privilege Vulnerability | Critical | 10 | Elevation of Privilege | |
| CVE-2026-94510 | Microsoft Bookings Elevation of Privilege Vulnerability | Critical | 9.9 | Elevation of Privilege | |
| CVE-2026-102238 | Visual Studio Code Remote Code Execution Vulnerability | Critical | 9.6 | Remote Code Execution | |
| CVE-2026-70279 | Microsoft Exchange Server Spoofing Vulnerability | Critical | 9.3 | Spoofing | |
| CVE-2026-100209 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-100210 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-100211 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-100212 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-100220 | Windows Media Video Decoder Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102203 | RPC Runtime Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102214 | Windows Hyper-V Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102217 | WebDAV Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-102225 | Windows Text Shaping Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102226 | Dynamics Business Central Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-102235 | Visual Studio Code Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102849 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102850 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102855 | Microsoft Office Visio Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102856 | Microsoft Office Visio Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102857 | Microsoft Office Visio Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102860 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-102861 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-102862 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-102863 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-102869 | .NET and Visual Studio Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-102870 | ASP.NET Core Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-103572 | Visual Studio Tools for Applications and SQL Server Management Studio Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105007 | Windows NDIS Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-105591 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105593 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105595 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105596 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105597 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105598 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105716 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105717 | Microsoft Office Access Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105718 | Microsoft Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105733 | Windows Hyper-V Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108400 | HEVC Video Extensions Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108426 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108427 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108428 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108429 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108430 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108431 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108432 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108437 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108439 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108440 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108441 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108442 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108443 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108444 | Microsoft Office Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108445 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108446 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108447 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108449 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108450 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108451 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108463 | Windows SmartScreen Security Feature Bypass Vulnerability | High | 8.8 | Security Feature Bypass | |
| CVE-2026-108467 | Microsoft PostScript Printer Driver Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108471 | Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-65674 | Microsoft SQL Server Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-69326 | Graphic Fonts Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-69370 | Visual Studio Code Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-69943 | Microsoft Office SharePoint Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-69945 | Windows AppX Deployment Extensions Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-70007 | .NET Framework Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70035 | .NET Framework Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70068 | Windows Client-Side Caching (CSC) Service Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-70069 | Windows DHCP Server Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70089 | Windows GDI Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70098 | Visual Studio Code Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70149 | Windows Client Side Caching driver (csc.sys) Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-70167 | Windows Domain Name Service Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70174 | .NET Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70185 | Microsoft PowerShell Security Feature Bypass Vulnerability | High | 8.8 | Security Feature Bypass | |
| CVE-2026-70210 | Windows OLE DB Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-70215 | Microsoft Office PowerPoint Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70246 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-70250 | Windows DHCP Client Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70254 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70256 | Microsoft Office Outlook Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70262 | WebDAV Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-70266 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-70268 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70282 | Microsoft Office Outlook Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70287 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70297 | Skype for Business Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70299 | Windows Bind Filter Driver Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-70301 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70302 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70580 | Windows Credential Guard Spoofing Vulnerability | High | 8.8 | Spoofing | |
| CVE-2026-77496 | Windows Imaging Component Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-77902 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-77910 | Microsoft Exchange Server Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-83520 | .NET Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83523 | Windows Image Acquisition Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83688 | Remote Desktop Client Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83716 | Windows Hyper-V Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83725 | Microsoft Windows Search Component Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83759 | Windows Encrypting File System (EFS) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83771 | Windows Camera Frame Server Monitor Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-83778 | Microsoft Internet Messaging API Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83784 | Windows Encrypting File System (EFS) Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-83797 | Windows Partition Management Driver Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83831 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83862 | Windows Network Load Balancing Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83889 | Windows DNS Server Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83891 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83923 | Microsoft OpenSSH for Windows Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83929 | Windows GDI Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83934 | Windows GDI+ Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-85339 | Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-85363 | .NET Framework Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-85817 | Microsoft PowerShell Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-85890 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-85897 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-85898 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-85900 | Microsoft Office SharePoint Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-85903 | Windows Domain Name Service Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-85905 | Windows UI Immersive Server API Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-85931 | Windows Distributed File System (DFS) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-85936 | Windows Shell Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-87697 | .NET Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88073 | Windows Graphics Kernel Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-88075 | Configuration Manager Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-88077 | Microsoft Edge (Chromium-based) Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-88112 | Windows Domain Name Service Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88114 | Windows Domain Name Service Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88115 | Windows Server for NFS Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88116 | Windows Domain Name Service Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88136 | Web Distributed Authoring and Versioning (WEBDAV) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88142 | Windows Background Intelligent Transfer Service (BITS) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88144 | Microsoft Office PowerPoint Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88145 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88150 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88155 | Microsoft Office SharePoint Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88157 | Microsoft OpenSSH for Windows Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88163 | Microsoft Office SharePoint Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88164 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-88165 | Windows Active Directory Domain Services Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88166 | Microsoft Office SharePoint Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88186 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88196 | Microsoft Office Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88197 | Microsoft Office Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88198 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-88200 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-88202 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-88219 | RPC Runtime Library Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96044 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-96198 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96199 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96202 | Windows Raw Image Extension Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96203 | Microsoft Edge (Chromium-based) Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-96224 | .NET Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96230 | ASP.NET Core Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96235 | .NET Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96251 | Microsoft PowerShell Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96913 | Windows Kernel Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-96914 | Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-96917 | Windows PCI Bus Driver Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-96943 | Windows Raw Image Extension Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96952 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96957 | .NET Security Feature Bypass Vulnerability | High | 8.8 | Security Feature Bypass | |
| CVE-2026-97003 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97004 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97007 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97008 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97010 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97011 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97012 | Microsoft Office Outlook Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97017 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97738 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97739 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97741 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97742 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97745 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97746 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97747 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97748 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97750 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97751 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97752 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97753 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97754 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97755 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97756 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97757 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97758 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97759 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97761 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97762 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97763 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97765 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97766 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97767 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97768 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97769 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97770 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97771 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97772 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97773 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97775 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97776 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97777 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97778 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97780 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-97781 | Microsoft Office OneNote Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-68883 | Microsoft SQL Server Elevation of Privilege Vulnerability | High | 8.5 | Elevation of Privilege | |
| CVE-2026-83845 | Windows Internet (wininet.dll) Spoofing Vulnerability | High | 8.4 | Spoofing | |
| CVE-2026-85369 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 8.2 | Elevation of Privilege | |
| CVE-2026-85925 | Azure Key Vault Client SDK Elevation of Privilege Vulnerability | High | 8.2 | Elevation of Privilege | |
| CVE-2026-100218 | Remote Desktop Gateway Service Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-102866 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-105005 | Windows Schannel Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-108457 | Microsoft Windows PDF Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-108460 | Windows Message Queuing Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-69802 | Network Device Enrollment Service (NDES) Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-69830 | Windows DHCP Server Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-69913 | Windows TCP/IP Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-70013 | Windows iSCSI Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-70038 | Windows iSCSI Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-70062 | Windows libarchive Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-70111 | Windows Kernel Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-70127 | Windows Domain Name Service Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-70175 | ASP.NET Core Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-70187 | Windows Remote Desktop Services Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-70197 | .NET and Visual Studio Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-70269 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-83746 | Skype for Business Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-83914 | Microsoft XML Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-85926 | Windows Secure Socket Tunneling Protocol (SSTP) Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-88094 | Azure Storage Library Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-88117 | Windows DHCP Server Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-88119 | Windows DHCP Server Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-88120 | Windows DHCP Server Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-88171 | Windows DHCP Server Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-97783 | Microsoft Office SharePoint Spoofing Vulnerability | High | 8.1 | Spoofing | |
| CVE-2026-69363 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 8 | Elevation of Privilege | |
| CVE-2026-70049 | Microsoft Configuration Manager Elevation of Privilege Vulnerability | High | 8 | Elevation of Privilege | |
| CVE-2026-70213 | Microsoft Power Apps Remote Code Execution Vulnerability | High | 8 | Remote Code Execution | |
| CVE-2026-83838 | Windows Bluetooth A2DP driver Elevation of Privilege Vulnerability | High | 8 | Elevation of Privilege | |
| CVE-2026-88121 | Windows Background Intelligent Transfer Service (BITS) Remote Code Execution Vulnerability | High | 8 | Remote Code Execution | |
| CVE-2026-96844 | Microsoft Bluetooth Driver Elevation of Privilege Vulnerability | High | 8 | Elevation of Privilege | |
| CVE-2026-96956 | SQL Server Elevation of Privilege Vulnerability | High | 8 | Elevation of Privilege | |
| CVE-2026-100215 | Microsoft Graphics Component Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-100217 | Windows Group Policy Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102196 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102201 | Microsoft Windows Media Foundation Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102202 | Windows Container Isolation FS Filter Driver (unionfs.sys) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102204 | Windows Subsystem for Linux Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102205 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102215 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102216 | Windows StateRepository API Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102218 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102220 | Windows VHD miniport driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102227 | Windows Resilient File System (ReFS) Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-102233 | Visual Studio Code Security Feature Bypass Vulnerability | High | 7.8 | Security Feature Bypass | |
| CVE-2026-103568 | Windows Credential Providers Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-105003 | HID Class Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-108130 | Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-108133 | Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-108136 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-108433 | Microsoft Office Word Security Feature Bypass Vulnerability | High | 7.8 | Security Feature Bypass | |
| CVE-2026-49785 | UEFI Secure Boot Security Feature Bypass Vulnerability | High | 7.8 | Security Feature Bypass | |
| CVE-2026-61931 | Windows Perception Simulation Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-68836 | Windows kernel32.dll Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69354 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69471 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69798 | Windows Wired AutoConfig Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69850 | Windows Certificates Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69867 | SQLite Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69884 | Windows GDI Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69898 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69909 | Microsoft COM for Windows Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69916 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69923 | Windows AI Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69934 | Windows Spaceport.sys Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69942 | Windows Overlay Filter Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-69949 | Windows Client for NFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69950 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69953 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69959 | Windows Overlay Filter Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-69963 | Kernel Streaming Service Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69966 | Kernel Streaming Service Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70008 | Windows IP Over USB Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70023 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70048 | Windows Resilient File System (ReFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70051 | Windows SmartScreen Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70052 | Microsoft PowerShell Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-70059 | Windows OLE Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70064 | Windows Kerberos Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70092 | Microsoft PostScript Printer Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70093 | Windows Rich Text Edit Control Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70102 | Windows Spaceport.sys Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70109 | Microsoft PostScript Printer Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70110 | Microsoft PostScript Printer Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70113 | Windows Client for NFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70114 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70123 | Microsoft Graphics Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70131 | Microsoft Windows Media Foundation Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70138 | Windows OLE Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70139 | Windows Update Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70142 | Windows Update Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70143 | Windows Network File System Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-70172 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70177 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70184 | Windows Backup Engine Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70220 | Microsoft Office Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-70222 | Windows Shell Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70225 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70228 | Desktop Window Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70238 | Windows Storage Spaces Controller Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70247 | HTTP.sys Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-70274 | Windows Bind Filter Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70278 | Microsoft Windows Media Foundation Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70285 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70566 | Windows Schannel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-78459 | Microsoft Internet Information Services Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-81969 | Windows Server Update Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83499 | Windows Server Update Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83508 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83514 | Windows Partition Management Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83518 | RPC Runtime Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83567 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83568 | Windows Kernel-Mode Drivers Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83569 | HID Parser Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83570 | Windows Search Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83579 | Windows Smart Card Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83583 | Windows Geotag Broker Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83587 | Windows Core Messaging Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83634 | Windows BitLocker Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83637 | Windows Kernel-Mode Drivers Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83639 | Windows Sensor Data Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83640 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-83654 | Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83659 | Windows User Profile Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83678 | Windows TCP/IP Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83679 | Windows Defender Firewall Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83691 | Windows DHCP Server Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83692 | Windows Bind Filter Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83698 | Windows Client-Side Caching (CSC) Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83712 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-83721 | Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83726 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83741 | Internet Explorer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83753 | Windows Camera Frame Server Monitor Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83756 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83757 | Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83762 | Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83767 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83781 | Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83783 | Windows Management Instrumentation Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83791 | Windows Virtual Input Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83792 | Windows Device Install Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83796 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83826 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83828 | Windows MIDI Service Module Elevation of Privileges Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83829 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83832 | Windows Spaceport.sys Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83833 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83836 | Windows Event Tracing Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-83837 | Windows Kernel-Mode Drivers Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83847 | Microsoft Account Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83850 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83857 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83859 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83861 | Windows Remote Desktop Protocol Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83863 | Servicing Stack Updates Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83872 | Windows TCP/IP Local Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83873 | Windows Shell Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83876 | Windows Shell Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83883 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83903 | Windows Direct Composition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83912 | Windows Direct Composition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83913 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83918 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83919 | Microsoft Internet Messaging API Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-83922 | Windows Direct Composition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83931 | Windows Hyper-V Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-83932 | Windows Group Policy Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-84013 | Windows Telephony Server Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-84016 | Windows EAPHost Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85318 | Servicing Stack Updates Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85327 | Windows Print Spooler Components Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85332 | Windows Device Association Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85340 | Microsoft Office Click-To-Run Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85341 | Windows USB Video Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85343 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85356 | Windows Volume Manager Extension Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85358 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85366 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85368 | Windows TCP/IP Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85373 | Windows Universal Plug and Play (UPnP) Device Host Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85375 | Windows Universal Plug and Play (UPnP) Device Host Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85376 | Windows Print Spooler Components Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85377 | Windows CD-ROM Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85795 | Windows Text Services Framework Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85796 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85800 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85807 | Windows USB Video Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85820 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85822 | Windows exFAT File System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85829 | Windows Wired AutoConfig Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85833 | Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85836 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85851 | Windows SmartScreen Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85860 | Windows Message Queuing Queue Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85861 | Clipboard User Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85863 | Clipboard User Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85864 | Python Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85867 | Windows Remote Access Connection Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85869 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85871 | Windows Kernel-Mode Drivers Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85872 | Windows Storage VSP Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85911 | Windows StateRepository API Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85927 | Windows Universal Plug and Play (UPnP) Device Host Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85933 | Windows Print Spooler Components Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87691 | Windows Management Services Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87692 | Microsoft Exchange Server Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87694 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87695 | Microsoft Exchange Server Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87699 | Winlogon Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87702 | Windows Resource Management (MRM) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87711 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87712 | Microsoft Windows QoS Scheduler Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88070 | Windows BitLocker Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88071 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88072 | Windows Host Guardian Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88074 | Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88080 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88091 | Windows Management Instrumentation Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88100 | Windows Storage Spaces Controller Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88101 | Microsoft Input Method Editor (IME) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88105 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88126 | WebDAV Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88128 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88134 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88135 | WebDAV Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88177 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88179 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88180 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88181 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88182 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88188 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88189 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88193 | Microsoft Scripting Engine Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88194 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88210 | Microsoft Office Word Security Feature Bypass Vulnerability | High | 7.8 | Security Feature Bypass | |
| CVE-2026-96108 | Desktop Window Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96118 | Windows Graphics Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96186 | Microsoft Windows Media Foundation Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96217 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96220 | Windows Assigned Access Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96223 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96225 | .NET Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96231 | .NET Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96243 | Windows WalletService Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96244 | Windows Internal System User Profile Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96249 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96306 | Windows Sysmain Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96308 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96309 | Windows Subsystem for Linux Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96312 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96317 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96318 | Windows Resume Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96324 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96843 | WebDAV Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96847 | WebDAV Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96856 | Windows Management Instrumentation Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96862 | Windows Spaceport.sys Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96912 | Windows Client License Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96915 | Windows Kernel-Mode Drivers Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96916 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96918 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96920 | Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96933 | Windows COM+ Event System Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96946 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96947 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96950 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96953 | Windows Universal Disk Format File System Driver (UDFS) Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-96995 | Microsoft Office Word Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96996 | Microsoft Office Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-96997 | Microsoft Office OneNote Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97001 | Microsoft Office Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-97009 | Microsoft Office Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-97792 | Windows Container Isolation FS Filter Driver (unionfs.sys) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97794 | Windows Container Isolation FS Filter Driver (unionfs.sys) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97803 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97804 | HID Class Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97806 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97807 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97809 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-97811 | Microsoft OpenSSH for Windows Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-102231 | Visual Studio Code Security Feature Bypass Vulnerability | High | 7.7 | Security Feature Bypass | |
| CVE-2026-102192 | Windows Failover Cluster Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-103558 | Windows Routing and Remote Access Service (RRAS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-103569 | Windows IKE Extension Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-103577 | Microsoft QUIC Security Feature Bypass Vulnerability | High | 7.5 | Security Feature Bypass | |
| CVE-2026-105009 | Windows Server Update Service Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-105592 | Microsoft Office Access Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-105714 | Microsoft Office Access Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-105715 | Microsoft Office Word Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-105723 | Windows Distributed File System (DFS) Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-105728 | Dynamics Business Central Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-108131 | Active Directory Federation Services (AD FS) Spoofing Vulnerability | High | 7.5 | Spoofing | |
| CVE-2026-108448 | Microsoft Office Outlook Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-109468 | ASP.NET Core Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-58280 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-62765 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-69454 | Microsoft Azure Attestation service and Device Health Attestation Service Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-69577 | Microsoft Azure Attestation service and Device Health Attestation Service Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-69651 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-69984 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69988 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69991 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69992 | Remote Desktop Services Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69995 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69996 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69997 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-70004 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-70014 | Windows Cryptographic Services Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-70031 | Windows iSCSI Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70159 | ASP.NET Core Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70163 | Microsoft OpenSSH for Windows Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70179 | ASP.NET Core Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-70181 | ASP.NET Core Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70183 | ASP.NET Core Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-70186 | ASP.NET Core Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70202 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-70207 | Network Policy Server (NPS) Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-70281 | Microsoft Office Outlook Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-83635 | Role: DNS Server Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-83655 | Network Policy Server (NPS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-83665 | Windows DHCP Server Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-83670 | Function Discovery Service (fdwsd.dll) Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-83855 | Windows WLAN Service Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-83856 | Windows Event Logging Service Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-83860 | Windows GDI Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-84008 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-85334 | Windows Message Queuing Queue Manager Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-85353 | Windows Print Spooler Components Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-85808 | Windows Routing and Remote Access Service (RRAS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-87696 | Microsoft Exchange Server Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-87713 | Windows Bluetooth Port Driver Remote Code Execution | High | 7.5 | Elevation of Privilege | |
| CVE-2026-87716 | Windows Storage Spaces Controller Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-88206 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-88207 | Microsoft Office PowerPoint Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-96071 | Windows Media Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-96232 | .NET Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-96236 | ASP.NET Core Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-96237 | .NET Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-96246 | Network Policy Server (NPS) Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-96248 | Windows Host Guardian Service Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-96325 | Windows SMB Server Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-96861 | Network Device Enrollment Service (NDES) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-96866 | Network Device Enrollment Service (NDES) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-96945 | Windows Failover Cluster Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-96958 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-96959 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-96960 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-97788 | Active Directory Federation Services (AD FS) Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-97789 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-97801 | .NET Framework Tampering Vulnerability | High | 7.5 | Tampering | |
| CVE-2026-97830 | Windows Internet Information Services Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-102234 | Visual Studio Code Security Feature Bypass Vulnerability | High | 7.4 | Security Feature Bypass | |
| CVE-2026-105013 | Microsoft Office SharePoint Remote Code Execution Vulnerability | High | 7.4 | Remote Code Execution | |
| CVE-2026-118147 | Visual Studio Spoofing Vulnerability | High | 7.4 | Spoofing | |
| CVE-2026-85922 | Azure Key Vault Security Feature Bypass Vulnerability | High | 7.4 | Security Feature Bypass | |
| CVE-2026-87705 | Windows Hyper-V Security Feature Bypass Vulnerability | High | 7.4 | Security Feature Bypass | |
| CVE-2026-96222 | Active Directory Federation Services (AD FS) Spoofing Vulnerability | High | 7.4 | Spoofing | |
| CVE-2026-100207 | Azure CycleCloud Remote Code Execution Vulnerability | High | 7.3 | Remote Code Execution | |
| CVE-2026-105732 | SysInternals Elevation of Privilege Vulnerability | High | 7.3 | Elevation of Privilege | |
| CVE-2026-70161 | .NET Elevation of Privilege Vulnerability | High | 7.3 | Elevation of Privilege | |
| CVE-2026-70190 | .NET Elevation of Privilege Vulnerability | High | 7.3 | Elevation of Privilege | |
| CVE-2026-88204 | Microsoft Office SharePoint Spoofing Vulnerability | High | 7.3 | Spoofing | |
| CVE-2026-96188 | Microsoft PowerToys Elevation of Privilege Vulnerability | High | 7.3 | Elevation of Privilege | |
| CVE-2026-108399 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 7.2 | Elevation of Privilege | |
| CVE-2026-70267 | Microsoft Office SharePoint Remote Code Execution Vulnerability | High | 7.2 | Remote Code Execution | |
| CVE-2026-85798 | Windows Distributed File System (DFS) Remote Code Execution Vulnerability | High | 7.2 | Remote Code Execution | |
| CVE-2026-100205 | SysInternals Elevation of Privilege Vulnerability | High | 7.1 | Elevation of Privilege | |
| CVE-2026-69452 | Windows Enterprise App Management Elevation of Privilege Vulnerability | High | 7.1 | Elevation of Privilege | |
| CVE-2026-70126 | Windows Bluetooth Port Driver Remote Code Execution | High | 7.1 | Remote Code Execution | |
| CVE-2026-83715 | Windows Error Reporting Tampering Vulnerability | High | 7.1 | Tampering | |
| CVE-2026-85856 | Internet Connection Sharing (ICS) Remote Code Execution Vulnerability | High | 7.1 | Remote Code Execution | |
| CVE-2026-100200 | Windows Update Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-100201 | Windows Client License Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-100203 | Windows Update Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102189 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102194 | Windows Graphics Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102195 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102197 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102207 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102208 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102209 | Microsoft Graphics Component Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102211 | Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102232 | Visual Studio Code Security Feature Bypass Vulnerability | High | 7 | Security Feature Bypass | |
| CVE-2026-103554 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-103555 | Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-103565 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-105722 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-105725 | Windows Security App Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-108132 | Windows Kerberos Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-108134 | Windows Autopilot Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-108135 | Windows Backup Engine Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-108396 | Windows Modern Device Management (MDM) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-108461 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-108464 | Software Protection Platform (SPP) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-108465 | Windows Update Delivery Optimization Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-108468 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-109453 | Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69596 | Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69743 | Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69763 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69766 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69795 | Windows Clipboard Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69840 | Windows Certificates Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69856 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69915 | Windows NTFS Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69931 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69935 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69977 | Quality Windows Audio/Video Experience (QWAVE) service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70021 | Windows Direct Composition Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70045 | Windows Work Folders Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70056 | Windows Update Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70067 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70086 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70115 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70134 | Windows Event Tracing Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70136 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70150 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70160 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70164 | Windows TCP/IP Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70168 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70169 | Windows Connected Devices Platform Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70198 | Windows Push Notifications Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70205 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70209 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70212 | Windows Security Center Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70230 | Windows Audio Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70243 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70252 | Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability | High | 7 | Elevation of Privilege | |
| CVE-2026-70272 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70276 | Microsoft Office Click-To-Run Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-72934 | Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-72968 | Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-72969 | Windows Program Compatibility Assistant Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83564 | Windows Search Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83574 | Windows Search Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83575 | Windows Search Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83584 | Windows Smart Card Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83644 | Windows Audio Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83675 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83676 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83680 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83682 | Windows TCP/IP Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83687 | Windows Connected User Experiences and Telemetry Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83689 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83696 | Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83702 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83707 | Windows Event Tracing Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83708 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83710 | Windows Device Association Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83718 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83720 | Windows Kerberos Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83740 | Windows Hello Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83749 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83751 | Windows MIDI Service Module Elevation of Privileges Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83752 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83775 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83827 | Windows Bluetooth Port Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83839 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83841 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83844 | Windows Paint Remote Code Execution Vulnerability | High | 7 | Remote Code Execution | |
| CVE-2026-83846 | Connected Devices Platform Service (Cdpsvc) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83866 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83868 | Microsoft Bluetooth Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83871 | Microsoft OpenSSH for Windows Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83879 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83900 | Windows Bind Filter Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83908 | RPC Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83911 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83915 | Windows Diagnostic Policy Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83916 | Windows Error Reporting Remote Code Execution Vulnerability | High | 7 | Remote Code Execution | |
| CVE-2026-83917 | Windows ALPC Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83930 | Windows Update Orchestrator Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-84018 | Windows Print Spooler Components Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-84019 | Windows Advanced Rasterization Platform Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-84020 | Windows Routing and Remote Access Service (RRAS) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85329 | Microsoft Account Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85342 | Windows Device Association Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85352 | Windows Device Association Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85354 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85357 | Windows Phone Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85361 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85362 | Windows Management Instrumentation Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85364 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85365 | Servicing Stack Updates Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85367 | Windows Cash Drawer Protocol Provider Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85370 | WebDAV Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85372 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85810 | Windows Telephony Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85824 | Windows Composite Image File System Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85826 | Windows Fast FAT Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85827 | WebDAV Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85828 | WebDAV Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85846 | Web Account Manager Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85853 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85854 | Windows DWM Core Library Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85868 | Windows Common Log File System Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85879 | Windows Subsystem for Linux Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85904 | Windows Device Association Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85912 | Clipboard User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85914 | Windows Embedded Mode Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85918 | Windows Universal Plug and Play (UPnP) Device Host Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85920 | Windows BitLocker Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85930 | Windows Image Acquisition Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85934 | Windows AppX Deployment Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85943 | Reliable Multicast Transport Driver (RMCAST) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-87693 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-87704 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-87708 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-87710 | Microsoft Local Security Authority (LSA) Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-87715 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88076 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88079 | Windows MIDI Service Module Elevation of Privileges Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88096 | Windows DCOM Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88098 | Windows Security Support Provider Interface Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88103 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88106 | Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88107 | Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88110 | Windows Graphics Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88113 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88124 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88127 | Windows SMB Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88146 | Windows Background Intelligent Transfer Service (BITS) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88149 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88160 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88161 | Windows Local Security Authority (LSA) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-95943 | Connected Devices Platform Service (Cdpsvc) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96215 | Windows Autopilot Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96216 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96250 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96253 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96254 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96301 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96302 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96304 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96305 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96307 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96310 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96313 | Windows Push Notifications Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96319 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96322 | Windows Remote Desktop Protocol Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96323 | Windows Update Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96852 | Windows TCP/IP Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96868 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96919 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96923 | Windows Workstation Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96932 | Windows Embedded Mode Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96937 | Microsoft Windows Search Component Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96949 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-97774 | Microsoft Office Click-To-Run Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-97787 | Windows Container Isolation FS Filter Driver (unionfs.sys) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-97793 | Windows Setup and Deployment Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-97808 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-97810 | Windows Container Isolation FS Filter Driver (unionfs.sys) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102206 | Windows Portable Device MTP Driver Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-102229 | Visual Studio Code Information Disclosure Vulnerability | Medium | 6.8 | Information Disclosure | |
| CVE-2026-103578 | Windows Kernel Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-69947 | Windows Overlay Filter Remote Code Execution Vulnerability | Medium | 6.8 | Remote Code Execution | |
| CVE-2026-69958 | Windows Overlay Filter Remote Code Execution Vulnerability | Medium | 6.8 | Remote Code Execution | |
| CVE-2026-83776 | Windows Bluetooth Driver Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-83895 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-97782 | Microsoft Office SharePoint Tampering Vulnerability | Medium | 6.8 | Tampering | |
| CVE-2026-69902 | Windows NTFS Remote Code Execution Vulnerability | Medium | 6.7 | Remote Code Execution | |
| CVE-2026-70165 | .NET Elevation of Privilege Vulnerability | Medium | 6.7 | Elevation of Privilege | |
| CVE-2026-83706 | Windows NTFS Elevation of Privilege Vulnerability | Medium | 6.7 | Elevation of Privilege | |
| CVE-2026-85333 | Windows Performance Monitor Elevation of Privilege Vulnerability | Medium | 6.7 | Elevation of Privilege | |
| CVE-2026-88089 | Microsoft SQL Server Remote Code Execution Vulnerability | Medium | 6.7 | Remote Code Execution | |
| CVE-2026-88143 | Windows Storage Spaces Controller Elevation of Privilege Vulnerability | Medium | 6.7 | Elevation of Privilege | |
| CVE-2026-96938 | Windows Distributed File System (DFS) Elevation of Privilege Vulnerability | Medium | 6.7 | Elevation of Privilege | |
| CVE-2026-69635 | Windows Installer Elevation of Privilege Vulnerability | Medium | 6.6 | Elevation of Privilege | |
| CVE-2026-85841 | Windows DHCP Server Remote Code Execution Vulnerability | Medium | 6.6 | Remote Code Execution | |
| CVE-2026-102199 | Microsoft Windows Codecs Library Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-102865 | Microsoft Office SharePoint Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-102867 | Microsoft Office Word Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-103576 | Active Directory Federation Services (AD FS) Spoofing Vulnerability | Medium | 6.5 | Spoofing | |
| CVE-2026-105719 | Microsoft SharePoint Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108127 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108128 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108129 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108434 | Microsoft Office Word Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108435 | Microsoft Office Word Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108436 | Microsoft Office Word Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108438 | Microsoft Office Word Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108453 | Microsoft Office PowerPoint Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108454 | Microsoft Office PowerPoint Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-108455 | Microsoft Office PowerPoint Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-67626 | Microsoft SQL Server Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-69877 | Azure DevOps Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-69922 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-69940 | Windows Client for NFS Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-69955 | Windows Client for NFS Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-69968 | Windows libarchive Tampering Vulnerability | Medium | 6.5 | Tampering | |
| CVE-2026-69973 | Windows libarchive Tampering Vulnerability | Medium | 6.5 | Tampering | |
| CVE-2026-70122 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | Medium | 6.5 | Elevation of Privilege | |
| CVE-2026-70148 | Windows Broadcast DVR User Service Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-70170 | Windows Kernel Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-70194 | .NET Framework Security Feature Bypass Vulnerability | Medium | 6.5 | Security Feature Bypass | |
| CVE-2026-70206 | Microsoft Office Word Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-70219 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-70244 | Windows DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-70248 | Windows Hyper-V Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-70259 | Microsoft Office SharePoint Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-70263 | Microsoft Office Word Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-70298 | Microsoft Office SharePoint Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-83636 | Windows Hyper-V Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-83651 | Windows GDI Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-83671 | Windows Hyper-V Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-83683 | Windows Encrypting File System (EFS) Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-83906 | Windows Shell Spoofing Vulnerability | Medium | 6.5 | Spoofing | |
| CVE-2026-85331 | Windows Device Association Service Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-85337 | Windows Remote Desktop Client Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-85797 | Windows GDI Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-85805 | Microsoft PowerShell Security Feature Bypass Vulnerability | Medium | 6.5 | Security Feature Bypass | |
| CVE-2026-85821 | Windows Universal Disk Format File System Driver (UDFS) Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-85840 | Windows Event Viewer Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-85847 | Windows Print Spooler Components Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-85859 | Windows Message Queuing Queue Manager Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-85873 | Skype for Business Elevation of Privilege Vulnerability | Medium | 6.5 | Elevation of Privilege | |
| CVE-2026-85932 | Microsoft Office SharePoint Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-87714 | WebDAV Security Feature Bypass Vulnerability | Medium | 6.5 | Security Feature Bypass | |
| CVE-2026-88122 | Role: DNS Server Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-88123 | Role: DNS Server Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-88125 | Role: DNS Server Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-88129 | Role: DNS Server Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-88130 | Role: DNS Server Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-88137 | WebDAV Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88151 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88154 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88167 | Microsoft Office Word Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88169 | Microsoft Office Word Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88175 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88184 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88201 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88203 | Microsoft Office PowerPoint Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-94506 | Microsoft Office Access Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-96206 | Windows Subsystem for Linux Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-96229 | .NET Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-96238 | .NET Security Feature Bypass Vulnerability | Medium | 6.5 | Security Feature Bypass | |
| CVE-2026-96303 | Microsoft PowerShell Security Feature Bypass Vulnerability | Medium | 6.5 | Security Feature Bypass | |
| CVE-2026-97743 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97760 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97813 | Windows Hyper-V Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97817 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97819 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97820 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97821 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97822 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97823 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97824 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97825 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97826 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97827 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97828 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97829 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97831 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97832 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97834 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97835 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97836 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97837 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97838 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97839 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97840 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97841 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97842 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97843 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97844 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-105006 | HID Class Driver Elevation of Privilege Vulnerability | Medium | 6.4 | Elevation of Privilege | |
| CVE-2026-71347 | Windows Security Center Elevation of Privilege Vulnerability | Medium | 6.4 | Elevation of Privilege | |
| CVE-2026-85916 | Azure Active Directory Information Disclosure Vulnerability | Medium | 6.2 | Information Disclosure | |
| CVE-2026-102851 | Visual Studio Code Security Feature Bypass Vulnerability | Medium | 6.1 | Security Feature Bypass | |
| CVE-2026-83500 | Windows BitLocker Security Feature Bypass Vulnerability | Medium | 6.1 | Security Feature Bypass | |
| CVE-2026-109461 | Microsoft Authentication Library (MSAL) for Node.js Information Disclosure Vulnerability | Medium | 5.9 | Information Disclosure | |
| CVE-2026-66822 | .NET Information Disclosure Vulnerability | Medium | 5.9 | Information Disclosure | |
| CVE-2026-69982 | Active Directory Federation Services (AD FS) Security Feature Bypass Vulnerability | Medium | 5.9 | Security Feature Bypass | |
| CVE-2026-70005 | Active Directory Federation Services (AD FS) Security Feature Bypass Vulnerability | Medium | 5.9 | Security Feature Bypass | |
| CVE-2026-70162 | .NET Denial of Service Vulnerability | Medium | 5.9 | Denial of Service | |
| CVE-2026-70196 | ASP.NET Core Denial of Service Vulnerability | Medium | 5.9 | Denial of Service | |
| CVE-2026-85790 | Microsoft QUIC Information Disclosure Vulnerability | Medium | 5.9 | Information Disclosure | |
| CVE-2026-88099 | Windows Failover Cluster Denial of Service Vulnerability | Medium | 5.9 | Denial of Service | |
| CVE-2026-88132 | Azure Key Vault Information Disclosure Vulnerability | Medium | 5.9 | Information Disclosure | |
| CVE-2026-96300 | RPC Endpoint Mapper Service Denial of Service Vulnerability | Medium | 5.9 | Denial of Service | |
| CVE-2026-105713 | Microsoft Office SharePoint Spoofing Vulnerability | Medium | 5.7 | Spoofing | |
| CVE-2026-85816 | Windows Wi-Fi Driver Information Disclosure Vulnerability | Medium | 5.7 | Information Disclosure | |
| CVE-2026-69978 | Microsoft Windows VMSwitch Denial of Service Vulnerability | Medium | 5.6 | Denial of Service | |
| CVE-2026-70097 | Windows Virtualization-Based Security (VBS) Enclave Spoofing Vulnerability | Medium | 5.6 | Spoofing | |
| CVE-2026-83885 | Windows Virtualization-Based Security (VBS) Enclave Spoofing Vulnerability | Medium | 5.6 | Spoofing | |
| CVE-2026-96865 | Windows Secure Kernel Mode Information Disclosure Vulnerability | Medium | 5.6 | Information Disclosure | |
| CVE-2026-102187 | Windows Kernel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-103560 | Role: DNS Server Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-103567 | Windows Broadcast DVR User Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-105726 | Microsoft Defender Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-105731 | Microsoft Office Graphics Component Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-108462 | Windows Kernel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-62687 | Windows Backup Engine Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-69905 | Windows AppX Deployment Service Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-69914 | Windows AppX Deployment Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-69919 | Windows Cryptographic Services Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-69954 | Windows Overlay Filter Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-69979 | Windows AppX Deployment Service Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-69999 | Windows Update Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70044 | Microsoft Windows Media Foundation Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70055 | Windows Cryptographic Services Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70084 | Windows Projected File System Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70128 | HID Parser Library Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70135 | Windows Remote POS Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70137 | Windows Remote Access Connection Manager Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70173 | Microsoft Windows Search Component Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70199 | Windows Kernel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70201 | Windows DHCP Server Denial of Service Vulnerability | Medium | 5.5 | Denial of Service | |
| CVE-2026-70208 | HTTP.sys Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70211 | Win32k Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70216 | Windows Mobile Device Management Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-70227 | Windows Device Association Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70232 | Windows Kernel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70234 | Desktop Window Manager Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70235 | Windows Event Tracing Spoofing Vulnerability | Medium | 5.5 | Spoofing | |
| CVE-2026-70260 | Microsoft Trace Data Helper Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70261 | Microsoft Trace Data Helper Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70264 | Microsoft Defender Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70270 | Windows Container Isolation FS Filter Driver Elevation of Privilege Vulnerability | Medium | 5.5 | Elevation of Privilege | |
| CVE-2026-70277 | Windows Fast FAT File System Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70284 | Win32k Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70288 | Win32k Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70292 | Win32k Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70293 | Win32k Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70294 | Win32k Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70295 | Win32k Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-81964 | Windows Update Orchestrator Service Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-83571 | Windows Audio Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83658 | Windows Error Reporting Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83664 | Windows Portable Device File System Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83668 | Windows WLAN Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83686 | Microsoft Windows Search Component Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83695 | Windows Event Logging Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83714 | HTTP.sys Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83719 | Servicing Stack Updates Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83723 | Windows Event Logging Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83733 | Windows Print Spooler Components Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83736 | Windows Kernel Elevation of Privilege Vulnerability | Medium | 5.5 | Elevation of Privilege | |
| CVE-2026-83747 | Windows Error Reporting Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83755 | Win32k Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83760 | Microsoft Bluetooth Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83764 | Windows Clipboard User Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83773 | Windows MIDI Service Module Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83787 | Windows DHCP Server Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-83798 | Windows Update Stack Spoofing Vulnerability | Medium | 5.5 | Spoofing | |
| CVE-2026-83849 | Windows Hello Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83854 | Windows Notification Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83864 | Windows NTFS Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83870 | Windows Aggregated Data Platform Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83884 | Windows Human Interface Device Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83892 | Windows Human Interface Device Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83893 | Windows Clipboard User Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83898 | HID Parser Library Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83904 | HID Parser Library Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83933 | Windows Update Orchestrator Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85320 | Windows Print Spooler Components Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85336 | Windows Device Association Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85374 | Windows Installer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85793 | Windows Sysmain Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85794 | Windows Routing and Remote Access Service (RRAS) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85812 | Windows Bind Filter Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85815 | Windows Device Association Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85830 | Windows Installer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85835 | Servicing Stack Updates Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85852 | Windows Management Instrumentation Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85865 | Windows DHCP Server Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-85909 | Windows Universal Disk Format File System Driver (UDFS) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85910 | Windows StateRepository API Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85935 | Windows USB Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85938 | Windows Broadcast DVR User Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-87698 | Windows Remote Access Service Infrastructure Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-87709 | Windows Host Guardian Service Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-88140 | Windows Key Storage Provider Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-88158 | Microsoft Digest Authentication Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-88162 | Windows Encrypting File System (EFS) Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-95904 | Windows Event Logging Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96183 | Windows Health and Optimized Experiences Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96218 | Windows Update Stack Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-96247 | Windows Kernel-Mode Drivers Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96311 | Windows Network List Service Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-96314 | Windows Audio Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96315 | Windows Overlay Filter Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-96316 | Windows Routing and Remote Access Service (RRAS) Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-96321 | Remote Desktop Display Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96846 | WebDAV Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96848 | Windows Win32 Kernel Subsystem Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96849 | Windows Kernel-Mode Drivers Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96850 | Windows Modern Device Management (MDM) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96851 | Windows Management Instrumentation Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96854 | Windows Device Association Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96855 | Windows Modern Device Management (MDM) Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-96857 | Windows Projected File System Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96859 | Windows Imaging Component Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96921 | Windows Message Queuing Queue Manager Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96925 | Windows NTFS Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96926 | Role: DNS Server Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-96927 | Windows NTFS Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96930 | Windows Universal Disk Format File System Driver (UDFS) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96935 | Windows NTFS Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96944 | Windows Storage Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96948 | Windows Client Side Caching driver (csc.sys) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-97005 | Microsoft Office PowerPoint Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-97014 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-97744 | Microsoft Office PowerPoint Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-97790 | Windows Container Isolation FS Filter Driver (unionfs.sys) Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-88090 | Microsoft Edge (Chromium-based) Elevation of Privilege Vulnerability | Medium | 5.4 | Elevation of Privilege | |
| CVE-2026-102198 | Windows Remote Desktop Protocol Information Disclosure Vulnerability | Medium | 5.3 | Information Disclosure | |
| CVE-2026-108466 | Windows Kernel Denial of Service Vulnerability | Medium | 5.3 | Denial of Service | |
| CVE-2026-80092 | Microsoft Identity Web Elevation of Privilege Vulnerability | Medium | 5.3 | Elevation of Privilege | |
| CVE-2026-85939 | Windows Kernel Security Feature Bypass Vulnerability | Medium | 5.3 | Security Feature Bypass | |
| CVE-2026-96234 | .NET Information Disclosure Vulnerability | Medium | 5.3 | Information Disclosure | |
| CVE-2026-70217 | Microsoft Office SharePoint Information Disclosure Vulnerability | Medium | 4.9 | Information Disclosure | |
| CVE-2026-69506 | Windows Key Storage Provider Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-69974 | Desktop Window Manager Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-70063 | Windows Kernel Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-70077 | Windows Kernel Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-70195 | Windows Ancillary Function Driver for WinSock Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83504 | Windows SmartScreen Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83656 | Windows Modern Device Management (MDM) Tampering Vulnerability | Medium | 4.7 | Tampering | |
| CVE-2026-83774 | Windows Win32 Kernel Subsystem Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83786 | Windows NTFS Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83865 | Windows Internet (wininet.dll) Tampering Vulnerability | Medium | 4.7 | Tampering | |
| CVE-2026-83897 | Windows Win32 Kernel Subsystem Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83905 | Windows Shell Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83909 | Windows Win32 Kernel Subsystem Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83925 | Windows Kernel Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-84009 | Windows Projected File System Tampering Vulnerability | Medium | 4.7 | Tampering | |
| CVE-2026-85866 | Windows ALPC Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-96853 | Windows Win32 Kernel Subsystem Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-102859 | Microsoft Office SharePoint Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-102864 | Microsoft Office SharePoint Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-88208 | Microsoft Office SharePoint Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-88209 | Microsoft Office SharePoint Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-102221 | Secure Boot Security Feature Bypass Vulnerability | Medium | 4.4 | Security Feature Bypass | |
| CVE-2026-70075 | Windows Virtualization-Based Security (VBS) Enclave Security Feature Bypass Vulnerability | Medium | 4.4 | Security Feature Bypass | |
| CVE-2026-70280 | Windows Hello Security Feature Bypass Vulnerability | Medium | 4.4 | Security Feature Bypass | |
| CVE-2026-83926 | Windows Hello Security Feature Bypass Vulnerability | Medium | 4.4 | Security Feature Bypass | |
| CVE-2026-105720 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | Medium | 4.3 | Elevation of Privilege | |
| CVE-2026-20942 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 4.3 | Spoofing | |
| CVE-2026-88078 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 4.3 | Spoofing | |
| CVE-2026-70116 | Windows Resilient File System (ReFS) Security Feature Bypass Vulnerability | Medium | 4.2 | Security Feature Bypass | |
| CVE-2026-83766 | Windows Hyper-V Security Feature Bypass Vulnerability | Medium | 4.2 | Security Feature Bypass | |
| CVE-2026-114148 | ASP.NET Core Elevation of Privilege Vulnerability | N/A | | Elevation of Privilege | |
| CVE-2026-62840 | Linux Kernel Elevation of Privilege Vulnerability | N/A | | Elevation of Privilege | |
| CVE-2026-102858 | Microsoft Office OneNote Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-103575 | Remote Desktop Client Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-105727 | Microsoft Dynamics 365 Business Central Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-108452 | Microsoft Office SharePoint Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-108458 | Remote Desktop Client Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-69521 | Windows iSCSI Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-69765 | Windows Storport Miniport Driver Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-69985 | Windows libarchive Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70158 | Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70257 | Microsoft Office Outlook Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70258 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70275 | Windows CD-ROM File System Driver Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-70343 | Microsoft MPEG-2 Video Extension Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83642 | Windows Domain Name Service Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83643 | Windows Error Reporting Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83728 | Windows Hyper-V Spoofing Vulnerability | High | 8.8 | Spoofing | |
| CVE-2026-83777 | Windows Bluetooth Service Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-83789 | Windows SMB Client Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-83851 | Windows Partition Management Driver Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-83874 | Windows Event Tracing Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-83928 | Windows Local Security Authority Subsystem Service (LSASS) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-94512 | SQL Server Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-67625 | Microsoft SQL Server Remote Code Execution Vulnerability | High | 8.5 | Remote Code Execution | |
| CVE-2026-85886 | Microsoft SQL Server Remote Code Execution Vulnerability | High | 8.5 | Remote Code Execution | |
| CVE-2026-83522 | Windows IKE Extension Spoofing Vulnerability | High | 8.1 | Spoofing | |
| CVE-2026-83674 | Active Directory Federation Services (AD FS) Spoofing Vulnerability | High | 8.1 | Spoofing | |
| CVE-2026-84012 | Windows Remote Desktop Services Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-85371 | Network Policy Server (NPS) Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-85799 | Network Policy Server (NPS) Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-85899 | Microsoft Edge (Chromium-based) Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-88173 | Windows Background Intelligent Transfer Service (BITS) Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-88174 | Windows Deployment Services Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-88185 | Microsoft Office Word Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-85881 | Microsoft Office Graphics Elevation of Privilege Vulnerability | High | 8 | Elevation of Privilege | |
| CVE-2026-103553 | Windows Partition Management Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-105004 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69633 | Windows Update Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69650 | Windows Key Distribution Center Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69952 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-69957 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70010 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70015 | Windows Local Security Authority Subsystem Service (LSASS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70027 | Windows Subsystem for Linux Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-70112 | Windows Spaceport.sys Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-70121 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-73027 | Windows Setup Files Cleanup Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83506 | Servicing Stack Updates Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83513 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83585 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83586 | Windows Resilient File System (ReFS) Deduplication Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83588 | Windows USB Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83638 | Windows USB Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83641 | Windows Media Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83650 | Windows Media Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83652 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83690 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83700 | Windows Now Playing Session Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83709 | Windows NTLM Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83727 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83758 | Windows Error Reporting Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-83779 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83877 | Windows Devices Human Interface Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83881 | Windows exFAT File System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83882 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-83920 | Windows Search Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85338 | Microsoft Graphics Component Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85359 | Windows Performance Monitor Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85837 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85842 | Windows Image Acquisition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85858 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85874 | Windows Message Queuing Queue Manager Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-85915 | Windows PCI Bus Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87700 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-87706 | Windows Storage Spaces Controller Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88109 | Microsoft Office Click-To-Run Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88168 | Windows Bind Filter Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96867 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-96928 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-96931 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-85888 | Microsoft SQL Server Information Disclosure Vulnerability | High | 7.7 | Information Disclosure | |
| CVE-2026-88081 | Microsoft SQL Server Information Disclosure Vulnerability | High | 7.7 | Information Disclosure | |
| CVE-2026-105599 | Microsoft Office PowerPoint Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69789 | Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69976 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69986 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69987 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69994 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-69998 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-70006 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-70012 | Remote Desktop Client Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-70033 | Windows Remote Desktop Gateway (RD Gateway) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70058 | Windows DHCP Server Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-70079 | Windows DNS Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70082 | Windows DNS Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70095 | Windows iSCSI Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-70133 | Windows SMB Server Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70155 | Windows DNS Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-70251 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-83516 | Windows Local Security Authority Subsystem Service (LSASS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-83645 | Active Directory Federation Services (AD FS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-83647 | Windows Active Directory Domain Services Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-83677 | Windows DHCP Client Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-83739 | Windows Bluetooth Service Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-83754 | Microsoft OpenSSH for Windows Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-83795 | Windows Internet Key Exchange (IKE) Extension Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-83843 | Windows Internet Key Exchange (IKE) Extension Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-84017 | Windows Routing and Remote Access Service (RRAS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-85319 | Active Directory Federation Services (AD FS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-85321 | Active Directory Federation Services (AD FS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-85322 | Windows Routing and Remote Access Service (RRAS) Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-85324 | Active Directory Federation Services (AD FS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-85811 | Network Policy Server (NPS) Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-88083 | Microsoft SQL Server Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-96233 | ASP.NET Core Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-96245 | Windows Routing and Remote Access Service (RRAS) Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-83511 | Active Directory Federation Services (AD FS) Spoofing Vulnerability | High | 7.4 | Spoofing | |
| CVE-2026-105729 | SysInternals Elevation of Privilege Vulnerability | High | 7.1 | Elevation of Privilege | |
| CVE-2026-100216 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-100225 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102191 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102193 | Windows Broadcast DVR User Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69387 | Windows Error Reporting Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69736 | Windows Credential Manager Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69964 | Kernel Streaming Service Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-69970 | Kernel Streaming Service Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70026 | Windows Secure Kernel Mode Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70066 | Windows DHCP Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70118 | Windows Audio Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-70140 | Windows Audio Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83566 | Windows Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83666 | Active Directory Certificate Services (AD CS) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83694 | Windows Volume Manager Extension Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83701 | Windows Now Playing Session Manager Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83722 | Microsoft Local Security Authority (LSA) Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83790 | Windows Hello Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83852 | Windows Bind Filter Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83853 | Windows Hello Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83901 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-83924 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85328 | Windows Projected File System Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85803 | Windows Camera Frame Server Monitor Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85823 | Windows Composite Image File System Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85825 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85834 | Windows TCP/IP Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85876 | Microsoft SQL Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-85919 | Microsoft SQL Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88082 | Microsoft SQL Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88088 | Microsoft SQL Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88139 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-88141 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-96209 | Windows Network File System Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-97812 | Windows Update Orchestrator Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-102188 | Windows Storage Port Driver Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-59116 | Windows Remote Desktop Security Feature Bypass Vulnerability | Medium | 6.8 | Security Feature Bypass | |
| CVE-2026-83573 | Windows Kernel-Mode Driver Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-85323 | Network Device Enrollment Service (NDES) Spoofing Vulnerability | Medium | 6.8 | Spoofing | |
| CVE-2026-96863 | Windows Storage Port Driver Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-70189 | Microsoft SQL Server Remote Code Execution Vulnerability | Medium | 6.7 | Remote Code Execution | |
| CVE-2026-83945 | Microsoft SQL Server Remote Code Execution Vulnerability | Medium | 6.6 | Remote Code Execution | |
| CVE-2026-70072 | Windows Netlogon Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-70119 | Windows DNS Remote Code Execution Vulnerability | Medium | 6.5 | Remote Code Execution | |
| CVE-2026-70166 | Windows DNS Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-83515 | RPC Runtime Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-83521 | Windows IKE Extension Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-83648 | Windows Active Directory Domain Services Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-83649 | Windows Local Security Authority Subsystem Service (LSASS) Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-83667 | Windows Active Directory Domain Services Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-83685 | Windows Internet Key Exchange (IKE) Extension Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-83703 | Windows Wi-Fi Driver Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-83888 | Windows CD-ROM Driver Elevation of Privilege Vulnerability | Medium | 6.5 | Elevation of Privilege | |
| CVE-2026-84007 | Remote Desktop Gateway Service Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88153 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88172 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88183 | Microsoft Office PowerPoint Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88190 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88192 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88195 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-96204 | Azure Arc Elevation of Privilege Vulnerability | Medium | 6.5 | Elevation of Privilege | |
| CVE-2026-97740 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97779 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-97833 | Role: DNS Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-88085 | Microsoft SQL Server Elevation of Privilege Vulnerability | Medium | 6.4 | Elevation of Privilege | |
| CVE-2026-62879 | Windows SmartScreen Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-69644 | Windows iSCSI Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-69675 | Windows Network File System Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-69721 | Windows iSCSI Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-69967 | Windows Overlay Filter Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-69971 | Windows Kernel-Mode Drivers Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70011 | Windows IP Over USB Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70017 | Windows Secure Kernel Mode Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70041 | Windows CD-ROM Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70057 | Windows Routing and Remote Access Service (RRAS) Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-70071 | Role: DNS Server Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-70074 | Windows DNS Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70083 | Role: DNS Server Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-70085 | Role: DNS Server Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-70087 | Role: DNS Server Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-70090 | Windows Netlogon Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70141 | Microsoft Windows Search Component Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-70214 | Microsoft Office Excel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83507 | Windows Update Orchestrator Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83565 | Windows Encrypting File System (EFS) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83657 | Windows Modern Device Management (MDM) Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-83681 | Microsoft PowerToys Tampering Vulnerability | Medium | 5.5 | Tampering | |
| CVE-2026-83705 | HTTP.sys Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83713 | Windows Universal Disk Format File System Driver (UDFS) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83737 | Windows NTFS Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83765 | Windows DWM Core Library Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83794 | Windows Portable Device MTP Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83835 | Windows Common Log File System Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83875 | Windows Human Interface Device Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83887 | HID Parser Library Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-83907 | Windows Hello Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-84011 | Windows SMB Client Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-85831 | Windows Biometric Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-85857 | Windows Kernel-Mode Drivers Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96860 | Windows USB Print Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-96910 | Microsoft Windows Search Component Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-69640 | Windows Key Distribution Center Security Feature Bypass Vulnerability | Medium | 5.3 | Security Feature Bypass | |
| CVE-2026-70025 | Windows Netlogon Denial of Service Vulnerability | Medium | 5.3 | Denial of Service | |
| CVE-2026-88084 | Microsoft SQL Server Denial of Service Vulnerability | Medium | 5.3 | Denial of Service | |
| CVE-2026-88086 | Microsoft SQL Server Information Disclosure Vulnerability | Medium | 5.3 | Information Disclosure | |
| CVE-2026-67628 | Microsoft SQL Server Information Disclosure Vulnerability | Medium | 4.9 | Information Disclosure | |
| CVE-2026-94520 | Microsoft SQL Server Denial of Service Vulnerability | Medium | 4.9 | Denial of Service | |
| CVE-2026-83646 | Active Directory Federation Services (AD FS) Spoofing Vulnerability | Medium | 4.8 | Spoofing | |
| CVE-2026-102186 | Windows Network File System Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-69969 | Windows AppX Deployment Service Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83582 | Windows Graphics Kernel Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83672 | Windows Installer Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-83697 | Windows Modern Device Management (MDM) Tampering Vulnerability | Medium | 4.7 | Tampering | |
| CVE-2026-83788 | Windows rndismp6.sys Information Disclosure Vulnerability | Medium | 4.6 | Information Disclosure | |
| CVE-2026-88226 | Windows Storage Port Driver Information Disclosure Vulnerability | Medium | 4.6 | Information Disclosure | |
| CVE-2026-85330 | Microsoft Edge for Android Security Feature Bypass Vulnerability | Medium | 4.3 | Security Feature Bypass | |
| CVE-2026-110063 | VM Inspector for Azure Virtual Machines Elevation of Privilege Vulnerability | Critical | 10 | Elevation of Privilege | |
| CVE-2026-110264 | Integer Overflow or Wraparound in GitLab | Critical | 10 | | |
| CVE-2026-83938 | Azure Kubernetes Configuration Service Elevation of Privilege Vulnerability | Critical | 10 | Elevation of Privilege | |
| CVE-2026-94603 | Podman: The `podman run` command can be instructed to disable almost all sandboxing by image annotation | Critical | 10 | | |
| CVE-2026-97229 | Integer Overflow or Wraparound in GitLab | Critical | 10 | | |
| CVE-2026-97785 | AAD App Proxy Elevation of Privilege Vulnerability | Critical | 10 | Elevation of Privilege | |
| CVE-2026-115384 | Wasmtime 39.0.0 before 48.0.4 and 49.0.0 before 49.0.2 Stack Buffer Overflow | Critical | 9.9 | | |
| CVE-2026-115889 | Wasmtime: Bit-packing in Cranelift compiler causes silent overflow and miscompilation | Critical | 9.9 | | |
| CVE-2026-115893 | Wasmtime: Cranelift backend on aarch64 can jump to incorrect target on large Wasm `br_table` instruction | Critical | 9.9 | | |
| CVE-2026-77524 | KEDA: Privilege escalation from namespace admin to cluster admin via KEDA TriggerAuthentication | Critical | 9.9 | | |
| CVE-2026-106016 | Mitigation bypass in the File Handling component | Critical | 9.8 | | |
| CVE-2026-106446 | Handlebars: JavaScript Injection via AST Type Confusion in compile (Program.blockParams) | Critical | 9.8 | | |
| CVE-2026-111444 | Wheels through 4.1.2 allows SQL injection on MySQL/MariaDB with backslash escaping enabled (NO_BACKSLASH_ESCAPES absent) when an application supplies request data to inline-literal paths. These include opt-in parameterize=false queries and IN lists, and positions in developer-written where strings that the parser does not bind, such as BETWEEN bounds, function arguments and LIKE ESCAPE literals. Doubling single quotes without accounting for backslash escapes allows a value to alter the query. Bound paths are not affected; whereBetween() is bound from 4.1.2. This is fixed in 4.2.0. | Critical | 9.8 | | |
| CVE-2026-56154 | Apache HTTP Server: mod_rewrite use-after-free via %{LA-U:HTTP:...} | Critical | 9.8 | | |
| CVE-2026-56857 | Root.Mkdir(All) can follow junctions out of the root on Windows in os | Critical | 9.8 | | |
| CVE-2026-57941 | Apache HTTP Server: mod_http2 use-after-free / wild write via shared session->bbtmp re-entrancy | Critical | 9.8 | | |
| CVE-2026-59797 | Apache HTTP Server: mod_ssl SSLRequire allows .htaccess ap_expr file-function | Critical | 9.8 | | |
| CVE-2026-77900 | Azure App Service Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-88131 | Microsoft Dataverse Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-98167 | smb: client: fix server->total_read for compound encrypted PDUs | Critical | 9.8 | | |
| CVE-2026-98168 | smb: client: fix reparse buffer bounds in cifs_query_reparse_point() | Critical | 9.8 | | |
| CVE-2026-98170 | smb: client: fix OOB struct field reads in move_smb2_ea_to_cifs() | Critical | 9.8 | | |
| CVE-2026-98171 | smb: client: fix next_buffer UAF and NextCommand bounds in compound PDUs | Critical | 9.8 | | |
| CVE-2026-98172 | smb: client: fix smbd_connection leak on cifs_get_tcp_session() error | Critical | 9.8 | | |
| CVE-2026-98174 | smb: client: fix rlist race and missing initialization | Critical | 9.8 | | |
| CVE-2026-98176 | drm/amdkfd: Avoid integer underflow with ffs in EOP ring size calc | Critical | 9.8 | | |
| CVE-2026-98177 | drm/amdkfd: Avoid integer underflow in EOP ring size calculation. | Critical | 9.8 | | |
| CVE-2026-98179 | drm/amdgpu: fix rmmio iounmap skipped on device removal | Critical | 9.8 | | |
| CVE-2026-98180 | drm/msm: RCU-free the scheduler-containing ring and VM objects | Critical | 9.8 | | |
| CVE-2026-98181 | drm/gud: fix out-of-bounds write in gud_plane_atomic_check() | Critical | 9.8 | | |
| CVE-2026-98186 | wifi: mwifiex: bound the pairwise-cipher OUI walk to the IE length | Critical | 9.8 | | |
| CVE-2026-98187 | wifi: p54: require a full exp_if record in PDR_INTERFACE_LIST | Critical | 9.8 | | |
| CVE-2026-98188 | wifi: p54: validate curve data length in the calibration curve converters | Critical | 9.8 | | |
| CVE-2026-98191 | wifi: wlcore: release runtime PM ref on regdomain config failure | Critical | 9.8 | | |
| CVE-2026-98192 | wifi: wcn36xx: Fix potential use-after-free in TX ack timer teardown | Critical | 9.8 | | |
| CVE-2026-98193 | wifi: libipw: reject TKIP frames without a full MIC | Critical | 9.8 | | |
| CVE-2026-98199 | hwmon: (pmbus/core) increase number of phases and add new mask | Critical | 9.8 | | |
| CVE-2026-98203 | Input: soc_button_array - check btns_desc->package.count | Critical | 9.8 | | |
| CVE-2026-98206 | Input: cyttsp5 - clamp the HID report size before memcpy | Critical | 9.8 | | |
| CVE-2026-98207 | mmc: spi: reset bytes_xfered before retrying CRC failures | Critical | 9.8 | | |
| CVE-2026-98209 | mmc: sdhci-of-aspeed: Remove children before releasing SDC resources | Critical | 9.8 | | |
| CVE-2026-98211 | mmc: mmci: Fix use-after-free in busy-timeout work | Critical | 9.8 | | |
| CVE-2026-98212 | mmc: hsq: Fix use-after-free in retry work | Critical | 9.8 | | |
| CVE-2026-98214 | selinux: recheck intermediate backing files on mprotect() | Critical | 9.8 | | |
| CVE-2026-98215 | selinux: preserve user SID across nested backing files | Critical | 9.8 | | |
| CVE-2026-98217 | IB/mlx4: Fix use-after-free on pkey sysfs registration failure | Critical | 9.8 | | |
| CVE-2026-98221 | KEYS: trusted: Fix tpm2_load_cmd() boundary check | Critical | 9.8 | | |
| CVE-2026-98222 | KEYS: encrypted: fix integer overflow of datablob_len | Critical | 9.8 | | |
| CVE-2026-98232 | scsi: core: Validate MODE SENSE lengths in scsi_cdl_enable() | Critical | 9.8 | | |
| CVE-2026-98233 | net/packet: clear RX owner on VNET header error | Critical | 9.8 | | |
| CVE-2026-98238 | net: wwan: t7xx: validate the netif index in t7xx_ccmni_recv_skb() | Critical | 9.8 | | |
| CVE-2026-98249 | arm64: hibernate: pass HVC_SET_VECTORS args to the resume hvc | Critical | 9.8 | | |
| CVE-2026-98251 | openvswitch: avoid reallocating confirmed conntrack labels | Critical | 9.8 | | |
| CVE-2026-98252 | RDMA/core: fix refcount bug in iwpm_get_nlmsg_request() | Critical | 9.8 | | |
| CVE-2026-98253 | RDMA/ucma: Serialize join and leave on copy_to_user failure | Critical | 9.8 | | |
| CVE-2026-98254 | swiotlb: use the adjusted address for the highmem page lookup | Critical | 9.8 | | |
| CVE-2026-98255 | tcp: exclude old ACKs from tcp fast path | Critical | 9.8 | | |
| CVE-2026-98263 | ASoC: codecs: rt712-sdca-dmic: fix uninitialized stream_config->type | Critical | 9.8 | | |
| CVE-2026-98269 | btrfs: abort transaction on failure to update inode for hole punching and reflinking | Critical | 9.8 | | |
| CVE-2026-98270 | drm/amdgpu: check ras and obj before dereference | Critical | 9.8 | | |
| CVE-2026-98272 | net: mvpp2: prevent buffer overflow in page_pool allocation | Critical | 9.8 | | |
| CVE-2026-98275 | net: ethernet: cortina: Ack RX overrun interrupt correctly | Critical | 9.8 | | |
| CVE-2026-98279 | btrfs: handle lack of space when cleaning up verity items | Critical | 9.8 | | |
| CVE-2026-98282 | powerpc/iommu: Fix the overflow validation in iommu_tce_check_ioba | Critical | 9.8 | | |
| CVE-2026-98283 | KVM: PPC: Book3S HV: fix use-after-free in kvmhv_emulate_tlbie_all_lpid() | Critical | 9.8 | | |
| CVE-2026-98287 | pppoatm: ensure a writable skb header and linear data | Critical | 9.8 | | |
| CVE-2026-98288 | net: stmmac: fix TSO header length truncation | Critical | 9.8 | | |
| CVE-2026-98289 | af_unix: Unify scc_index when finalising SCC in __unix_walk_scc(). | Critical | 9.8 | | |
| CVE-2026-98292 | Bluetooth: btmtksdio, btmtkuart: validate WMT event length before struct access | Critical | 9.8 | | |
| CVE-2026-98295 | Bluetooth: coredump: Quiesce dump work on unregister | Critical | 9.8 | | |
| CVE-2026-98298 | dmaengine: mmp_pdma: fix wrong sg length in mmp_pdma_prep_slave_sg() | Critical | 9.8 | | |
| CVE-2026-98301 | net: bridge: mst: move switchdev call outside rcu | Critical | 9.8 | | |
| CVE-2026-98303 | ipv4: icmp: reject RTN_UNREACHABLE input routes in icmp_route_lookup | Critical | 9.8 | | |
| CVE-2026-98304 | net: bcmgenet: restore the hardware filters on open | Critical | 9.8 | | |
| CVE-2026-98308 | ALSA: hda: trace PCM open only after assigning a stream | Critical | 9.8 | | |
| CVE-2026-98311 | wifi: virt_wifi: don't transfer operstate before register | Critical | 9.8 | | |
| CVE-2026-98316 | ALSA: bcd2000: Fix race between rawmidi and disconnect | Critical | 9.8 | | |
| CVE-2026-98317 | neighbour: Enforce min/max to NDTPA_INTERVAL_PROBE_TIME_MS. | Critical | 9.8 | | |
| CVE-2026-98319 | drm: Fix drm_pending_vblank_event leak in error path for out_fence_ptr | Critical | 9.8 | | |
| CVE-2026-98320 | netfilter: flowtable: hold reference on ct until flow is released | Critical | 9.8 | | |
| CVE-2026-98321 | netfilter: nf_nat: unregister and release hooks on error | Critical | 9.8 | | |
| CVE-2026-98322 | netfilter: nft_nat: fully initialise new_addr in netmap setup | Critical | 9.8 | | |
| CVE-2026-98323 | RDMA/siw: Bound fragmented header copies by the remaining length | Critical | 9.8 | | |
| CVE-2026-98326 | wifi: mac80211: mesh: release the channel if start fails | Critical | 9.8 | | |
| CVE-2026-98327 | wifi: mac80211: mesh: reset the CSA state when leaving | Critical | 9.8 | | |
| CVE-2026-98328 | wifi: mac80211: add HE 6 GHz capability in the scan elems len | Critical | 9.8 | | |
| CVE-2026-98329 | wifi: mac80211: don't allow injecting frames wider than the chanctx | Critical | 9.8 | | |
| CVE-2026-98330 | wifi: cfg80211: get the wiphy out of a dying network namespace | Critical | 9.8 | | |
| CVE-2026-98331 | wifi: mac80211: unlist vifs when their netdev is unregistered | Critical | 9.8 | | |
| CVE-2026-98332 | wifi: mac80211: only operate on TDLS peers in the TDLS code | Critical | 9.8 | | |
| CVE-2026-98333 | wifi: mac80211: reset the LED state when ifup fails | Critical | 9.8 | | |
| CVE-2026-98335 | wifi: mac80211: abort chanswitch when leaving a mesh | Critical | 9.8 | | |
| CVE-2026-98336 | wifi: mac80211: don't offload TC setup on AP_VLAN interfaces | Critical | 9.8 | | |
| CVE-2026-98337 | wifi: mac80211: don't start a ROC while scanning | Critical | 9.8 | | |
| CVE-2026-98338 | wifi: cfg80211: ibss: ref BSS entry for joined event | Critical | 9.8 | | |
| CVE-2026-98339 | wifi: cfg80211: don't filter by BSS type when removing stale entries | Critical | 9.8 | | |
| CVE-2026-98340 | wifi: cfg80211: only group hidden BSSes with beacon entries | Critical | 9.8 | | |
| CVE-2026-98341 | wifi: cfg80211: don't free driver-owned scan requests | Critical | 9.8 | | |
| CVE-2026-98345 | wifi: cfg80211: check IP header size in cfg80211_classify8021d() | Critical | 9.8 | | |
| CVE-2026-98348 | wifi: libipw: reject too-short association responses | Critical | 9.8 | | |
| CVE-2026-98351 | wifi: virt_wifi: free skb when disconnected | Critical | 9.8 | | |
| CVE-2026-98352 | RDMA/rtrs-clt: Fix CQ pool leak when connect is interrupted | Critical | 9.8 | | |
| CVE-2026-98353 | RDMA/erdma: Use IRQ-safe XArray helpers for QP and CQ tables | Critical | 9.8 | | |
| CVE-2026-98362 | clk: scpi: bound-check DVFS index in scpi_dvfs_recalc_rate | Critical | 9.8 | | |
| CVE-2026-98363 | firmware: arm_scpi: reject DVFS OPP count above MAX_DVFS_OPPS | Critical | 9.8 | | |
| CVE-2026-98365 | RDMA/rxe: Fix integer overflow in mr_check_range() leading to OOB access | Critical | 9.8 | | |
| CVE-2026-98368 | esp: downgrade zerocopy managed frags before mutating skb frags | Critical | 9.8 | | |
| CVE-2026-98370 | xfrm: fix compat ALLOCSPI request use-after-free | Critical | 9.8 | | |
| CVE-2026-98959 | btrfs: fix xattr replace when multiple xattrs are packed in the same item | Critical | 9.8 | | |
| CVE-2026-99078 | net/mlx5e: Prevent stale XSK buffer release on MPWQE refill retry | Critical | 9.8 | | |
| CVE-2026-99079 | net/mlx5e: Prevent stale XSK buffer release on refill retry | Critical | 9.8 | | |
| CVE-2026-99100 | wifi: p54: validate firmware record lengths | Critical | 9.8 | | |
| CVE-2026-102304 | Chromium CVE-2026-102304: Use after free | Critical | 9.6 | | |
| CVE-2026-102306 | Chromium CVE-2026-102306: Use after free | Critical | 9.6 | | |
| CVE-2026-102308 | Chromium CVE-2026-102308: Use after free | Critical | 9.6 | | |
| CVE-2026-102309 | Chromium CVE-2026-102309: Use after free | Critical | 9.6 | | |
| CVE-2026-102316 | Chromium CVE-2026-102316: Use after free | Critical | 9.6 | | |
| CVE-2026-102322 | Chromium CVE-2026-102322: Incorrect Authorization | Critical | 9.6 | | |
| CVE-2026-102331 | Chromium CVE-2026-102331: Buffer overflow | Critical | 9.6 | | |
| CVE-2026-106197 | Chromium CVE-2026-106197: Use after free | Critical | 9.6 | | |
| CVE-2026-106211 | Chromium CVE-2026-106211: Use after free | Critical | 9.6 | | |
| CVE-2026-106227 | Chromium CVE-2026-106227: Use after free | Critical | 9.6 | | |
| CVE-2026-106234 | Chromium CVE-2026-106234: Use after free | Critical | 9.6 | | |
| CVE-2026-106237 | Chromium CVE-2026-106237: Information leak | Critical | 9.6 | | |
| CVE-2026-106239 | Chromium CVE-2026-106239: Integer overflow | Critical | 9.6 | | |
| CVE-2026-106241 | Chromium CVE-2026-106241: Incorrect authorization | Critical | 9.6 | | |
| CVE-2026-106281 | Chromium CVE-2026-106281: Use after free | Critical | 9.6 | | |
| CVE-2026-106329 | Chromium CVE-2026-106329: Incorrect authorization | Critical | 9.6 | | |
| CVE-2026-106358 | Chromium CVE-2026-106358: Use after free | Critical | 9.6 | | |
| CVE-2026-106375 | Chromium CVE-2026-106375: Incomplete cleanup | Critical | 9.6 | | |
| CVE-2026-106382 | Chromium CVE-2026-106382: Use after free | Critical | 9.6 | | |
| CVE-2026-106401 | Chromium CVE-2026-106401: Out of bounds write | Critical | 9.6 | | |
| CVE-2026-106417 | Chromium CVE-2026-106417: Integer overflow | Critical | 9.6 | | |
| CVE-2026-110136 | Chromium CVE-2026-110136: Use after free | Critical | 9.6 | | |
| CVE-2026-110142 | Chromium CVE-2026-110142: Use after free | Critical | 9.6 | | |
| CVE-2026-110144 | Chromium CVE-2026-110144: Incorrect authorization | Critical | 9.6 | | |
| CVE-2026-110149 | Chromium CVE-2026-110149: Use after free | Critical | 9.6 | | |
| CVE-2026-110152 | Chromium CVE-2026-110152: Buffer overflow | Critical | 9.6 | | |
| CVE-2026-110159 | Chromium CVE-2026-110159: Incorrect authorization | Critical | 9.6 | | |
| CVE-2026-110161 | Chromium CVE-2026-110161: Use after free | Critical | 9.6 | | |
| CVE-2026-110165 | Chromium CVE-2026-110165: Use after free | Critical | 9.6 | | |
| CVE-2026-112992 | Chromium CVE-2026-112992: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113007 | Chromium CVE-2026-113007: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113014 | Chromium CVE-2026-113014: Use after free | Critical | 9.6 | | |
| CVE-2026-113020 | Chromium CVE-2026-113020: Improper input validation | Critical | 9.6 | | |
| CVE-2026-113023 | Chromium CVE-2026-113023: Improper input validation | Critical | 9.6 | | |
| CVE-2026-113056 | Chromium CVE-2026-113056: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113072 | Chromium CVE-2026-113072: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113078 | Chromium CVE-2026-113078: Improper input validation | Critical | 9.6 | | |
| CVE-2026-113084 | Chromium CVE-2026-113084: Improper input validation | Critical | 9.6 | | |
| CVE-2026-113089 | Chromium CVE-2026-113089: Improper input validation | Critical | 9.6 | | |
| CVE-2026-113116 | Chromium CVE-2026-113116: Use after free | Critical | 9.6 | | |
| CVE-2026-113126 | Chromium CVE-2026-113126: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113138 | Chromium CVE-2026-113138: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113169 | Chromium CVE-2026-113169: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113171 | Chromium CVE-2026-113171: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113186 | Chromium CVE-2026-113186: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113189 | Chromium CVE-2026-113189: Use after free | Critical | 9.6 | | |
| CVE-2026-113211 | Chromium CVE-2026-113211: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113222 | Chromium CVE-2026-113222: Use after free | Critical | 9.6 | | |
| CVE-2026-113235 | Chromium CVE-2026-113235: Improper input validation | Critical | 9.6 | | |
| CVE-2026-113252 | Chromium CVE-2026-113252: Improper input validation | Critical | 9.6 | | |
| CVE-2026-113261 | Chromium CVE-2026-113261: Use after free | Critical | 9.6 | | |
| CVE-2026-113263 | Chromium CVE-2026-113263: Use after free | Critical | 9.6 | | |
| CVE-2026-113270 | Chromium CVE-2026-113270: Use after free | Critical | 9.6 | | |
| CVE-2026-113283 | Chromium CVE-2026-113283: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113300 | Chromium CVE-2026-113300: Out of bounds write | Critical | 9.6 | | |
| CVE-2026-113328 | Chromium CVE-2026-113328: Improper input validation | Critical | 9.6 | | |
| CVE-2026-113336 | Chromium CVE-2026-113336: Memory corruption | Critical | 9.6 | | |
| CVE-2026-113342 | Chromium CVE-2026-113342: Memory corruption | Critical | 9.6 | | |
| CVE-2026-69435 | Azure SRE Agent Elevation of Privilege Vulnerability | Critical | 9.6 | Elevation of Privilege | |
| CVE-2026-56153 | Apache HTTP Server: mod_charset_lite: Heap overflow in finish_partial_char | Critical | 9.4 | | |
| CVE-2026-98573 | net: skbuff: fix pull-bound underflow in skb_checksum_setup_ipv6() | Critical | 9.4 | | |
| CVE-2026-98464 | RISC-V: KVM: Synchronize hrtimer callback during teardown | Critical | 9.3 | | |
| CVE-2026-99999 | ipv4: validate checksum_start before completing checksum | Critical | 9.3 | | |
| CVE-2026-105014 | Azure Pipelines Remote Code Execution Vulnerability | Critical | 9.1 | Remote Code Execution | |
| CVE-2026-106195 | Chromium CVE-2026-106195: Incorrect authorization | Critical | 9.1 | | |
| CVE-2026-91403 | Vulnerability in the Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition product of Oracle Java SE (component: JSSE). Supported versions that are affected are Oracle Java SE: 8u511, 8u511-perf, 11.0.33, 17.0.21, 21.0.13, 25.0.5, 27.0.1; Oracle GraalVM for JDK: 17.0.21 and 21.0.13; Oracle GraalVM Enterprise Edition: 21.3.20. Easily exploitable vulnerability allows unauthenticated attacker with network access via multiple protocols to compromise Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition. Successful attacks of this vulnerability can result in unauthorized creation, deletion or modification access to critical data or all Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition accessible data as well as unauthorized access to critical data or complete access to all Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition accessible data. Note: This vulnerability can be exploited by using APIs in th | Critical | 9.1 | | |
| CVE-2026-92388 | FTP wildcard write callback mixup | Critical | 9.1 | | |
| CVE-2026-98621 | net: gue: reject invalid REMCSUM offsets | Critical | 9.1 | | |
| CVE-2026-98794 | ipvs: filter some flags received in the backup server | Critical | 9.1 | | |
| CVE-2026-100214 | Microsoft Dynamics 365 Business Central Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-102299 | Chromium CVE-2026-102299: Type confusion | High | 8.8 | | |
| CVE-2026-102302 | Chromium CVE-2026-102302: Buffer overflow | High | 8.8 | | |
| CVE-2026-102321 | Chromium CVE-2026-102321: Type confusion | High | 8.8 | | |
| CVE-2026-102323 | Chromium CVE-2026-102323: Type confusion | High | 8.8 | | |
| CVE-2026-102326 | Chromium CVE-2026-102326: Type confusion | High | 8.8 | | |
| CVE-2026-102328 | Chromium CVE-2026-102328: Type confusion | High | 8.8 | | |
| CVE-2026-106190 | Chromium CVE-2026-106190: Use after free | High | 8.8 | | |
| CVE-2026-106193 | Chromium CVE-2026-106193: Use after free | High | 8.8 | | |
| CVE-2026-106200 | Chromium CVE-2026-106200: Use after free | High | 8.8 | | |
| CVE-2026-106201 | Chromium CVE-2026-106201: Race condition | High | 8.8 | | |
| CVE-2026-106203 | Chromium CVE-2026-106203: Incomplete cleanup | High | 8.8 | | |
| CVE-2026-106204 | Chromium CVE-2026-106204: Use after free | High | 8.8 | | |
| CVE-2026-106207 | Chromium CVE-2026-106207: Race condition | High | 8.8 | | |
| CVE-2026-106212 | Chromium CVE-2026-106212: Incorrect authorization | High | 8.8 | | |
| CVE-2026-106220 | Chromium CVE-2026-106220: Information leak | High | 8.8 | | |
| CVE-2026-106225 | Chromium CVE-2026-106225: Missing authorization | High | 8.8 | | |
| CVE-2026-106235 | Chromium CVE-2026-106235: Use after free | High | 8.8 | | |
| CVE-2026-106240 | Chromium CVE-2026-106240: Type confusion | High | 8.8 | | |
| CVE-2026-106248 | Chromium CVE-2026-106248: Use after free | High | 8.8 | | |
| CVE-2026-106249 | Chromium CVE-2026-106249: Incorrect authorization | High | 8.8 | | |
| CVE-2026-106252 | Chromium CVE-2026-106252: Incorrect comparison | High | 8.8 | | |
| CVE-2026-106255 | Chromium CVE-2026-106255: Race condition | High | 8.8 | | |
| CVE-2026-106256 | Chromium CVE-2026-106256: Information leak | High | 8.8 | | |
| CVE-2026-106257 | Chromium CVE-2026-106257: Use after free | High | 8.8 | | |
| CVE-2026-106268 | Chromium CVE-2026-106268: Use after free | High | 8.8 | | |
| CVE-2026-106269 | Chromium CVE-2026-106269: Use after free | High | 8.8 | | |
| CVE-2026-106274 | Chromium CVE-2026-106274: Incorrect reference resolution | High | 8.8 | | |
| CVE-2026-106278 | Chromium CVE-2026-106278: Use after free | High | 8.8 | | |
| CVE-2026-106283 | Chromium CVE-2026-106283: Use after free | High | 8.8 | | |
| CVE-2026-106291 | Chromium CVE-2026-106291: Use after free | High | 8.8 | | |
| CVE-2026-106308 | Chromium CVE-2026-106308: Incorrect reference resolution | High | 8.8 | | |
| CVE-2026-106309 | Chromium CVE-2026-106309: Incorrect authorization | High | 8.8 | | |
| CVE-2026-106314 | Chromium CVE-2026-106314: Incorrect authorization | High | 8.8 | | |
| CVE-2026-106315 | Chromium CVE-2026-106315: Use after free | High | 8.8 | | |
| CVE-2026-106318 | Chromium CVE-2026-106318: Use after free | High | 8.8 | | |
| CVE-2026-106334 | Chromium CVE-2026-106334: Information leak | High | 8.8 | | |
| CVE-2026-106335 | Chromium CVE-2026-106335: Use after free | High | 8.8 | | |
| CVE-2026-106341 | Chromium CVE-2026-106341: Type confusion | High | 8.8 | | |
| CVE-2026-106342 | Chromium CVE-2026-106342: Information leak | High | 8.8 | | |
| CVE-2026-106346 | Chromium CVE-2026-106346: Improper state validation | High | 8.8 | | |
| CVE-2026-106347 | Chromium CVE-2026-106347: Use after free | High | 8.8 | | |
| CVE-2026-106349 | Chromium CVE-2026-106349: Use after free | High | 8.8 | | |
| CVE-2026-106350 | Chromium CVE-2026-106350: Incorrect authorization | High | 8.8 | | |
| CVE-2026-106352 | Chromium CVE-2026-106352: Incorrect authorization | High | 8.8 | | |
| CVE-2026-106357 | Chromium CVE-2026-106357: Use after free | High | 8.8 | | |
| CVE-2026-106371 | Chromium CVE-2026-106371: Incorrect authorization | High | 8.8 | | |
| CVE-2026-106373 | Chromium CVE-2026-106373: Use after free | High | 8.8 | | |
| CVE-2026-106374 | Chromium CVE-2026-106374: Type confusion | High | 8.8 | | |
| CVE-2026-106383 | Chromium CVE-2026-106383: Use after free | High | 8.8 | | |
| CVE-2026-106411 | Chromium CVE-2026-106411: Use after free | High | 8.8 | | |
| CVE-2026-106421 | Chromium CVE-2026-106421: Use after free | High | 8.8 | | |
| CVE-2026-106423 | Chromium CVE-2026-106423: Use after free | High | 8.8 | | |
| CVE-2026-107350 | Authentication bypass via second StartupMessage during SCRAM authentication in PgBouncer | High | 8.8 | | |
| CVE-2026-110137 | Chromium CVE-2026-110137: Use after free | High | 8.8 | | |
| CVE-2026-110139 | Chromium CVE-2026-110139: Use after free | High | 8.8 | | |
| CVE-2026-110140 | Chromium CVE-2026-110140: Type confusion | High | 8.8 | | |
| CVE-2026-110147 | Chromium CVE-2026-110147: Use after free | High | 8.8 | | |
| CVE-2026-110148 | Chromium CVE-2026-110148: Use after free | High | 8.8 | | |
| CVE-2026-110151 | Chromium CVE-2026-110151: Use after free | High | 8.8 | | |
| CVE-2026-110153 | Chromium CVE-2026-110153: Use after free | High | 8.8 | | |
| CVE-2026-110154 | Chromium CVE-2026-110154: Use after free | High | 8.8 | | |
| CVE-2026-110155 | Chromium CVE-2026-110155: Buffer overflow | High | 8.8 | | |
| CVE-2026-110157 | Chromium CVE-2026-110157: Use after free | High | 8.8 | | |
| CVE-2026-110162 | Chromium CVE-2026-110162: Use after free | High | 8.8 | | |
| CVE-2026-110163 | Chromium CVE-2026-110163: Use after free | High | 8.8 | | |
| CVE-2026-110164 | Chromium CVE-2026-110164: Use after free | High | 8.8 | | |
| CVE-2026-110166 | Chromium CVE-2026-110166: Buffer overflow | High | 8.8 | | |
| CVE-2026-110167 | Chromium CVE-2026-110167: Use after free | High | 8.8 | | |
| CVE-2026-110168 | Chromium CVE-2026-110168: Use after free | High | 8.8 | | |
| CVE-2026-110169 | Chromium CVE-2026-110169: Use after free | High | 8.8 | | |
| CVE-2026-110171 | Chromium CVE-2026-110171: Use after free | High | 8.8 | | |
| CVE-2026-110172 | Chromium CVE-2026-110172: Use after free | High | 8.8 | | |
| CVE-2026-112993 | Chromium CVE-2026-112993: Use after free | High | 8.8 | | |
| CVE-2026-112994 | Chromium CVE-2026-112994: Memory corruption | High | 8.8 | | |
| CVE-2026-112995 | Chromium CVE-2026-112995: Use after free | High | 8.8 | | |
| CVE-2026-112996 | Chromium CVE-2026-112996: Memory corruption | High | 8.8 | | |
| CVE-2026-112997 | Chromium CVE-2026-112997: Memory corruption | High | 8.8 | | |
| CVE-2026-112998 | Chromium CVE-2026-112998: Memory corruption | High | 8.8 | | |
| CVE-2026-112999 | Chromium CVE-2026-112999: Use after free | High | 8.8 | | |
| CVE-2026-113000 | Chromium CVE-2026-113000: Memory corruption | High | 8.8 | | |
| CVE-2026-113001 | Chromium CVE-2026-113001: Use after free | High | 8.8 | | |
| CVE-2026-113003 | Chromium CVE-2026-113003: Memory corruption | High | 8.8 | | |
| CVE-2026-113004 | Chromium CVE-2026-113004: Memory corruption | High | 8.8 | | |
| CVE-2026-113005 | Chromium CVE-2026-113005: Memory corruption | High | 8.8 | | |
| CVE-2026-113006 | Chromium CVE-2026-113006: Out of bounds read | High | 8.8 | | |
| CVE-2026-113008 | Chromium CVE-2026-113008: Memory corruption | High | 8.8 | | |
| CVE-2026-113009 | Chromium CVE-2026-113009: Use after free | High | 8.8 | | |
| CVE-2026-113011 | Chromium CVE-2026-113011: Use after free | High | 8.8 | | |
| CVE-2026-113012 | Chromium CVE-2026-113012: Improper input validation | High | 8.8 | | |
| CVE-2026-113013 | Chromium CVE-2026-113013: Memory corruption | High | 8.8 | | |
| CVE-2026-113015 | Chromium CVE-2026-113015: Use after free | High | 8.8 | | |
| CVE-2026-113016 | Chromium CVE-2026-113016: Improper input validation | High | 8.8 | | |
| CVE-2026-113017 | Chromium CVE-2026-113017: Use after free | High | 8.8 | | |
| CVE-2026-113018 | Chromium CVE-2026-113018: Memory corruption | High | 8.8 | | |
| CVE-2026-113019 | Chromium CVE-2026-113019: Use after free | High | 8.8 | | |
| CVE-2026-113021 | Chromium CVE-2026-113021: Use after free | High | 8.8 | | |
| CVE-2026-113022 | Chromium CVE-2026-113022: Memory corruption | High | 8.8 | | |
| CVE-2026-113024 | Chromium CVE-2026-113024: Use after free | High | 8.8 | | |
| CVE-2026-113025 | Chromium CVE-2026-113025: Use after free | High | 8.8 | | |
| CVE-2026-113027 | Chromium CVE-2026-113027: Memory corruption | High | 8.8 | | |
| CVE-2026-113028 | Chromium CVE-2026-113028: Use after free | High | 8.8 | | |
| CVE-2026-113029 | Chromium CVE-2026-113029: Improper access control | High | 8.8 | | |
| CVE-2026-113030 | Chromium CVE-2026-113030: Improper access control | High | 8.8 | | |
| CVE-2026-113031 | Chromium CVE-2026-113031: Memory corruption | High | 8.8 | | |
| CVE-2026-113032 | Chromium CVE-2026-113032: Memory corruption | High | 8.8 | | |
| CVE-2026-113033 | Chromium CVE-2026-113033: Use after free | High | 8.8 | | |
| CVE-2026-113034 | Chromium CVE-2026-113034: Memory corruption | High | 8.8 | | |
| CVE-2026-113036 | Chromium CVE-2026-113036: Memory corruption | High | 8.8 | | |
| CVE-2026-113037 | Chromium CVE-2026-113037: Use after free | High | 8.8 | | |
| CVE-2026-113039 | Chromium CVE-2026-113039: Use after free | High | 8.8 | | |
| CVE-2026-113040 | Chromium CVE-2026-113040: Improper input validation | High | 8.8 | | |
| CVE-2026-113041 | Chromium CVE-2026-113041: Use after free | High | 8.8 | | |
| CVE-2026-113042 | Chromium CVE-2026-113042: Use after free | High | 8.8 | | |
| CVE-2026-113043 | Chromium CVE-2026-113043: Use after free | High | 8.8 | | |
| CVE-2026-113044 | Chromium CVE-2026-113044: Use after free | High | 8.8 | | |
| CVE-2026-113046 | Chromium CVE-2026-113046: Improper input validation | High | 8.8 | | |
| CVE-2026-113048 | Chromium CVE-2026-113048: Memory corruption | High | 8.8 | | |
| CVE-2026-113049 | Chromium CVE-2026-113049: Memory corruption | High | 8.8 | | |
| CVE-2026-113052 | Chromium CVE-2026-113052: Memory corruption | High | 8.8 | | |
| CVE-2026-113053 | Chromium CVE-2026-113053: Use after free | High | 8.8 | | |
| CVE-2026-113055 | Chromium CVE-2026-113055: Type confusion | High | 8.8 | | |
| CVE-2026-113057 | Chromium CVE-2026-113057: Improper access control | High | 8.8 | | |
| CVE-2026-113058 | Chromium CVE-2026-113058: Use after free | High | 8.8 | | |
| CVE-2026-113059 | Chromium CVE-2026-113059: Memory corruption | High | 8.8 | | |
| CVE-2026-113060 | Chromium CVE-2026-113060: Improper input validation | High | 8.8 | | |
| CVE-2026-113061 | Chromium CVE-2026-113061: Memory corruption | High | 8.8 | | |
| CVE-2026-113062 | Chromium CVE-2026-113062: Improper input validation | High | 8.8 | | |
| CVE-2026-113063 | Chromium CVE-2026-113063: Improper input validation | High | 8.8 | | |
| CVE-2026-113064 | Chromium CVE-2026-113064: Memory corruption | High | 8.8 | | |
| CVE-2026-113065 | Chromium CVE-2026-113065: Use after free | High | 8.8 | | |
| CVE-2026-113067 | Chromium CVE-2026-113067: Use after free | High | 8.8 | | |
| CVE-2026-113068 | Chromium CVE-2026-113068: Use after free | High | 8.8 | | |
| CVE-2026-113069 | Chromium CVE-2026-113069: Memory corruption | High | 8.8 | | |
| CVE-2026-113071 | Chromium CVE-2026-113071: Use after free | High | 8.8 | | |
| CVE-2026-113073 | Chromium CVE-2026-113073: Use after free | High | 8.8 | | |
| CVE-2026-113074 | Chromium CVE-2026-113074: Use after free | High | 8.8 | | |
| CVE-2026-113075 | Chromium CVE-2026-113075: Use after free | High | 8.8 | | |
| CVE-2026-113076 | Chromium CVE-2026-113076: Use after free | High | 8.8 | | |
| CVE-2026-113079 | Chromium CVE-2026-113079: Use after free | High | 8.8 | | |
| CVE-2026-113080 | Chromium CVE-2026-113080: Use after free | High | 8.8 | | |
| CVE-2026-113081 | Chromium CVE-2026-113081: Use after free | High | 8.8 | | |
| CVE-2026-113083 | Chromium CVE-2026-113083: Memory corruption | High | 8.8 | | |
| CVE-2026-113085 | Chromium CVE-2026-113085: Use after free | High | 8.8 | | |
| CVE-2026-113086 | Chromium CVE-2026-113086: Improper input validation | High | 8.8 | | |
| CVE-2026-113087 | Chromium CVE-2026-113087: Use after free | High | 8.8 | | |
| CVE-2026-113088 | Chromium CVE-2026-113088: Memory corruption | High | 8.8 | | |
| CVE-2026-113090 | Chromium CVE-2026-113090: Memory corruption | High | 8.8 | | |
| CVE-2026-113091 | Chromium CVE-2026-113091: Use after free | High | 8.8 | | |
| CVE-2026-113092 | Chromium CVE-2026-113092: Use after free | High | 8.8 | | |
| CVE-2026-113093 | Chromium CVE-2026-113093: Memory corruption | High | 8.8 | | |
| CVE-2026-113094 | Chromium CVE-2026-113094: Memory corruption | High | 8.8 | | |
| CVE-2026-113095 | Chromium CVE-2026-113095: Out of bounds read | High | 8.8 | | |
| CVE-2026-113096 | Chromium CVE-2026-113096: Memory corruption | High | 8.8 | | |
| CVE-2026-113097 | Chromium CVE-2026-113097: Use after free | High | 8.8 | | |
| CVE-2026-113099 | Chromium CVE-2026-113099: Improper input validation | High | 8.8 | | |
| CVE-2026-113100 | Chromium CVE-2026-113100: Memory corruption | High | 8.8 | | |
| CVE-2026-113101 | Chromium CVE-2026-113101: Use after free | High | 8.8 | | |
| CVE-2026-113103 | Chromium CVE-2026-113103: Use after free | High | 8.8 | | |
| CVE-2026-113104 | Chromium CVE-2026-113104: Memory corruption | High | 8.8 | | |
| CVE-2026-113105 | Chromium CVE-2026-113105: Use after free | High | 8.8 | | |
| CVE-2026-113106 | Chromium CVE-2026-113106: Memory corruption | High | 8.8 | | |
| CVE-2026-113107 | Chromium CVE-2026-113107: Use after free | High | 8.8 | | |
| CVE-2026-113108 | Chromium CVE-2026-113108: Use after free | High | 8.8 | | |
| CVE-2026-113109 | Chromium CVE-2026-113109: Memory corruption | High | 8.8 | | |
| CVE-2026-113110 | Chromium CVE-2026-113110: Memory corruption | High | 8.8 | | |
| CVE-2026-113111 | Chromium CVE-2026-113111: Use after free | High | 8.8 | | |
| CVE-2026-113112 | Chromium CVE-2026-113112: Use after free | High | 8.8 | | |
| CVE-2026-113113 | Chromium CVE-2026-113113: Use after free | High | 8.8 | | |
| CVE-2026-113114 | Chromium CVE-2026-113114: Use after free | High | 8.8 | | |
| CVE-2026-113115 | Chromium CVE-2026-113115: Use after free | High | 8.8 | | |
| CVE-2026-113117 | Chromium CVE-2026-113117: Improper input validation | High | 8.8 | | |
| CVE-2026-113118 | Chromium CVE-2026-113118: Memory corruption | High | 8.8 | | |
| CVE-2026-113119 | Chromium CVE-2026-113119: Use after free | High | 8.8 | | |
| CVE-2026-113120 | Chromium CVE-2026-113120: Improper input validation | High | 8.8 | | |
| CVE-2026-113121 | Chromium CVE-2026-113121: Memory corruption | High | 8.8 | | |
| CVE-2026-113123 | Chromium CVE-2026-113123: Use after free | High | 8.8 | | |
| CVE-2026-113124 | Chromium CVE-2026-113124: Memory corruption | High | 8.8 | | |
| CVE-2026-113125 | Chromium CVE-2026-113125: Memory corruption | High | 8.8 | | |
| CVE-2026-113127 | Chromium CVE-2026-113127: Memory corruption | High | 8.8 | | |
| CVE-2026-113128 | Chromium CVE-2026-113128: Missing authorization | High | 8.8 | | |
| CVE-2026-113130 | Chromium CVE-2026-113130: Use after free | High | 8.8 | | |
| CVE-2026-113131 | Chromium CVE-2026-113131: Memory corruption | High | 8.8 | | |
| CVE-2026-113132 | Chromium CVE-2026-113132: Memory corruption | High | 8.8 | | |
| CVE-2026-113133 | Chromium CVE-2026-113133: Memory corruption | High | 8.8 | | |
| CVE-2026-113134 | Chromium CVE-2026-113134: Memory corruption | High | 8.8 | | |
| CVE-2026-113135 | Chromium CVE-2026-113135: Memory corruption | High | 8.8 | | |
| CVE-2026-113136 | Chromium CVE-2026-113136: Memory corruption | High | 8.8 | | |
| CVE-2026-113140 | Chromium CVE-2026-113140: Use after free | High | 8.8 | | |
| CVE-2026-113141 | Chromium CVE-2026-113141: Use after free | High | 8.8 | | |
| CVE-2026-113143 | Chromium CVE-2026-113143: Memory corruption | High | 8.8 | | |
| CVE-2026-113145 | Chromium CVE-2026-113145: Memory corruption | High | 8.8 | | |
| CVE-2026-113146 | Chromium CVE-2026-113146: Memory corruption | High | 8.8 | | |
| CVE-2026-113147 | Chromium CVE-2026-113147: Improper input validation | High | 8.8 | | |
| CVE-2026-113148 | Chromium CVE-2026-113148: Memory corruption | High | 8.8 | | |
| CVE-2026-113149 | Chromium CVE-2026-113149: Memory corruption | High | 8.8 | | |
| CVE-2026-113150 | Chromium CVE-2026-113150: Memory corruption | High | 8.8 | | |
| CVE-2026-113152 | Chromium CVE-2026-113152: Memory corruption | High | 8.8 | | |
| CVE-2026-113153 | Chromium CVE-2026-113153: Memory corruption | High | 8.8 | | |
| CVE-2026-113154 | Chromium CVE-2026-113154: Memory corruption | High | 8.8 | | |
| CVE-2026-113155 | Chromium CVE-2026-113155: Use after free | High | 8.8 | | |
| CVE-2026-113156 | Chromium CVE-2026-113156: Use after free | High | 8.8 | | |
| CVE-2026-113158 | Chromium CVE-2026-113158: Use after free | High | 8.8 | | |
| CVE-2026-113160 | Chromium CVE-2026-113160: Use after free | High | 8.8 | | |
| CVE-2026-113161 | Chromium CVE-2026-113161: Use after free | High | 8.8 | | |
| CVE-2026-113162 | Chromium CVE-2026-113162: Improper input validation | High | 8.8 | | |
| CVE-2026-113163 | Chromium CVE-2026-113163: Use after free | High | 8.8 | | |
| CVE-2026-113164 | Chromium CVE-2026-113164: Memory corruption | High | 8.8 | | |
| CVE-2026-113165 | Chromium CVE-2026-113165: Use after free | High | 8.8 | | |
| CVE-2026-113166 | Chromium CVE-2026-113166: Memory corruption | High | 8.8 | | |
| CVE-2026-113167 | Chromium CVE-2026-113167: Memory corruption | High | 8.8 | | |
| CVE-2026-113168 | Chromium CVE-2026-113168: Use after free | High | 8.8 | | |
| CVE-2026-113170 | Chromium CVE-2026-113170: Use after free | High | 8.8 | | |
| CVE-2026-113172 | Chromium CVE-2026-113172: Memory corruption | High | 8.8 | | |
| CVE-2026-113173 | Chromium CVE-2026-113173: Improper input validation | High | 8.8 | | |
| CVE-2026-113174 | Chromium CVE-2026-113174: Use after free | High | 8.8 | | |
| CVE-2026-113175 | Chromium CVE-2026-113175: Improper input validation | High | 8.8 | | |
| CVE-2026-113176 | Chromium CVE-2026-113176: Memory corruption | High | 8.8 | | |
| CVE-2026-113177 | Chromium CVE-2026-113177: Use after free | High | 8.8 | | |
| CVE-2026-113179 | Chromium CVE-2026-113179: Use after free | High | 8.8 | | |
| CVE-2026-113180 | Chromium CVE-2026-113180: Memory corruption | High | 8.8 | | |
| CVE-2026-113181 | Chromium CVE-2026-113181: Use after free | High | 8.8 | | |
| CVE-2026-113182 | Chromium CVE-2026-113182: Memory corruption | High | 8.8 | | |
| CVE-2026-113183 | Chromium CVE-2026-113183: Memory corruption | High | 8.8 | | |
| CVE-2026-113184 | Chromium CVE-2026-113184: Memory corruption | High | 8.8 | | |
| CVE-2026-113185 | Chromium CVE-2026-113185: Memory corruption | High | 8.8 | | |
| CVE-2026-113187 | Chromium CVE-2026-113187: Use after free | High | 8.8 | | |
| CVE-2026-113188 | Chromium CVE-2026-113188: Memory corruption | High | 8.8 | | |
| CVE-2026-113190 | Chromium CVE-2026-113190: Use after free | High | 8.8 | | |
| CVE-2026-113191 | Chromium CVE-2026-113191: Use after free | High | 8.8 | | |
| CVE-2026-113192 | Chromium CVE-2026-113192: Memory corruption | High | 8.8 | | |
| CVE-2026-113194 | Chromium CVE-2026-113194: Memory corruption | High | 8.8 | | |
| CVE-2026-113195 | Chromium CVE-2026-113195: Improper input validation | High | 8.8 | | |
| CVE-2026-113197 | Chromium CVE-2026-113197: Use after free | High | 8.8 | | |
| CVE-2026-113198 | Chromium CVE-2026-113198: Use after free | High | 8.8 | | |
| CVE-2026-113200 | Chromium CVE-2026-113200: Use after free | High | 8.8 | | |
| CVE-2026-113202 | Chromium CVE-2026-113202: Use after free | High | 8.8 | | |
| CVE-2026-113203 | Chromium CVE-2026-113203: Use after free | High | 8.8 | | |
| CVE-2026-113204 | Chromium CVE-2026-113204: Use after free | High | 8.8 | | |
| CVE-2026-113205 | Chromium CVE-2026-113205: Use after free | High | 8.8 | | |
| CVE-2026-113206 | Chromium CVE-2026-113206: Memory corruption | High | 8.8 | | |
| CVE-2026-113207 | Chromium CVE-2026-113207: Use after free | High | 8.8 | | |
| CVE-2026-113208 | Chromium CVE-2026-113208: Use after free | High | 8.8 | | |
| CVE-2026-113210 | Chromium CVE-2026-113210: Use after free | High | 8.8 | | |
| CVE-2026-113213 | Chromium CVE-2026-113213: Memory corruption | High | 8.8 | | |
| CVE-2026-113214 | Chromium CVE-2026-113214: Improper input validation | High | 8.8 | | |
| CVE-2026-113215 | Chromium CVE-2026-113215: Use after free | High | 8.8 | | |
| CVE-2026-113216 | Chromium CVE-2026-113216: Use after free | High | 8.8 | | |
| CVE-2026-113217 | Chromium CVE-2026-113217: Use after free | High | 8.8 | | |
| CVE-2026-113218 | Chromium CVE-2026-113218: Use after free | High | 8.8 | | |
| CVE-2026-113219 | Chromium CVE-2026-113219: Memory corruption | High | 8.8 | | |
| CVE-2026-113220 | Chromium CVE-2026-113220: Memory corruption | High | 8.8 | | |
| CVE-2026-113221 | Chromium CVE-2026-113221: Use after free | High | 8.8 | | |
| CVE-2026-113226 | Chromium CVE-2026-113226: Memory corruption | High | 8.8 | | |
| CVE-2026-113227 | Chromium CVE-2026-113227: Use after free | High | 8.8 | | |
| CVE-2026-113228 | Chromium CVE-2026-113228: Use after free | High | 8.8 | | |
| CVE-2026-113229 | Chromium CVE-2026-113229: Use after free | High | 8.8 | | |
| CVE-2026-113230 | Chromium CVE-2026-113230: Improper input validation | High | 8.8 | | |
| CVE-2026-113231 | Chromium CVE-2026-113231: Improper input validation | High | 8.8 | | |
| CVE-2026-113232 | Chromium CVE-2026-113232: Memory corruption | High | 8.8 | | |
| CVE-2026-113233 | Chromium CVE-2026-113233: Out of bounds read | High | 8.8 | | |
| CVE-2026-113234 | Chromium CVE-2026-113234: Memory corruption | High | 8.8 | | |
| CVE-2026-113236 | Chromium CVE-2026-113236: Use after free | High | 8.8 | | |
| CVE-2026-113238 | Chromium CVE-2026-113238: Memory corruption | High | 8.8 | | |
| CVE-2026-113239 | Chromium CVE-2026-113239: Range error | High | 8.8 | | |
| CVE-2026-113240 | Chromium CVE-2026-113240: Use after free | High | 8.8 | | |
| CVE-2026-113241 | Chromium CVE-2026-113241: Memory corruption | High | 8.8 | | |
| CVE-2026-113242 | Chromium CVE-2026-113242: Memory corruption | High | 8.8 | | |
| CVE-2026-113243 | Chromium CVE-2026-113243: Memory corruption | High | 8.8 | | |
| CVE-2026-113244 | Chromium CVE-2026-113244: Improper input validation | High | 8.8 | | |
| CVE-2026-113245 | Chromium CVE-2026-113245: Memory corruption | High | 8.8 | | |
| CVE-2026-113247 | Chromium CVE-2026-113247: Memory corruption | High | 8.8 | | |
| CVE-2026-113248 | Chromium CVE-2026-113248: Memory corruption | High | 8.8 | | |
| CVE-2026-113249 | Chromium CVE-2026-113249: Improper input validation | High | 8.8 | | |
| CVE-2026-113250 | Chromium CVE-2026-113250: Use after free | High | 8.8 | | |
| CVE-2026-113251 | Chromium CVE-2026-113251: Use after free | High | 8.8 | | |
| CVE-2026-113253 | Chromium CVE-2026-113253: Use after free | High | 8.8 | | |
| CVE-2026-113254 | Chromium CVE-2026-113254: Memory corruption | High | 8.8 | | |
| CVE-2026-113255 | Chromium CVE-2026-113255: Use after free | High | 8.8 | | |
| CVE-2026-113256 | Chromium CVE-2026-113256: Use after free | High | 8.8 | | |
| CVE-2026-113257 | Chromium CVE-2026-113257: Memory corruption | High | 8.8 | | |
| CVE-2026-113258 | Chromium CVE-2026-113258: Memory corruption | High | 8.8 | | |
| CVE-2026-113259 | Chromium CVE-2026-113259: Use after free | High | 8.8 | | |
| CVE-2026-113260 | Chromium CVE-2026-113260: Memory corruption | High | 8.8 | | |
| CVE-2026-113262 | Chromium CVE-2026-113262: Use after free | High | 8.8 | | |
| CVE-2026-113264 | Chromium CVE-2026-113264: Improper input validation | High | 8.8 | | |
| CVE-2026-113265 | Chromium CVE-2026-113265: Memory corruption | High | 8.8 | | |
| CVE-2026-113266 | Chromium CVE-2026-113266: Memory corruption | High | 8.8 | | |
| CVE-2026-113267 | Chromium CVE-2026-113267: Memory corruption | High | 8.8 | | |
| CVE-2026-113268 | Chromium CVE-2026-113268: Memory corruption | High | 8.8 | | |
| CVE-2026-113269 | Chromium CVE-2026-113269: Memory corruption | High | 8.8 | | |
| CVE-2026-113271 | Chromium CVE-2026-113271: Use after free | High | 8.8 | | |
| CVE-2026-113272 | Chromium CVE-2026-113272: Memory corruption | High | 8.8 | | |
| CVE-2026-113273 | Chromium CVE-2026-113273: Memory corruption | High | 8.8 | | |
| CVE-2026-113274 | Chromium CVE-2026-113274: Use after free | High | 8.8 | | |
| CVE-2026-113275 | Chromium CVE-2026-113275: Use after free | High | 8.8 | | |
| CVE-2026-113276 | Chromium CVE-2026-113276: Memory corruption | High | 8.8 | | |
| CVE-2026-113278 | Chromium CVE-2026-113278: Use after free | High | 8.8 | | |
| CVE-2026-113279 | Chromium CVE-2026-113279: Memory corruption | High | 8.8 | | |
| CVE-2026-113280 | Chromium CVE-2026-113280: Memory corruption | High | 8.8 | | |
| CVE-2026-113281 | Chromium CVE-2026-113281: Memory corruption | High | 8.8 | | |
| CVE-2026-113282 | Chromium CVE-2026-113282: Use after free | High | 8.8 | | |
| CVE-2026-113284 | Chromium CVE-2026-113284: Memory corruption | High | 8.8 | | |
| CVE-2026-113285 | Chromium CVE-2026-113285: Memory corruption | High | 8.8 | | |
| CVE-2026-113286 | Chromium CVE-2026-113286: Memory corruption | High | 8.8 | | |
| CVE-2026-113287 | Chromium CVE-2026-113287: Use after free | High | 8.8 | | |
| CVE-2026-113288 | Chromium CVE-2026-113288: Memory corruption | High | 8.8 | | |
| CVE-2026-113289 | Chromium CVE-2026-113289: Improper input validation | High | 8.8 | | |
| CVE-2026-113290 | Chromium CVE-2026-113290: Use after free | High | 8.8 | | |
| CVE-2026-113291 | Chromium CVE-2026-113291: Memory corruption | High | 8.8 | | |
| CVE-2026-113292 | Chromium CVE-2026-113292: Improper input validation | High | 8.8 | | |
| CVE-2026-113293 | Chromium CVE-2026-113293: Use after free | High | 8.8 | | |
| CVE-2026-113294 | Chromium CVE-2026-113294: Improper input validation | High | 8.8 | | |
| CVE-2026-113298 | Chromium CVE-2026-113298: Use after free | High | 8.8 | | |
| CVE-2026-113299 | Chromium CVE-2026-113299: Memory corruption | High | 8.8 | | |
| CVE-2026-113301 | Chromium CVE-2026-113301: Memory corruption | High | 8.8 | | |
| CVE-2026-113302 | Chromium CVE-2026-113302: Use after free | High | 8.8 | | |
| CVE-2026-113303 | Chromium CVE-2026-113303: Memory corruption | High | 8.8 | | |
| CVE-2026-113305 | Chromium CVE-2026-113305: Use after free | High | 8.8 | | |
| CVE-2026-113306 | Chromium CVE-2026-113306: Improper input validation | High | 8.8 | | |
| CVE-2026-113307 | Chromium CVE-2026-113307: Memory corruption | High | 8.8 | | |
| CVE-2026-113308 | Chromium CVE-2026-113308: Use after free | High | 8.8 | | |
| CVE-2026-113311 | Chromium CVE-2026-113311: Use after free | High | 8.8 | | |
| CVE-2026-113312 | Chromium CVE-2026-113312: Memory corruption | High | 8.8 | | |
| CVE-2026-113313 | Chromium CVE-2026-113313: Memory corruption | High | 8.8 | | |
| CVE-2026-113314 | Chromium CVE-2026-113314: Use after free | High | 8.8 | | |
| CVE-2026-113315 | Chromium CVE-2026-113315: Memory corruption | High | 8.8 | | |
| CVE-2026-113316 | Chromium CVE-2026-113316: Improper input validation | High | 8.8 | | |
| CVE-2026-113317 | Chromium CVE-2026-113317: Memory corruption | High | 8.8 | | |
| CVE-2026-113318 | Chromium CVE-2026-113318: Memory corruption | High | 8.8 | | |
| CVE-2026-113319 | Chromium CVE-2026-113319: Use after free | High | 8.8 | | |
| CVE-2026-113320 | Chromium CVE-2026-113320: Memory corruption | High | 8.8 | | |
| CVE-2026-113321 | Chromium CVE-2026-113321: Use after free | High | 8.8 | | |
| CVE-2026-113323 | Chromium CVE-2026-113323: Use after free | High | 8.8 | | |
| CVE-2026-113324 | Chromium CVE-2026-113324: Use after free | High | 8.8 | | |
| CVE-2026-113327 | Chromium CVE-2026-113327: Use after free | High | 8.8 | | |
| CVE-2026-113330 | Chromium CVE-2026-113330: Memory corruption | High | 8.8 | | |
| CVE-2026-113331 | Chromium CVE-2026-113331: Memory corruption | High | 8.8 | | |
| CVE-2026-113332 | Chromium CVE-2026-113332: Memory corruption | High | 8.8 | | |
| CVE-2026-113334 | Chromium CVE-2026-113334: Improper input validation | High | 8.8 | | |
| CVE-2026-113335 | Chromium CVE-2026-113335: Memory corruption | High | 8.8 | | |
| CVE-2026-113337 | Chromium CVE-2026-113337: Memory corruption | High | 8.8 | | |
| CVE-2026-113338 | Chromium CVE-2026-113338: Use after free | High | 8.8 | | |
| CVE-2026-113339 | Chromium CVE-2026-113339: Use after free | High | 8.8 | | |
| CVE-2026-113343 | Chromium CVE-2026-113343: Memory corruption | High | 8.8 | | |
| CVE-2026-113344 | Chromium CVE-2026-113344: Use after free | High | 8.8 | | |
| CVE-2026-86567 | Dpdk: dpdk: vduse handler fails to invalidate vring pointers when iotlb is invalidated, leading to use-after-unmap | High | 8.8 | | |
| CVE-2026-89091 | Ansible-core: ansible-core: ansible-galaxy collection install symlink path escape allows arbitrary file write / code execution | High | 8.8 | | |
| CVE-2026-93546 | Apache HTTP Server: mod_dav_fs namespace overflow | High | 8.8 | | |
| CVE-2026-96192 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-96196 | Microsoft Edge (Chromium-based) Security Feature Bypass Vulnerability | High | 8.8 | Security Feature Bypass | |
| CVE-2026-97380 | MariaDB: GRANT PROXY with empty password incorrectly checks grantor's privileges | High | 8.8 | | |
| CVE-2026-98980 | namei: don't reveal overmounted entries in refwalk | High | 8.8 | | |
| CVE-2026-98981 | namespace: unhash a dentry before detaching the mounts on it | High | 8.8 | | |
| CVE-2026-99082 | KVM: x86: Use active memslots for the per-vCPU MMIO cache | High | 8.8 | | |
| CVE-2026-99083 | ksmbd: fix heap out-of-bounds write in krb5_authenticate() | High | 8.8 | | |
| CVE-2026-83943 | Azure API Center Information Disclosure Vulnerability | High | 8.7 | Information Disclosure | |
| CVE-2026-100236 | Dpdk: dpdk: heap out-of-bounds read/write in gso header copy | High | 8.6 | | |
| CVE-2026-102317 | Chromium CVE-2026-102317: Improper privilege management | High | 8.6 | | |
| CVE-2026-106186 | Chromium CVE-2026-106186: Uncontrolled search path element | High | 8.6 | | |
| CVE-2026-98978 | namespace: never expire a locked mount | High | 8.4 | | |
| CVE-2026-102301 | Chromium CVE-2026-102301: Out of bounds write | High | 8.3 | | |
| CVE-2026-102324 | Chromium CVE-2026-102324: Use after free | High | 8.3 | | |
| CVE-2026-106191 | Chromium CVE-2026-106191: Missing authorization | High | 8.3 | | |
| CVE-2026-106194 | Chromium CVE-2026-106194: Missing authorization | High | 8.3 | | |
| CVE-2026-106228 | Chromium CVE-2026-106228: Confused deputy | High | 8.3 | | |
| CVE-2026-106233 | Chromium CVE-2026-106233: Use after free | High | 8.3 | | |
| CVE-2026-106238 | Chromium CVE-2026-106238: Race condition | High | 8.3 | | |
| CVE-2026-106247 | Chromium CVE-2026-106247: Buffer overflow | High | 8.3 | | |
| CVE-2026-106292 | Chromium CVE-2026-106292: Buffer overflow | High | 8.3 | | |
| CVE-2026-106293 | Chromium CVE-2026-106293: Type confusion | High | 8.3 | | |
| CVE-2026-106363 | Chromium CVE-2026-106363: Missing authorization | High | 8.3 | | |
| CVE-2026-106377 | Chromium CVE-2026-106377: Race condition | High | 8.3 | | |
| CVE-2026-106378 | Chromium CVE-2026-106378: Privilege elevation | High | 8.3 | | |
| CVE-2026-106393 | Chromium CVE-2026-106393: Use after free | High | 8.3 | | |
| CVE-2026-106409 | Chromium CVE-2026-106409: Incorrect reference resolution | High | 8.3 | | |
| CVE-2026-106412 | Chromium CVE-2026-106412: Race condition | High | 8.3 | | |
| CVE-2026-106426 | Chromium CVE-2026-106426: Race condition | High | 8.3 | | |
| CVE-2026-110138 | Chromium CVE-2026-110138: Use after free | High | 8.3 | | |
| CVE-2026-110145 | Chromium CVE-2026-110145: Use after free | High | 8.3 | | |
| CVE-2026-110156 | Chromium CVE-2026-110156: Incorrect reference resolution | High | 8.3 | | |
| CVE-2026-98526 | llc: reserve device headroom for allocated frames | High | 8.3 | | |
| CVE-2026-106198 | Chromium CVE-2026-106198: Missing authorization | High | 8.2 | | |
| CVE-2026-106199 | Chromium CVE-2026-106199: Incorrect authorization | High | 8.2 | | |
| CVE-2026-112085 | webpack-dev-server vulnerable to cross-origin WebSocket access via proxied upgrades | High | 8.2 | | |
| CVE-2026-59685 | Apache HTTP Server: Out-of-Bounds Write in ap_directory_walk() Canonical-Name Rewrite on CASE_BLIND_FILESYSTEM | High | 8.2 | | |
| CVE-2026-63718 | Apache HTTP Server: mod_proxy_uwsgi Transfer-Encoding response smuggling | High | 8.2 | | |
| CVE-2026-77214 | libexpat Heap Buffer Over-read in xmlparse.c via XML_ParseBuffer | High | 8.2 | | |
| CVE-2026-87864 | IMAP APPEND plus CRLF conversion command injection | High | 8.2 | | |
| CVE-2026-98190 | wifi: wilc1000: fix out-of-bounds read in P2P public action frames | High | 8.2 | | |
| CVE-2026-98466 | KVM: arm64: Transfer the hyp stack pages out of the host stage-2 | High | 8.2 | | |
| CVE-2026-106205 | Chromium CVE-2026-106205: Missing authorization | High | 8.1 | | |
| CVE-2026-106271 | Chromium CVE-2026-106271: Missing authorization | High | 8.1 | | |
| CVE-2026-106301 | Chromium CVE-2026-106301: Confused deputy | High | 8.1 | | |
| CVE-2026-106403 | Chromium CVE-2026-106403: Incorrect authorization | High | 8.1 | | |
| CVE-2026-107929 | local interface connection reuse mixup | High | 8.1 | | |
| CVE-2026-15176 | NGINX ngx_http_core_module vulnerability | High | 8.1 | | |
| CVE-2026-46570 | In NTFS-3G before 2026.7.7, a heap buffer overflow exists in ntfs_index_walk_down() in libntfs-3g/index.c that allows an attacker to corrupt heap memory in the SUID-root ntfs-3g binary by crafting a malicious NTFS image. The overflow is triggered by reading the special crafted file metadata. | High | 8.1 | | |
| CVE-2026-73636 | Apache HTTP Server: mod_auth_digest one-time-nonce replay attack | High | 8.1 | | |
| CVE-2026-92392 | HTTP/2 upload Use-After-Free | High | 8.1 | | |
| CVE-2026-93479 | NGINX Map directive and Regex matching vulnerability | High | 8.1 | | |
| CVE-2026-94300 | Concurrent GSS-TSIG messages corrupt memory | High | 8.1 | | |
| CVE-2026-97205 | NGINX ngx_http_core_module vulnerability | High | 8.1 | | |
| CVE-2026-98175 | smb: client: cancel reconnect work in clean_demultiplex_info() | High | 8.1 | | |
| CVE-2026-98261 | cifs: Fix server use-after-free in cifs_chan_skip_or_disable() | High | 8.1 | | |
| CVE-2026-98432 | ipv4: free inet_opt and ireq_opt after an RCU grace period | High | 8.1 | | |
| CVE-2026-98454 | smb: client: fix create context out-of-bounds reads | High | 8.1 | | |
| CVE-2026-98602 | Bluetooth: bnep: fix out-of-bounds reads on short RX/TX frames and control fallthrough | High | 8.1 | | |
| CVE-2026-98829 | wifi: mac80211: drop oversized fragments to avoid extra_len overflow | High | 8.1 | | |
| CVE-2026-98968 | amt: send the relay's General Query directly from the receive path | High | 8.1 | | |
| CVE-2026-99064 | cipso: adjust cached option offsets when removing CIPSO | High | 8.1 | | |
| CVE-2026-53615 | util-linux libblkid DOS extended-partition overflow produces invalid partition metadata | High | 8 | | |
| CVE-2026-115392 | Wasmtime before 24.0.13, 25.0.0 before 36.0.14, 37.0.0 before 46.0.3, and 47.0.0 before 47.0.4 Sandbox Escape via Trailing Slashes | High | 7.9 | | |
| CVE-2026-104715 | Cifs-utils: mount.cifs credential-file option injection allows local privilege boundary bypass | High | 7.8 | | |
| CVE-2026-108976 | GNU Emacs before 31.2 (and TRAMP through 2.8.2) allows OS command injection via a filename because tramp-user-regexp has an incomplete list of disallowed inputs. NOTE: this issue exists because of an incomplete fix for CVE-2026-79992. | High | 7.8 | | |
| CVE-2026-119373 | SQLite before 3.54.0 FTS5 Heap Buffer Overflow via fts5MergeRowidLists() | High | 7.8 | | |
| CVE-2026-119374 | SQLite before 3.54.0 Heap Buffer Overflow via FTS5 fts5DoSecureDelete() | High | 7.8 | | |
| CVE-2026-119379 | SQLite before 3.54.0 Heap Buffer Overflow via Session Extension sessionUpdateFind() | High | 7.8 | | |
| CVE-2026-119586 | SQLite CLI through 3.54.1 Command Injection via .recover Output | High | 7.8 | | |
| CVE-2026-42616 | In NTFS-3G before 2026.7.7, a heap buffer overflow exists in cat() in ntfscat.c that allows an attacker to corrupt heap memory in the ntfscat binary by crafting a malicious NTFS image. The overflow is triggered by reading a file. | High | 7.8 | | |
| CVE-2026-86562 | Dpdk: dpdk: control-queue descriptor double-fetch overflows host heap in dpdk vhost (vduse) | High | 7.8 | | |
| CVE-2026-87707 | Windows Fax and Scan Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-88812 | X.Org Server XKB SetGeometry TextDoodad Double Free | High | 7.8 | | |
| CVE-2026-90954 | Busybox: busybox: dpkg-deb extraction-root escape via per-ar-member deferred symlink flush | High | 7.8 | | |
| CVE-2026-93518 | X.Org Server XKB ResizeKeyType Numeric Truncation | High | 7.8 | | |
| CVE-2026-93519 | X.Org Server XFixes Pointer Barrier Event List Buffer Overflow | High | 7.8 | | |
| CVE-2026-93520 | X.Org Server XKB ChangeKeycodeRange Heap Out-of-Bounds Write | High | 7.8 | | |
| CVE-2026-93521 | X.Org Server RandR ChangeProviderProperty Heap Buffer Overflow | High | 7.8 | | |
| CVE-2026-93522 | X.Org Server Glamor CopyArea Heap Buffer Overflow | High | 7.8 | | |
| CVE-2026-93523 | X.Org Server XInput2 PassiveUngrabDevice Out-of-Bounds Write | High | 7.8 | | |
| CVE-2026-94444 | Checksum bypass for golang.org/fips140 in cmd/go | High | 7.8 | | |
| CVE-2026-98194 | wifi: libertas_tf: fix UAF in lbtf_free_adapter() | High | 7.8 | | |
| CVE-2026-98245 | btrfs: take commit root semaphore when iterating in mark_block_group_to_copy() | High | 7.8 | | |
| CVE-2026-98248 | arm64: percpu: Fix LSE operations on {8,16}-bit types | High | 7.8 | | |
| CVE-2026-98256 | signal: Prevent exec() race | High | 7.8 | | |
| CVE-2026-98258 | posix-cpu-timers: Prevent freeing a timer which is queued on the expiry list | High | 7.8 | | |
| CVE-2026-98281 | futex: Also allocate private hash on vfork() | High | 7.8 | | |
| CVE-2026-98309 | drm/vc4: Use managed KMS polling to fix UAF on unbind | High | 7.8 | | |
| CVE-2026-98342 | dmaengine: wait for RCU readers before releasing dma_device | High | 7.8 | | |
| CVE-2026-98343 | dmaengine: fix use-after-free in dma_chan_put() and dma_release_channel() | High | 7.8 | | |
| CVE-2026-98359 | RDMA/core: Reject unregistering netdevs in ib_get_eth_speed | High | 7.8 | | |
| CVE-2026-98361 | RDMA/rxe: Restore HMM_PFN_WRITE check in ODP write paths | High | 7.8 | | |
| CVE-2026-98366 | RDMA/rxe: validate access flags before swapping the MR's PD | High | 7.8 | | |
| CVE-2026-98378 | bpf: Skip unsettled links in link iterator | High | 7.8 | | |
| CVE-2026-98381 | veth: manage XDP program pointers during channel resize | High | 7.8 | | |
| CVE-2026-98441 | net/sched: act_ct: avoid modifying shared unconfirmed ct entry | High | 7.8 | | |
| CVE-2026-98443 | xfs: fix cursor and pointer handling when recovering iunlink buckets | High | 7.8 | | |
| CVE-2026-98487 | net: bridge: mdb: restart port group walk after deletion | High | 7.8 | | |
| CVE-2026-98510 | drm/xe/vm: nuke PTs only after unlinking contested VMAs | High | 7.8 | | |
| CVE-2026-98715 | KVM: SVM: Preserve TLB control (i.e. pending TLB flush) on failed VMRUN | High | 7.8 | | |
| CVE-2026-98716 | KVM: SVM: Use the active VMCB's MSR bitmap when checking if MSR is intercepted | High | 7.8 | | |
| CVE-2026-98808 | net: systemport: Fix buffer overflow in bcm_sysport_get_stats() | High | 7.8 | | |
| CVE-2026-98863 | KVM: x86: Re-pend GET_NESTED_STATE_PAGES if getting said pages fails | High | 7.8 | | |
| CVE-2026-98900 | xen/gntalloc: validate grant count before allocation | High | 7.8 | | |
| CVE-2026-98944 | HID: steam: Refactor registration | High | 7.8 | | |
| CVE-2026-98945 | HID: steam: Rearrange teardown sequence | High | 7.8 | | |
| CVE-2026-98974 | xfs: fix exchange-range-to-eof file size exchange | High | 7.8 | | |
| CVE-2026-98975 | xfs: stop exchanging reflink flags when exchanging mappings | High | 7.8 | | |
| CVE-2026-98982 | namespace: don't let a pseudo dentry become the root of a mount | High | 7.8 | | |
| CVE-2026-98991 | namespace: queue a mount only once for mount notifications | High | 7.8 | | |
| CVE-2026-98993 | namespace: don't inherit MNT_UMOUNT in clone_mnt() | High | 7.8 | | |
| CVE-2026-98995 | namespace: reset the old parent's ->overmount in mnt_change_mountpoint() | High | 7.8 | | |
| CVE-2026-98999 | drm/xe: Fix stale pinned_link entry when fb-pin performs the final unpin | High | 7.8 | | |
| CVE-2026-99002 | drm/vmwgfx: validate pitch coming from userspace | High | 7.8 | | |
| CVE-2026-99006 | drm/i915/gem: Prevent overstepping exec array boundary | High | 7.8 | | |
| CVE-2026-99012 | Bluetooth: ISO: Serialize concurrent connect calls | High | 7.8 | | |
| CVE-2026-99013 | Bluetooth: ISO: Reject concurrent BIS listener setup | High | 7.8 | | |
| CVE-2026-99014 | Bluetooth: hci_sync: Fix command skb lifetime during scan setup | High | 7.8 | | |
| CVE-2026-99016 | riscv: futex: untag the user pointer before the atomic access | High | 7.8 | | |
| CVE-2026-99018 | riscv: entry: gate shadow call stack reload on sstatus.SPP, not tp | High | 7.8 | | |
| CVE-2026-99032 | net/smc: protect clcsock lifetime in smc_getname | High | 7.8 | | |
| CVE-2026-99050 | gpio: mpsse: fix race when arming the IRQ poll worker | High | 7.8 | | |
| CVE-2026-99053 | tipc: hold a reference to nodes found by link name | High | 7.8 | | |
| CVE-2026-99054 | tipc: destroy topsrv workqueues before closing connections | High | 7.8 | | |
| CVE-2026-99056 | strparser: make sure __strp_recv isn't running before tearing down the parser | High | 7.8 | | |
| CVE-2026-99099 | x86/CPU/AMD: Fix AMD TLBI Erratum #1718 | High | 7.8 | | |
| CVE-2026-99110 | smb: client: fix heap overflow in cifs_do_set_acl() | High | 7.8 | | |
| CVE-2026-99138 | tcp: fix use-after-free in do_tcp_getsockopt(TCP_CC_INFO) | High | 7.8 | | |
| CVE-2026-99139 | tcp: fix use-after-free in do_tcp_getsockopt(TCP_CONGESTION) | High | 7.8 | | |
| CVE-2026-99154 | scsi: libiscsi: Reject a negative task index from parse_pdu_itt | High | 7.8 | | |
| CVE-2026-99156 | scsi: st: Fix use-after-free race between st_remove() and st_open() | High | 7.8 | | |
| CVE-2026-99157 | scsi: bsg: Pass reply_len to bsg_setup_queue() to fit UFS ARPMB replies | High | 7.8 | | |
| CVE-2026-99167 | net/sched: fix use-after-free in __tcf_action_put() | High | 7.8 | | |
| CVE-2026-99181 | autofs: ignore notification errors from a replaced pipe | High | 7.8 | | |
| CVE-2026-99192 | net: bcmgenet: unshare the skb before writing the control block | High | 7.8 | | |
| CVE-2026-108456 | Azure AI Foundry Elevation of Privilege Vulnerability | High | 7.7 | Elevation of Privilege | |
| CVE-2026-46569 | In NTFS-3G before 2026.7.7, a heap buffer overflow exists in ntfs_ib_copy_tail(), in libntfs-3g/index.c, that allows an attacker to corrupt heap memory in the SUID-root ntfs-3g binary by crafting a malicious NTFS image. The overflow is triggered by extending a directory, e.g., by creating a file. | High | 7.7 | | |
| CVE-2026-61642 | Squid Request Smuggling in HTTP Transfer-Encoding | High | 7.7 | | |
| CVE-2026-83947 | Azure Event Grid Spoofing Vulnerability | High | 7.7 | Spoofing | |
| CVE-2026-92709 | Rsyslog: DynFile Path Traversal → Arbitrary File Write as Root → RCE | High | 7.7 | | |
| CVE-2026-98442 | net/sched: act_ct: fix helper UAF due to extensions realloc | High | 7.7 | | |
| CVE-2026-98490 | net: openvswitch: conntrack: fix helper UAF due to extensions realloc | High | 7.7 | | |
| CVE-2026-98559 | net/smc: fix UAF on lgr list traversal in smcr_port_err() | High | 7.7 | | |
| CVE-2026-98720 | KVM: nVMX: Force MSR bitmap refresh if runtime eVMCS controls are modified | High | 7.7 | | |
| CVE-2026-99059 | wireguard: noise: reject response consumption after intermediate initiation | High | 7.7 | | |
| CVE-2026-106196 | Chromium CVE-2026-106196: Missing authorization | High | 7.6 | | |
| CVE-2026-115484 | Open-iscsi: open-iscsi: dhcpv4 option parser heap out-of-bounds read in iscsiuio parse_msg | High | 7.6 | | |
| CVE-2019-25781 | Python-Markdown 3.0 through 3.11.2 Denial of Service via Link Bracket Parsing | High | 7.5 | | |
| CVE-2026-103963 | Glib-networking: unbounded tls 1.3 session ticket queue growth in glib-networking allows remote denial of service | High | 7.5 | | |
| CVE-2026-107161 | Cyrus-sasl: heap buffer overflow in cyrus-sasl add_to_challenge() allows malicious server to crash or compromise digest-md5 clients | High | 7.5 | | |
| CVE-2026-107300 | msgpack5: Many buffered values can exhaust the streaming decoder stack | High | 7.5 | | |
| CVE-2026-107302 | msgpack5: Truncated map32 headers throw an unexpected error | High | 7.5 | | |
| CVE-2026-107349 | Infinite loop on empty option name in startup options parameter in PgBouncer | High | 7.5 | | |
| CVE-2026-109089 | libXi XGetDeviceControl Control Type Mismatch Heap Buffer Overflow | High | 7.5 | | |
| CVE-2026-109090 | libXi XGetDeviceControl DEVICE_ENABLE Heap Buffer Overflow | High | 7.5 | | |
| CVE-2026-110354 | HAProxy 3 before 3.4.6 allows a remote unauthenticated attacker to cause a denial of service (persistent worker-thread CPU exhaustion) via an HTTP/1.1 chunked request. Although the H1 multiplexer drains the request before closing the stream, the parser repeatedly re-processes the same bytes without making progress. The affected thread stays busy at 100% CPU after timeouts expire and after the client disconnects, and repeated requests can consume all worker threads until the process is restarted. | High | 7.5 | | |
| CVE-2026-111181 | body-parser vulnerable to Denial of Service via trailing bytes after a compressed request body | High | 7.5 | | |
| CVE-2026-114613 | MessagePack: Unbounded memory leak in msgpack C extension on strict_map_key validation failure | High | 7.5 | | |
| CVE-2026-115506 | libexpat through 2.9.0 Denial of Service via Billion Laughs Detection Delay | High | 7.5 | | |
| CVE-2026-115776 | Twisted: Unauthenticated Remote Denial of Service in the Twisted IRC Server via an Unbounded Line Buffer | High | 7.5 | | |
| CVE-2026-115778 | Twisted: Unauthenticated Remote Denial of Service in the Twisted conch Telnet Transport via an Unbounded Subnegotiation Buffer | High | 7.5 | | |
| CVE-2026-115909 | zip: Unbounded Symlink-Target Handling Can Abort Or Exhaust Memory During Extraction | High | 7.5 | | |
| CVE-2026-116587 | Go JOSE: DoS when parsing JWKs that contain RSA keys | High | 7.5 | | |
| CVE-2026-118779 | Forge: Regular expression denial of service in PEM decoding (pem.decode) | High | 7.5 | | |
| CVE-2026-118782 | Forge: PKCS#12 MAC forgery and constant-key PBE via zero iteration count | High | 7.5 | | |
| CVE-2026-119025 | open 7.2.0 before 11.0.0 OS Command Injection via PowerShell on Windows | High | 7.5 | | |
| CVE-2026-119187 | Forge: Denial of service in TLS record processing via call stack exhaustion | High | 7.5 | | |
| CVE-2026-119188 | Forge: Denial of service in TLS record processing via a record interleaved with a fragmented handshake message | High | 7.5 | | |
| CVE-2026-119191 | Forge: ASN.1 resource exhaustion via BIT STRING decoding in asn1.fromDer | High | 7.5 | | |
| CVE-2026-119194 | pyasn1: Quadratic CPU use in schemaless BER/CER/DER container decoding | High | 7.5 | | |
| CVE-2026-119195 | pyasn1: Quadratic-time denial of service in constructed string and indefinite-length ANY decoding | High | 7.5 | | |
| CVE-2026-119196 | pyasn1: Quadratic CPU consumption in constructed BIT STRING decoding | High | 7.5 | | |
| CVE-2026-119197 | pyasn1: Quadratic-complexity denial of service in binary REAL decoding | High | 7.5 | | |
| CVE-2026-120194 | Json-glib: json-glib: infinite loop in json_path_query() with negative jsonpath slice step | High | 7.5 | | |
| CVE-2026-19630 | Amplified resource exhaustion in inbound message processing | High | 7.5 | | |
| CVE-2026-46729 | Apache HTTP Server: mod_heartmonitor denial of service | High | 7.5 | | |
| CVE-2026-47360 | Apache HTTP Server: mod_session: Session cookie not removed during internal redirect | High | 7.5 | | |
| CVE-2026-48005 | Apache HTTP Server: mod_auth_digest reauthentication attack | High | 7.5 | | |
| CVE-2026-56449 | Apache HTTP Server: mod_proxy_html: crash in dump_content | High | 7.5 | | |
| CVE-2026-56851 | Panic parsing crafted input in x/text/secure/precis in golang.org/x/text | High | 7.5 | | |
| CVE-2026-56866 | HTTP/1 client connection desynchronization after CONNECT rejection in net/http | High | 7.5 | | |
| CVE-2026-63045 | Apache HTTP Server: mod_proxy_ftp PASV address handling | High | 7.5 | | |
| CVE-2026-63292 | Apache HTTP Server: mod_vhost_alias stack overflow | High | 7.5 | | |
| CVE-2026-63686 | Apache HTTP Server: mod_xml2enc crash on charset conversion failure | High | 7.5 | | |
| CVE-2026-67693 | An issue in gnutls v.3.8.13 allows an attacker to obtain sensitive information via failing to reject end-entity X.509 certificates that contain a contradictory combination of Key Usage (KU) and Extended Key Usage (EKU) | High | 7.5 | | |
| CVE-2026-77206 | IKEv2 pre-authentication Null Pointer Dereference in EAP code | High | 7.5 | | |
| CVE-2026-77207 | Null Pointer Dereference in PKCS#7 bundle with no certificates | High | 7.5 | | |
| CVE-2026-78659 | HTTP/2 server memory exhaustion due to Trailer headers in net/http | High | 7.5 | | |
| CVE-2026-78660 | HTTP/2 transport accepts malformed framing-related headers in net/http | High | 7.5 | | |
| CVE-2026-78661 | Avoid quadratic complexity when coalescing text nodes in html in golang.org/x/net | High | 7.5 | | |
| CVE-2026-78663 | Double flow control refund on HTTP/2 server streams in net/http | High | 7.5 | | |
| CVE-2026-78667 | Lack of limit on size of parsed Range headers in net/http | High | 7.5 | | |
| CVE-2026-78669 | Excessive CPU consumption from repeated initial window changes in net/http | High | 7.5 | | |
| CVE-2026-85891 | Azure HDInsight Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-86414 | leaking host credentials to HTTP proxy | High | 7.5 | | |
| CVE-2026-94439 | HTTP/1 server connection desynchronization after 2xx CONNECT response in net/http | High | 7.5 | | |
| CVE-2026-94440 | Memory limit bypass when parsing MIME headers in net/textproto, mime/multipart | High | 7.5 | | |
| CVE-2026-94453 | IKEv2 Use-After-Free bug when using IKE-over-TCP | High | 7.5 | | |
| CVE-2026-95124 | Buffer Overflow vulnerability in madmurphy libconfini v.1.16.4 allows a remote attacker to cause a denial of service via an allocation-size mismatch between its bundled load_ini_buffer utility and strip_ini_cache() | High | 7.5 | | |
| CVE-2026-95184 | Improper certificate validation in gnutls v3.8.13 causes the application to reject legitimate certificates for valid users, leading to a Denial of Service (DoS). | High | 7.5 | | |
| CVE-2026-95209 | An issue in gnutls v3.8.13 causes legitimate CA certificates to be rejected, leading to a Denial of Service (DoS). | High | 7.5 | | |
| CVE-2026-96185 | Microsoft Exchange Online Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-96888 | Named may terminate unexpectedly when a redirect zone is used with strict QNAME minimization | High | 7.5 | | |
| CVE-2026-97031 | Reject malformed ECH outer extension references in crypto/tls | High | 7.5 | | |
| CVE-2026-97206 | DNS-over-QUIC (DoQ) path-migration can lead to use-after-free on multi-threaded deployments. | High | 7.5 | | |
| CVE-2026-97313 | Specific RPZ configurations and query patterns may result in an unexpected exit | High | 7.5 | | |
| CVE-2026-98497 | net/mlx5e: fix swapped IPv6 IPsec policy masks | High | 7.5 | | |
| CVE-2026-98561 | nfp: hold IPsec RX state under the XArray lock | High | 7.5 | | |
| CVE-2026-98707 | wifi: mac80211: shut down RX BA session timer on teardown | High | 7.5 | | |
| CVE-2026-98734 | Bluetooth: hci_core: Serialize SCO and ISO scheduling with teardown | High | 7.5 | | |
| CVE-2026-98735 | Bluetooth: hci_core: Serialize ACL scheduling with channel deletion | High | 7.5 | | |
| CVE-2026-98846 | sctp: check RCV_SHUTDOWN after the sendmsg connect wait | High | 7.5 | | |
| CVE-2026-98857 | ipvs: bound LBLCR and LBLC cache growth | High | 7.5 | | |
| CVE-2026-98964 | nvmet: use the local P2P device on metadata allocation failure | High | 7.5 | | |
| CVE-2026-98965 | ice: Restore Ordered MMIO Writes for Tx Doorbells | High | 7.5 | | |
| CVE-2026-99030 | net: skbuff: don't leave stale bytes in skb_copy_and_csum_bits() | High | 7.5 | | |
| CVE-2026-99046 | gve: fix XSK buffer leak on error descriptor | High | 7.5 | | |
| CVE-2026-99081 | bnxt_en: fix DMA mapping length for padded small packets | High | 7.5 | | |
| CVE-2026-99094 | Bluetooth: btintel_pcie: fix TX descriptor bounds check | High | 7.5 | | |
| CVE-2026-99128 | sctp: validate chunk length in the inqueue parser | High | 7.5 | | |
| CVE-2026-104252 | Vitess vttablet /twopcz reflected XSS | High | 7.4 | | |
| CVE-2026-105482 | A flaw in Node.js DNS resolution allows hostnames containing a NUL byte to be silently truncated by the dns.resolve*() functions and dns.reverse(). This is an incomplete fix of CVE-2026-48930, which only covered dns.lookup() and the net/tls host options.
Because the name is passed to c-ares as a C string, resolving attacker.example\0.trusted.example queries attacker.example and returns its records without any error. Applications that validate a hostname, for example against a domain allowlist, and then resolve it with dns.resolve*() can act on records for a different name than the one they validated.
This vulnerability affects Node.js 26.x, 24.x, and 22.x. | High | 7.4 | | |
| CVE-2026-105483 | A flaw in Node.js TLS hostname verification allows a certificate without a matching IP address SAN to authenticate a connection to an IPv4 address when the host is written with non-ASCII characters, such as fullwidth digits (`127.0.0.1`).
`tls.checkServerIdentity()` did not recognize such hosts as IP addresses, even though they normalize and resolve to a regular IPv4 address, and matched them against the certificate DNS names and Common Name instead. A certificate containing `DNS:127.0.0.1` or `DNS:*.0.0.1` could therefore be accepted for an IP endpoint it was not issued for. This is a regression introduced after the fix for CVE-2026-48618.
This vulnerability affects Node.js **26.x** and **24.x**. | High | 7.4 | | |
| CVE-2026-106069 | A flaw in Node.js TLS hostname verification can cause a server certificate to be validated against a different IP address than the one the client connected to, when the host is a non-canonical IPv4 literal with a leading zero, such as `0127.0.0.1`.
`tls.checkServerIdentity()` normalizes the host following the WHATWG URL rules, which read a leading-zero octet as octal (`0127.0.0.1` becomes `87.0.0.1`), while the connection is made through the operating system resolver, which on some platforms such as macOS reads it as decimal (`127.0.0.1`). A server at the connected address can then be authenticated with a certificate issued for another IP address.
This vulnerability affects Node.js **26.x**, **24.x**, and **22.x**. | High | 7.4 | | |
| CVE-2026-106279 | Chromium CVE-2026-106279: Incorrect reference resolution | High | 7.4 | | |
| CVE-2026-111943 | Go: CVE-2026-111943 Distrust compromised intermediate certificates in crypto/x509 | High | 7.4 | | |
| CVE-2026-119190 | Forge: X.509 basicConstraints bypass in verifyCertificateChain() via deprecated extension OIDs 2.5.29.10 and 2.5.29.13 | High | 7.4 | | |
| CVE-2026-119568 | vsftpd through 3.0.5 require_ssl_reuse Bypass via FTPS Data Channel Hijacking | High | 7.4 | | |
| CVE-2026-46572 | In NTFS-3G before 2026.7.7, a heap buffer overflow exists in ntfs_ib_cut_tail() in libntfs-3g/index.c that allows an attacker to corrupt heap memory in the SUID-root ntfs-3g binary by crafting a malicious NTFS image. The overflow is triggered by creating a file in a specially crafted directory. | High | 7.4 | | |
| CVE-2026-87866 | wolfSSL public-key pinning bypass | High | 7.4 | | |
| CVE-2026-88647 | A hostname verification bypass in GnuTLS v3.8.13 allows attackers to circumvent the Common Name fallback mechanism and eavesdrop on communications via a crafted certificate. | High | 7.4 | | |
| CVE-2026-96187 | Microsoft Edge (Chromium-based) Information Disclosure Vulnerability | High | 7.4 | Information Disclosure | |
| CVE-2026-98549 | tcp: prevent collapsing skbs across boundary in rtx queue | High | 7.4 | | |
| CVE-2026-98570 | net: ipv6: keep room for the mac header in dst_dev_overhead() | High | 7.4 | | |
| CVE-2026-98932 | EDAC/altera: Fix use-after-free in error paths | High | 7.4 | | |
| CVE-2026-99076 | ipv6: udp: Create exceptions before socket matching | High | 7.4 | | |
| CVE-2026-99077 | ipv4: udp: Create exceptions before socket matching | High | 7.4 | | |
| CVE-2026-106189 | Chromium CVE-2026-106189: Code injection | High | 7.3 | | |
| CVE-2026-116620 | Tencent RapidJSON Regex stream.h Take out-of-bounds | High | 7.3 | | |
| CVE-2026-73637 | Apache HTTP Server: mod_auth_digest DoS attack | High | 7.3 | | |
| CVE-2026-98543 | bpf: fs/xattr: don't assume the inode is locked in path_unlink/path_rmdir | High | 7.3 | | |
| CVE-2026-98952 | pfcp: make sure the SEID is linear before reading it | High | 7.3 | | |
| CVE-2026-88829 | Busybox: busybox: http request smuggling via pipelined requests in httpd reverse proxy | High | 7.2 | | |
| CVE-2026-108985 | ZDR decoding in libnfs through 6.0.2 before 7613236 has an out-of-bounds write related to lib/libnfs-zdr.c with libnfs_zdr_bytes(), libnfs_zdr_string(), and libnfs_zdr_array(). The caller-supplied maxsize value is not honored. | High | 7.1 | | |
| CVE-2026-115486 | Open-iscsi: open-iscsi: ipv6 neighbor discovery missing option length validation in iscsiuio allows arp table poisoning | High | 7.1 | | |
| CVE-2026-42617 | In NTFS-3G before 2026.7.7, a heap buffer overflow exists in ntfs_ir_to_ib() in index.c that allows an attacker to corrupt heap memory in the SUID-root ntfs-3g binary by crafting a malicious NTFS image. The overflow is triggered by extending a directory, e.g., by creating a file. | High | 7.1 | | |
| CVE-2026-42618 | In NTFS-3G before 2026.7.7, a heap buffer overflow exists in ntfs_decompress() in compress.c that allows an attacker to corrupt one byte of heap memory in the SUID-root ntfs-3g binary by crafting a malicious NTFS image. The overflow is triggered by reading the special crafted file. | High | 7.1 | | |
| CVE-2026-98169 | smb: client: fix potential OOB read in smb3_enum_snapshots() | High | 7.1 | | |
| CVE-2026-98189 | wifi: wilc1000: fix RX buffer OOB-write in wilc_wlan_handle_isr_ext() | High | 7.1 | | |
| CVE-2026-98197 | hwmon: (w83791d) remove fan/pwm 4-5 sysfs group on remove | High | 7.1 | | |
| CVE-2026-98200 | hwmon: (hp-wmi-sensors) Fix use-after-free in fungible_show() | High | 7.1 | | |
| CVE-2026-98201 | Input: zero ff_effect before compat copy in input_ff_effect_from_user | High | 7.1 | | |
| CVE-2026-98204 | Input: rmi_smbus - fix out-of-bounds read in rmi_smb_write_block() | High | 7.1 | | |
| CVE-2026-98208 | mmc: sdio_uart: fix xmit_fifo leak when the port table is full | High | 7.1 | | |
| CVE-2026-98210 | mmc: mxcmmc: cancel data work and watchdog on remove | High | 7.1 | | |
| CVE-2026-98213 | mmc: core: Cancel SDIO IRQ work before freeing host | High | 7.1 | | |
| CVE-2026-98218 | i2c: atr: fix dangling adapter pointer on add failure | High | 7.1 | | |
| CVE-2026-98231 | xfrm: serialize state GC with device state flush | High | 7.1 | | |
| CVE-2026-98234 | net/sched: hhf: cap hh_flows_limit at change time | High | 7.1 | | |
| CVE-2026-98236 | net: wwan: mhi_wwan_mbim: check skb_copy_bits() return value | High | 7.1 | | |
| CVE-2026-98239 | net: lan743x: fix RX checksum use-after-free | High | 7.1 | | |
| CVE-2026-98246 | Bluetooth: hci_sync: Serialize local codec list cleanup | High | 7.1 | | |
| CVE-2026-98264 | ALSA: virtio: reset device before deleting virtqueues | High | 7.1 | | |
| CVE-2026-98293 | Bluetooth: ISO: Fix parent socket leak in iso_conn_ready() | High | 7.1 | | |
| CVE-2026-98294 | Bluetooth: hci_qca: Do not write to the serial port after it is closed | High | 7.1 | | |
| CVE-2026-98357 | IB/isert: wait for deferred control PDU completions before releasing the connection | High | 7.1 | | |
| CVE-2026-98360 | RDMA/rxe: insert mcg into mcg_tree only after rxe_mcast_add() succeeds | High | 7.1 | | |
| CVE-2026-98364 | xfrm: hold net_device reference under RCU in bundle creation | High | 7.1 | | |
| CVE-2026-98369 | xfrm: add missing rcu_read_lock(), skb_dst_force() and dev_hold() for xfrm_trans_reinject() | High | 7.1 | | |
| CVE-2026-98374 | tcp: fix use-after-free of retransmit_skb_hint in tcp_send_synack() | High | 7.1 | | |
| CVE-2026-98383 | bpf: Disallow bpf_skb_pull_data() for LWT_SEG6LOCAL | High | 7.1 | | |
| CVE-2026-98436 | accel/amdxdna: Disable device buffer exporting | High | 7.1 | | |
| CVE-2026-98457 | Bluetooth: L2CAP: validate frame length before control and FCS access | High | 7.1 | | |
| CVE-2026-98460 | Bluetooth: hci_sock: reject out-of-range OCF values | High | 7.1 | | |
| CVE-2026-98469 | KVM: arm64: Fix AArch32 DBGBXVR<n> handling | High | 7.1 | | |
| CVE-2026-98479 | scsi: libiscsi_tcp: Check the data direction of a Data-In PDU | High | 7.1 | | |
| CVE-2026-98512 | drm/nouveau: RCU-free the scheduler-containing nouveau_sched | High | 7.1 | | |
| CVE-2026-98517 | drm/nouveau/uvmm: fix UAF in nouveau_uvmm_sm when BO is in TTM_PL_SYSTEM | High | 7.1 | | |
| CVE-2026-98626 | bpf: Restrict CO-RE poisoning to relocatable instructions | High | 7.1 | | |
| CVE-2026-98686 | smb: client: discard post-EOF pagecache when extending a file via zero range | High | 7.1 | | |
| CVE-2026-98706 | wifi: mac80211: drain PS delivery work during station teardown | High | 7.1 | | |
| CVE-2026-98709 | wifi: mac80211: count only matching reservations in reserved switch | High | 7.1 | | |
| CVE-2026-98736 | Bluetooth: hci_conn: Lock parent access during enhanced SCO setup | High | 7.1 | | |
| CVE-2026-98737 | Bluetooth: hci_sync: Fix inquiry cache use-after-free | High | 7.1 | | |
| CVE-2026-98781 | drm/mediatek: Fix pdev reference leak in mtk_drm_bind() | High | 7.1 | | |
| CVE-2026-98782 | drm/mediatek: Fix ovl adaptor platform device leak | High | 7.1 | | |
| CVE-2026-98801 | net: restrict SO_RESERVE_MEM to TCP sockets and cap max value | High | 7.1 | | |
| CVE-2026-98827 | wifi: ath9k_htc: bound TX aggregation to MAX_TX_BUF_SIZE | High | 7.1 | | |
| CVE-2026-98881 | net: bridge: remove stale rcu_barrier() in br_multicast_dev_del() | High | 7.1 | | |
| CVE-2026-98882 | media: chips-media: wave5: Add range checks for dec_output_info | High | 7.1 | | |
| CVE-2026-98883 | serial: 8250_port: recognize UPIO_AU | High | 7.1 | | |
| CVE-2026-98889 | wifi: iwlwifi: mvm: fix sched scan IE sizing | High | 7.1 | | |
| CVE-2026-98902 | md/raid5: let stripe batch bm_seq comparison wrap-safe | High | 7.1 | | |
| CVE-2026-98904 | mailbox: imx: Use devm_pm_runtime_enable() | High | 7.1 | | |
| CVE-2026-98907 | btrfs: protect sb_write_pointer() with invalidate lock | High | 7.1 | | |
| CVE-2026-98913 | net: thunderx: fix PTP device ref leak in nicvf_probe() | High | 7.1 | | |
| CVE-2026-98915 | media: video-i2c: use vb2_video_unregister_device on driver removal | High | 7.1 | | |
| CVE-2026-98916 | wifi: nl80211: check link is beaconing for color change | High | 7.1 | | |
| CVE-2026-98951 | riscv: ptrace: Zero-initialize regset buffers before copyin | High | 7.1 | | |
| CVE-2026-99011 | Bluetooth: SCO: serialise sco_conn lifetime against sco_recv_scodata() | High | 7.1 | | |
| CVE-2026-99117 | net: bridge: mcast: don't truncate the port group walk on teardown | High | 7.1 | | |
| CVE-2026-99124 | s390/pci: Fix leak of uninitialized kernel data in SCLP report | High | 7.1 | | |
| CVE-2026-99136 | dm-crypt: fix a tiny race condition in crypt_dec_pending | High | 7.1 | | |
| CVE-2026-99142 | tracing: Check operator stack capacity before pushing | High | 7.1 | | |
| CVE-2026-99147 | drm/exec: don't immediately add prelocked obj to array of locked objs | High | 7.1 | | |
| CVE-2026-99153 | scsi: libiscsi: Validate the ITT reflected in a Reject PDU | High | 7.1 | | |
| CVE-2026-99161 | i2c: viai2c-wmt: Fix clock leak in wmt_i2c_probe() | High | 7.1 | | |
| CVE-2026-99172 | ipc: drop the mqueue mount with kern_unmount() on setup failure | High | 7.1 | | |
| CVE-2026-99174 | ext4: free the sbi after a grace period | High | 7.1 | | |
| CVE-2026-99182 | ASoC: SOF: ipc4-topology: Fix shift-out-of-bounds for aggregated ALH capture | High | 7.1 | | |
| CVE-2026-99204 | ocfs2/dlm: Protect the recovery list during debugfs reads | High | 7.1 | | |
| CVE-2026-105773 | Canimaan Software ClamXAV local privilege escalation | High | 7 | | |
| CVE-2026-113679 | HarfBuzz 8.0.0 through 14.6.0 Out-of-Bounds Write via WebAssembly font_glyph_to_string | High | 7 | | |
| CVE-2026-53612 | util-linux mount hook_owner TOCTOU allows local privilege escalation | High | 7 | | |
| CVE-2026-53613 | util-linux mount target TOCTOU allows local privilege escalation | High | 7 | | |
| CVE-2026-53614 | util-linux LIBMOUNT_FORCE_MOUNT2 allows nosuid and noexec bypass | High | 7 | | |
| CVE-2026-84243 | gettext: Directory traversal via the LANGUAGE environment variable | High | 7 | | |
| CVE-2026-94447 | Checksum database bypass for golang.org/toolchain in cmd/go | High | 7 | | |
| CVE-2026-98230 | xfrm: use hlist_del_init_rcu for state_cache and state_cache_input | High | 7 | | |
| CVE-2026-98375 | xen/netfront: drop RX packets with a short Ethernet header | High | 7 | | |
| CVE-2026-98440 | KVM: arm64: nv: Delay freeing of shadow S2 structures until VM destruction | High | 7 | | |
| CVE-2026-98456 | Bluetooth: mgmt: fix race in read_unconf_index_list() | High | 7 | | |
| CVE-2026-98465 | RISC-V: KVM: Serialize IMSIC attributes with vCPU migration | High | 7 | | |
| CVE-2026-98491 | net: openvswitch: conntrack: avoid modifying shared unconfirmed ct entry | High | 7 | | |
| CVE-2026-98524 | rds: ib: Clear the sg list when mapping an MR fails | High | 7 | | |
| CVE-2026-98548 | sctp: discard the rest of the packet on a stale-cookie error | High | 7 | | |
| CVE-2026-98733 | Bluetooth: hci_core: Serialize fragmented ISO packet queueing | High | 7 | | |
| CVE-2026-98927 | KVM: arm64: nv: Fix life cycle of the nested_mmus array | High | 7 | | |
| CVE-2026-99017 | riscv: errata: select RISCV_ALTERNATIVE_EARLY for THEAD GHOSTWRITE | High | 7 | | |
| CVE-2026-99180 | unicode: free the map after a grace period | High | 7 | | |
| CVE-2026-49265 | OAuthLib: Timing Attack Vulnerability in PKCE code_verifier Comparison | Medium | 6.8 | | |
| CVE-2026-87865 | knownhost callback mismatches key as missing | Medium | 6.8 | | |
| CVE-2026-93006 | Dnsmasq: dnsmasq: tftp prefetch cache keyed on stale heap pointer serves wrong file content | Medium | 6.8 | | |
| CVE-2026-93008 | Dnsmasq: dnsmasq: out-of-bailiwick cache injection through cname chase in split-dns configurations | Medium | 6.8 | | |
| CVE-2026-98545 | ata: libata-scsi: bound the ATA passthru sense descriptor writes | Medium | 6.8 | | |
| CVE-2026-98763 | usb: core: clear both ep_in and ep_out for non-ep0 control endpoints | Medium | 6.8 | | |
| CVE-2026-98805 | tipc: prevent GCM nonce reuse on peer key changes | Medium | 6.8 | | |
| CVE-2026-106072 | A flaw in Node.js TLS hostname verification allows a certificate with only a DNS SAN to authenticate an IP endpoint when the client connects using a non-canonical IPv4 spelling, such as `0177.0.0.1`, `0x7f.0.0.1`, `2130706433` or `127.1`.
`tls.checkServerIdentity()` did not classify these hosts as IP addresses, but normalized them to their canonical form and matched the result against the certificate DNS names. A certificate containing `DNS:127.0.0.1` and no `IP Address:127.0.0.1` SAN was therefore accepted, while the same certificate is correctly rejected for `127.0.0.1`. Exploitation requires a certificate with a numeric DNS SAN issued by a CA trusted by the client, and a platform resolver that accepts these spellings, such as glibc.
This vulnerability affects Node.js **26.x**, **24.x**, and **22.x**. | Medium | 6.7 | | |
| CVE-2026-86565 | Dpdk: dpdk: guest can desynchronize virtqueue size from inflight descriptor table size, causing out-of-bounds write | Medium | 6.7 | | |
| CVE-2026-98567 | net: xps: reject an out of range traffic class | Medium | 6.7 | | |
| CVE-2026-98589 | bpf: Reject pkt arguments in mutating subprogs | Medium | 6.7 | | |
| CVE-2026-98591 | bpf: Fix bounds check for skb-backed dynptrs | Medium | 6.7 | | |
| CVE-2026-98599 | bpf: Reject non-negative offsets in stack_slot_obj_get_spi() | Medium | 6.7 | | |
| CVE-2026-98793 | netfilter: bpf: reject invalid NAT manipulation types | Medium | 6.7 | | |
| CVE-2026-101019 | NGINX ngx_http_js_module vulnerability | Medium | 6.5 | | |
| CVE-2026-102310 | Chromium CVE-2026-102310: Missing authorization | Medium | 6.5 | | |
| CVE-2026-102320 | Chromium CVE-2026-102320: Missing authorization | Medium | 6.5 | | |
| CVE-2026-102330 | Chromium CVE-2026-102330: Incorrect authorization | Medium | 6.5 | | |
| CVE-2026-102404 | Uncontrolled Resource Consumption in Elasticsearch Leading to Denial of Service | Medium | 6.5 | | |
| CVE-2026-102411 | Allocation of Resources Without Limits or Throttling in Elasticsearch Leading to Denial of Service | Medium | 6.5 | | |
| CVE-2026-103006 | Uncontrolled Recursion in Elasticsearch Leading to Denial of Service | Medium | 6.5 | | |
| CVE-2026-105481 | A flaw in Node.js HTTP Agent connection reuse can cause a client to accept as valid a response that was sent before the client has sent the request. This is an incomplete fix of CVE-2026-48931.
The guard that destroys idle keep-alive sockets when unexpected data arrives only runs when the event loop polls for I/O. If an unsolicited response has already reached the socket but has not been read yet when the socket is handed to a new request, for example because the event loop was busy with synchronous work, the guard is removed without seeing it and the data is parsed as the response to the new request.
This vulnerability affects Node.js **26.x**, **24.x**, and **22.x**. | Medium | 6.5 | | |
| CVE-2026-106185 | Chromium CVE-2026-106185: Improper input validation | Medium | 6.5 | | |
| CVE-2026-106242 | Chromium CVE-2026-106242: Information leak | Medium | 6.5 | | |
| CVE-2026-106244 | Chromium CVE-2026-106244: Incorrect authorization | Medium | 6.5 | | |
| CVE-2026-106263 | Chromium CVE-2026-106263: Improper input validation | Medium | 6.5 | | |
| CVE-2026-106280 | Chromium CVE-2026-106280: Incorrect authorization | Medium | 6.5 | | |
| CVE-2026-106307 | Chromium CVE-2026-106307: Incorrect authorization | Medium | 6.5 | | |
| CVE-2026-106310 | Chromium CVE-2026-106310: Use of released resource | Medium | 6.5 | | |
| CVE-2026-106312 | Chromium CVE-2026-106312: Missing authorization | Medium | 6.5 | | |
| CVE-2026-106348 | Chromium CVE-2026-106348: Information leak | Medium | 6.5 | | |
| CVE-2026-106386 | Chromium CVE-2026-106386: Uninitialized resource | Medium | 6.5 | | |
| CVE-2026-106389 | Chromium CVE-2026-106389: Incorrect authorization | Medium | 6.5 | | |
| CVE-2026-106404 | Chromium CVE-2026-106404: Incorrect authorization | Medium | 6.5 | | |
| CVE-2026-106407 | Chromium CVE-2026-106407: Incorrect authorization | Medium | 6.5 | | |
| CVE-2026-106585 | In sshd and ssh in OpenSSH before 10.6, there is no check for whether the maximum packet length is exceeded during decompression of highly compressed data. | Medium | 6.5 | | |
| CVE-2026-107080 | OpenJPEG 2.4.0 through 2.5.4, and git master through commit 8314119b, contains an out-of-bounds read and write in opj_dwt_encode_and_deinterleave_v() in src/lib/openjp2/dwt.c. This allows an attacker to cause a denial of service. | Medium | 6.5 | | |
| CVE-2026-107301 | msgpack5: Partial options disable prototype protection | Medium | 6.5 | | |
| CVE-2026-107778 | MIT krb5 through 1.22.2 NULL Pointer Dereference via krb5_rd_cred() | Medium | 6.5 | | |
| CVE-2026-109088 | libXtst RECORD EnableContext Reply Endless Loop | Medium | 6.5 | | |
| CVE-2026-109349 | gix-pack before 0.75.0 Reachable Assertion DoS via Pack Version 3 Header | Medium | 6.5 | | |
| CVE-2026-109351 | Gitoxide gix-pack before 0.75.0 Denial of Service via Pack Header Object Count | Medium | 6.5 | | |
| CVE-2026-110146 | Chromium CVE-2026-110146: Information leak | Medium | 6.5 | | |
| CVE-2026-110923 | Openssh: openssh: sftp can write outside the destination directory from a server-supplied path | Medium | 6.5 | | |
| CVE-2026-113002 | Chromium CVE-2026-113002: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113010 | Chromium CVE-2026-113010: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113026 | Chromium CVE-2026-113026: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113035 | Chromium CVE-2026-113035: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113038 | Chromium CVE-2026-113038: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113045 | Chromium CVE-2026-113045: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113047 | Chromium CVE-2026-113047: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113050 | Chromium CVE-2026-113050: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113051 | Chromium CVE-2026-113051: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113054 | Chromium CVE-2026-113054: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113066 | Chromium CVE-2026-113066: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113070 | Chromium CVE-2026-113070: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113077 | Chromium CVE-2026-113077: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113082 | Chromium CVE-2026-113082: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113098 | Chromium CVE-2026-113098: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113102 | Chromium CVE-2026-113102: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113122 | Chromium CVE-2026-113122: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113129 | Chromium CVE-2026-113129: Improper access control | Medium | 6.5 | | |
| CVE-2026-113137 | Chromium CVE-2026-113137: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113139 | Chromium CVE-2026-113139: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113142 | Chromium CVE-2026-113142: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113144 | Chromium CVE-2026-113144: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113151 | Chromium CVE-2026-113151: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113157 | Chromium CVE-2026-113157: Information leak | Medium | 6.5 | | |
| CVE-2026-113159 | Chromium CVE-2026-113159: Improper access control | Medium | 6.5 | | |
| CVE-2026-113178 | Chromium CVE-2026-113178: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113193 | Chromium CVE-2026-113193: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113199 | Chromium CVE-2026-113199: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113201 | Chromium CVE-2026-113201: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113209 | Chromium CVE-2026-113209: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113223 | Chromium CVE-2026-113223: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113224 | Chromium CVE-2026-113224: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113225 | Chromium CVE-2026-113225: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113237 | Chromium CVE-2026-113237: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113246 | Chromium CVE-2026-113246: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113277 | Chromium CVE-2026-113277: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113295 | Chromium CVE-2026-113295: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113296 | Chromium CVE-2026-113296: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113297 | Chromium CVE-2026-113297: Improper access control | Medium | 6.5 | | |
| CVE-2026-113304 | Chromium CVE-2026-113304: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113309 | Chromium CVE-2026-113309: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113310 | Chromium CVE-2026-113310: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113322 | Chromium CVE-2026-113322: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113325 | Chromium CVE-2026-113325: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113326 | Chromium CVE-2026-113326: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113329 | Chromium CVE-2026-113329: Out of bounds read | Medium | 6.5 | | |
| CVE-2026-113333 | Chromium CVE-2026-113333: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113340 | Chromium CVE-2026-113340: Memory corruption | Medium | 6.5 | | |
| CVE-2026-113341 | Chromium CVE-2026-113341: Memory corruption | Medium | 6.5 | | |
| CVE-2026-115455 | Gcc: stack overflow in std::bitset on libstdc++ | Medium | 6.5 | | |
| CVE-2026-115906 | zip: AES Entry HMAC Authentication Bypass on Premature EOF | Medium | 6.5 | | |
| CVE-2026-119729 | Gst-plugins-base: gst-plugins-bad: gst-plugins-base/gst-plugins-bad: integer overflow in av1 leb128 parser allows denial of service | Medium | 6.5 | | |
| CVE-2026-119842 | Gst-plugins-base: gst-plugins-base: null-pointer dereference in mdvdsub subtitle parser via missing closing-brace check | Medium | 6.5 | | |
| CVE-2026-74048 | Apache Tomcat: OpenSSL-FFM FIPS failure does not prevent start-up | Medium | 6.5 | | |
| CVE-2026-86847 | Dpdk: dpdk: guest can trigger infinite loop in vhost-crypto writeback chain cleanup | Medium | 6.5 | | |
| CVE-2026-87294 | Vulnerability in the Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition product of Oracle Java SE (component: Security). Supported versions that are affected are Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1 and 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1. Easily exploitable vulnerability allows unauthenticated attacker with network access via multiple protocols to compromise Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition. Successful attacks of this vulnerability can result in unauthorized update, insert or delete access to some of Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition accessible data as well as unauthorized read access to a subset of Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition accessible data. Note: This vulnerability can be exploited by using APIs in the specified Component, e. | Medium | 6.5 | | |
| CVE-2026-87863 | HSTS response erases persisted entries | Medium | 6.5 | | |
| CVE-2026-88833 | Busybox: busybox: udhcpc integer underflow in dhcp packet length calculation causes denial of service | Medium | 6.5 | | |
| CVE-2026-92390 | -J no-clobber guarantee bypassed with 103 early hints | Medium | 6.5 | | |
| CVE-2026-97629 | NGINX ngx_http_ssl_module vulnerability | Medium | 6.5 | | |
| CVE-2026-98229 | xfrm: save input state data before secpath resets | Medium | 6.5 | | |
| CVE-2026-98306 | seg6: set IPSKB_L3SLAVE from IP6SKB_L3SLAVE on IPIP decapsulation | Medium | 6.5 | | |
| CVE-2026-98458 | Bluetooth: ISO: release unused CIS holds after channel attach | Medium | 6.5 | | |
| CVE-2026-98521 | drm/i915: fix incorrect RCU teardown order | Medium | 6.5 | | |
| CVE-2026-98606 | drm/virtio: release the GEM object on virtio_gpu_vram_create() errors | Medium | 6.5 | | |
| CVE-2026-98803 | net: stmmac: fix rx Scatter-Gather support | Medium | 6.5 | | |
| CVE-2026-98815 | nvme: fix cdev lifetime | Medium | 6.5 | | |
| CVE-2026-98822 | wifi: mac80211: prevent AP VLAN tx from other interfaces | Medium | 6.5 | | |
| CVE-2026-99109 | smb: client: reject SetEA requests that do not fit the request buffer | Medium | 6.5 | | |
| CVE-2026-99126 | s390/ctcm: Prevent XID null dereference | Medium | 6.5 | | |
| CVE-2026-99178 | x86/kvm: Don't consume async #PF flags on a kernel #PF in NMI context | Medium | 6.5 | | |
| CVE-2026-99191 | calipso: keep BIG TCP payload_len in calipso_skbuff_setattr() | Medium | 6.5 | | |
| CVE-2026-98544 | bna: prevent IOC timer rearm during teardown | Medium | 6.4 | | |
| CVE-2026-98555 | llc: fix skb UAF and leaks on llc_mac_hdr_init() failure | Medium | 6.4 | | |
| CVE-2026-98642 | bpf: Fix UAF due to concurrent consumption of ttrace lists in alloc_bulk | Medium | 6.4 | | |
| CVE-2026-98669 | iio: buffer: serialize buffer teardown with mode claims | Medium | 6.4 | | |
| CVE-2026-98699 | wifi: mac80211: fix mesh fast xmit path deletion UAF | Medium | 6.4 | | |
| CVE-2026-98704 | wifi: mac80211: keep fallback association elements alive | Medium | 6.4 | | |
| CVE-2026-98738 | Bluetooth: Serialize SMP remote OOB data access | Medium | 6.4 | | |
| CVE-2026-98750 | tty: fix saved termios reset race | Medium | 6.4 | | |
| CVE-2026-98797 | net: cap skb->queue_mapping when the tx queue is picked | Medium | 6.4 | | |
| CVE-2026-98823 | wifi: cfg80211: preserve hidden-group beacon IE ownership | Medium | 6.4 | | |
| CVE-2026-98834 | mtd: core: avoid double-free of OTP NVMEM device | Medium | 6.4 | | |
| CVE-2026-98856 | kprobes: Skip disarmed probes when checking optkprobe overlap | Medium | 6.4 | | |
| CVE-2026-108119 | Busybox: busybox: tar extraction-root escape via deferred symlink/hardlink creation bypasses cve-2026-26158 fix | Medium | 6.3 | | |
| CVE-2026-110602 | libmspack through 0.11alpha Uninitialized Pointer Free via kwajd_open Error Path | Medium | 6.3 | | |
| CVE-2026-115485 | Open-iscsi: open-iscsi: dhcpv6 vendor option strlen heap out-of-bounds read and 1-byte write in iscsiuio | Medium | 6.3 | | |
| CVE-2026-98515 | drm/nouveau: fix double-free in nvif_vmm_dtor | Medium | 6.3 | | |
| CVE-2026-98590 | bpf: Fix bpf_sock context code generation | Medium | 6.3 | | |
| CVE-2026-98703 | wifi: mac80211: minstrel_ht: validate fixed rate index | Medium | 6.3 | | |
| CVE-2026-98726 | nvme-multipath: fix underflow in ANA log bounds checks | Medium | 6.3 | | |
| CVE-2026-98996 | fs: don't silently unmount busy mounts | Medium | 6.3 | | |
| CVE-2026-99015 | Bluetooth: hci_sock: Serialize dead-device detachment | Medium | 6.3 | | |
| CVE-2026-114690 | Gcc: confirmed out-of-bounds read/write in libstdc++ parallel `std | Medium | 6.2 | | |
| CVE-2026-115919 | ONNX: Out-of-Bounds Read in RNN/GRU/LSTM Shape Inference (Old Opsets, Missing Rank Check) | Medium | 6.2 | | |
| CVE-2026-115920 | ONNX: Out-of-bounds read in ConvTranspose shape inference via undersized weight rank | Medium | 6.2 | | |
| CVE-2026-115921 | ONNX: Null Pointer Dereference in ScanInferenceFunction Due to Missing Required Attribute | Medium | 6.2 | | |
| CVE-2026-92822 | Libmodulemd: libmodulemd: unbounded recursion when parsing nested xmd yaml | Medium | 6.2 | | |
| CVE-2026-92823 | Libmodulemd: libmodulemd: missing decompressed-size limit when parsing compressed yaml | Medium | 6.2 | | |
| CVE-2026-92824 | Libmodulemd: libmodulemd: out-of-bounds read when emitting rpm-map artifacts | Medium | 6.2 | | |
| CVE-2026-102329 | Chromium CVE-2026-102329: Cross-site scripting | Medium | 6.1 | | |
| CVE-2026-106188 | Chromium CVE-2026-106188: Confused deputy | Medium | 6.1 | | |
| CVE-2026-106208 | Chromium CVE-2026-106208: Missing authorization | Medium | 6.1 | | |
| CVE-2026-106322 | Chromium CVE-2026-106322: Open redirect | Medium | 6.1 | | |
| CVE-2026-106324 | Chromium CVE-2026-106324: Incorrect authorization | Medium | 6.1 | | |
| CVE-2026-107718 | AdonisJS: Unencoded route parameters can produce open redirects | Medium | 6.1 | | |
| CVE-2026-110306 | fast-uri vulnerable to URI scheme spoofing via percent-encoded scheme decoding | Medium | 6.1 | | |
| CVE-2026-111137 | libsmi through 0.5.0 Out-of-Bounds Write via smiValueAsString OCTET STRING DEFVAL | Medium | 6.1 | | |
| CVE-2026-111269 | libical through 4.0.6 Heap Out-of-Bounds Read via icalvalue_decode_ical_string | Medium | 6.1 | | |
| CVE-2026-114538 | Bootstrap - Moderately critical - Cross-site scripting - SA-CONTRIB-2026-236 | Medium | 6.1 | | |
| CVE-2026-118384 | GNU mtools through 4.0.49 has an out-of-bounds write in parse_vses in vfat.c. | Medium | 6.1 | | |
| CVE-2026-119601 | AFFLIB through 3.7.22 Heap Out-of-Bounds Write in af_get_page | Medium | 6.1 | | |
| CVE-2026-49264 | OAuthLib: Unsafe JSONP callback injection in RevocationEndpoint allows arbitrary JavaScript response generation | Medium | 6.1 | | |
| CVE-2026-74049 | Apache Tomcat: Jasper JSTL <c:redirect> plug-in implementation omits page abort (SKIP_PAGE) | Medium | 6.1 | | |
| CVE-2026-97030 | Recognize yield as regexp preceder keyword in html/template | Medium | 6.1 | | |
| CVE-2026-97045 | Check all ancestor namespace transitions when rendering raw text in html in golang.org/x/net | Medium | 6.1 | | |
| CVE-2026-98205 | Input: evdev - zero absinfo before partial copy in EVIOCSABS | Medium | 6.1 | | |
| CVE-2026-98271 | net: skbuff: do not leave stale header offsets after pskb_carve() | Medium | 6.1 | | |
| CVE-2026-98407 | wifi: rsi: fix heap OOB write on key removal | Medium | 6.1 | | |
| CVE-2026-98499 | HID: wacom: fix OOB read in wacom_wac_pen_serial_enforce() | Medium | 6.1 | | |
| CVE-2026-98597 | net: usb: sr9700: include receive overhead in the length check | Medium | 6.1 | | |
| CVE-2026-98612 | net: usb: catc: bound the RX packet length in catc_rx_done() | Medium | 6.1 | | |
| CVE-2026-98634 | scsi: sd_zbc: Reject disks with too many zones | Medium | 6.1 | | |
| CVE-2026-98471 | KVM: SEV: Do cache maintenance on the source VM during intra-host migration | Medium | 6 | | |
| CVE-2026-98503 | packet: use ubuf_info completion for TX_RING packets | Medium | 6 | | |
| CVE-2026-98568 | vxlan: use one headroom snapshot for neighbour replies | Medium | 6 | | |
| CVE-2026-98631 | xsk: Use a 32-bit compare in xsk_map_gen_lookup | Medium | 6 | | |
| CVE-2026-98862 | audit: fix exe mark UAF in kill_rules() | Medium | 6 | | |
| CVE-2026-99037 | dm-crypt: reject the lmk IV mode with AEAD ciphers | Medium | 6 | | |
| CVE-2026-99052 | selinux: preserve NATIVE_LABELS on already-initialized sb in set_mnt_opts | Medium | 6 | | |
| CVE-2026-103658 | GNU Aspell 0.60.8.2 (first vulnerable version is not known) contains a heap-based buffer overflow write (CWE-122) in its read-only dictionary loader. String::reserve() in common/string.hpp computes its capacity check with a signed int ((int)s + 1), so a requested size of 0x7FFFFFFF wraps negative and the backing buffer is never grown. ReadOnlyDict::load() in modules/speller/default/readonly_ws.cpp passes the unvalidated 32-bit size fields from a .rws dictionary header into this path, so a crafted .rws file with a valid endian marker (12345678) and an oversized length field (e.g. lang_name_size = 0x7FFFFFFF) causes attacker-controlled data to be written out of bounds past an undersized heap allocation. An attacker who induces a victim to load a malicious dictionary — for example via aspell dump master <file> — can corrupt heap memory, resulting in denial of service and potentially code execution. Fixed in b830b6e and will be fixed in release 0.60.8.3. | Medium | 5.9 | | |
| CVE-2026-106183 | Chromium CVE-2026-106183: Missing authorization | Medium | 5.9 | | |
| CVE-2026-106222 | Chromium CVE-2026-106222: Incorrect authorization | Medium | 5.9 | | |
| CVE-2026-106328 | Chromium CVE-2026-106328: Incorrect authorization | Medium | 5.9 | | |
| CVE-2026-107297 | msgpack5: Quadratic parsing in the streaming decoder | Medium | 5.9 | | |
| CVE-2026-107299 | msgpack5: Reserved byte can cause unbounded stream buffering | Medium | 5.9 | | |
| CVE-2026-107324 | Application denial of service via integer overflow in BSON value-length validation in MongoDB Go Driver | Medium | 5.9 | | |
| CVE-2026-107325 | Application denial of service via missing BSON array length validation in MongoDB Go Driver | Medium | 5.9 | | |
| CVE-2026-107348 | Integer overflow causes an infinite loop in message buffer growth in PgBouncer | Medium | 5.9 | | |
| CVE-2026-111450 | Wheels through 4.1.1 derives its default production error-email address from the Host header of the request that starts the application. If no explicit error-email recipient is configured, a mail server is configured, and the server accepts an attacker-chosen Host, an attacker whose request triggers a cold start can direct later error emails to an address under their control for that application's lifetime. Emails disclose error and request metadata; on engines/versions where scope dumps render, they may also disclose configuration secrets and other users' session/cookie data. On the Lucee 7 engine, scope dumps fail to render, limiting disclosure to header fields. This is fixed in 4.1.2. | Medium | 5.9 | | |
| CVE-2026-114691 | Gcc: integer wrap in `std | Medium | 5.9 | | |
| CVE-2026-117610 | libexpat through 2.9.0 NULL Pointer Dereference via External Entity Subparser | Medium | 5.9 | | |
| CVE-2026-118370 | libexpat through 2.9.0 Integer Overflow in storeAtts via attIndex and nPrefixes | Medium | 5.9 | | |
| CVE-2026-118778 | Forge: TLS client crash when the server sends no certificate | Medium | 5.9 | | |
| CVE-2026-119186 | Forge: AES-GCM authentication bypass via unvalidated tagLength option | Medium | 5.9 | | |
| CVE-2026-119189 | Forge: X.509 pathLenConstraint not enforced by verifyCertificateChain() for CA certificates without keyUsage | Medium | 5.9 | | |
| CVE-2026-119278 | MariaDB Connector/J: Rogue server can crash the client during caching_sha2_password authentication | Medium | 5.9 | | |
| CVE-2026-119299 | gopacket: SCTP chunk sub-decoder out-of-bounds panics on crafted segments | Medium | 5.9 | | |
| CVE-2026-2270 | StatefulSet and ControllerRevision write permissions allow cross-namespace pod creation | Medium | 5.9 | | |
| CVE-2026-83374 | Vulnerability in the Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition product of Oracle Java SE (component: Security). Supported versions that are affected are Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1 and 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1. Difficult to exploit vulnerability allows unauthenticated attacker with network access via multiple protocols to compromise Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition. Successful attacks of this vulnerability can result in unauthorized creation, deletion or modification access to critical data or all Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition accessible data. Note: This vulnerability can be exploited by using APIs in the specified Component, e.g., through a web service which supplies data to the APIs. This vulnerability also applies to Java deployments, typic | Medium | 5.9 | | |
| CVE-2026-83387 | Vulnerability in the Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition product of Oracle Java SE (component: JDBC). Supported versions that are affected are Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1 and 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1. Difficult to exploit vulnerability allows unauthenticated attacker with network access via multiple protocols to compromise Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition. Successful attacks of this vulnerability can result in unauthorized access to critical data or complete access to all Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition accessible data. Note: This vulnerability can be exploited by using APIs in the specified Component, e.g., through a web service which supplies data to the APIs. This vulnerability also applies to Java deployments, typically in clients runn | Medium | 5.9 | | |
| CVE-2026-86410 | redirect to SFTP or SCP bypasses host verification | Medium | 5.9 | | |
| CVE-2026-86413 | Negotiate credentials sent to redirected origin | Medium | 5.9 | | |
| CVE-2026-87290 | Vulnerability in the Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition product of Oracle Java SE (component: JAXP). Supported versions that are affected are Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1 and 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1. Difficult to exploit vulnerability allows unauthenticated attacker with network access via multiple protocols to compromise Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition. Successful attacks of this vulnerability can result in unauthorized access to critical data or complete access to all Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition accessible data. Note: This vulnerability can be exploited by using APIs in the specified Component, e.g., through a web service which supplies data to the APIs. This vulnerability also applies to Java deployments, typically in clients running s | Medium | 5.9 | | |
| CVE-2026-92389 | TFTP direction confusion | Medium | 5.9 | | |
| CVE-2026-94265 | Authorization: Negotiate sent to foreign origin | Medium | 5.9 | | |
| CVE-2026-94266 | password leak in CURLINFO_EFFECTIVE_URL | Medium | 5.9 | | |
| CVE-2026-97032 | HTTP/2 server crash due to HPACK encoder race in net/http | Medium | 5.9 | | |
| CVE-2026-98401 | net: iptunnel: fix stale transport header during tunnel decapsulation | Medium | 5.9 | | |
| CVE-2026-98498 | net/mlx5: Fix rev_entry reference leak in mlx5_tc_ct_shared_counter_get() | Medium | 5.9 | | |
| CVE-2026-98541 | fou: reject omitted FOU_ATTR_IPPROTO on FOU_ENCAP_DIRECT | Medium | 5.9 | | |
| CVE-2026-98586 | sctp: hold asoc or transport before mod_timer() in timer handlers | Medium | 5.9 | | |
| CVE-2026-98610 | net/sched: sch_hfsc: bound the classify inner-filter walk with a drift budget | Medium | 5.9 | | |
| CVE-2026-98614 | sctp: avoid livelock while updating retransmit path | Medium | 5.9 | | |
| CVE-2026-98739 | Bluetooth: RFCOMM: Fix initial port reference race | Medium | 5.8 | | |
| CVE-2026-115379 | Wasmtime 47.0.0 before 48.0.4 and 49.0.0 before 49.0.2 GC Heap Corruption via try_call | Medium | 5.7 | | |
| CVE-2026-55480 | CUPS copy_model() creates a predictable PPD tempfile without O_EXCL/O_NOFOLLOW (symlink TOCTOU, lp → root) | Medium | 5.7 | | |
| CVE-2026-98501 | HID: alps: fix use-after-free on input2 registration failure | Medium | 5.7 | | |
| CVE-2026-98506 | mm/hugetlb: do not dissolve gigantic pages without runtime support | Medium | 5.7 | | |
| CVE-2026-98588 | bpf, sockmap: Reject max_entries > INT_MAX in sock_map_alloc | Medium | 5.7 | | |
| CVE-2026-98625 | netfilter: flowtable: publish HW_DEAD after worker is done | Medium | 5.7 | | |
| CVE-2026-98698 | wifi: mac80211: handle empty FILS association request payload | Medium | 5.7 | | |
| CVE-2026-98705 | wifi: mac80211: account proxy paths against the mesh path limit | Medium | 5.7 | | |
| CVE-2026-98749 | tty: serial: max3100: shut down timer before freeing port | Medium | 5.7 | | |
| CVE-2026-98752 | tty: port: fix tty_port_tty_vhangup() race | Medium | 5.7 | | |
| CVE-2026-98762 | USB: dwc2: shut down wakeup timer before freeing HCD state | Medium | 5.7 | | |
| CVE-2026-98772 | USB: serial: fix port tear down use-after-free | Medium | 5.7 | | |
| CVE-2026-98773 | USB: cdc-acm: skip URB restart in port_shutdown if disconnected | Medium | 5.7 | | |
| CVE-2026-98859 | HID: multitouch: stop the release timer from being rearmed on remove | Medium | 5.7 | | |
| CVE-2026-99039 | memstick: core: wait for request completion before freeing card | Medium | 5.7 | | |
| CVE-2026-99095 | drm/vc4: drain the hangcheck timer and works on V3D unbind | Medium | 5.7 | | |
| CVE-2026-98532 | ipv6: do not let ipv6_find_hdr() return an offset past the packet end | Medium | 5.6 | | |
| CVE-2026-103531 | OpenSC card-setcos.c setcos_construct_fci_44 stack-based overflow | Medium | 5.5 | | |
| CVE-2026-110150 | Chromium CVE-2026-110150: Privilege elevation | Medium | 5.5 | | |
| CVE-2026-110257 | OW2 ASM 5.0 before 9.11 Excessive Memory Allocation via BootstrapMethods Attribute | Medium | 5.5 | | |
| CVE-2026-110258 | OW2 ASM 3.0 before 9.11 Excessive Memory Allocation via Multiple RET Instructions | Medium | 5.5 | | |
| CVE-2026-110259 | OW2 ASM 3.0 before 9.11 Uncontrolled Recursion via ClassWriter.replaceAsmInstructions() | Medium | 5.5 | | |
| CVE-2026-110260 | OW2 ASM 3.0 before 9.11 Quadratic Memory Allocation via Exception Handlers | Medium | 5.5 | | |
| CVE-2026-110261 | OW2 ASM 3.0 before 9.11 Excessive CPU Consumption via ClassWriter COMPUTE_FRAMES | Medium | 5.5 | | |
| CVE-2026-110263 | OW2 ASM 3.0 before 9.11 Uncontrolled Recursion in SignatureReader | Medium | 5.5 | | |
| CVE-2026-110270 | OW2 ASM 3.0 before 9.11 Exponential Memory Allocation in JSRInlinerAdapter | Medium | 5.5 | | |
| CVE-2026-110591 | OW2 ASM 1.4.3 before 9.11 Excessive Resource Consumption via Analyzer | Medium | 5.5 | | |
| CVE-2026-110659 | ELFIO through 3.12 NULL Pointer Dereference via relocation_section_accessor get_entry | Medium | 5.5 | | |
| CVE-2026-113680 | HarfBuzz 8.0.0 through 14.6.0 WebAssembly Shaper NULL Pointer Dereference DoS | Medium | 5.5 | | |
| CVE-2026-115207 | Patch: filename validation bypass in reversal fallback allows file creation outside the working directory | Medium | 5.5 | | |
| CVE-2026-119339 | Tesseract: Crafted LSTM model (`WeightMatrix` mode byte) triggers `ASSERT_HOST` abort in `WeightMatrix::DeSerializeOld` under `FAST_FLOAT` — Denial of Service | Medium | 5.5 | | |
| CVE-2026-119340 | Tesseract: GENERIC_2D_ARRAY DeSerializeSize signed integer comparison bypass allows negative dimensions | Medium | 5.5 | | |
| CVE-2026-119371 | SQLite before 3.54.0 Stack Exhaustion via CTE Chain in selectExpander() | Medium | 5.5 | | |
| CVE-2026-119372 | SQLite before 3.54.0 Use-After-Free in FTS3 fts3BestSnippet() via snippet() | Medium | 5.5 | | |
| CVE-2026-119375 | SQLite before 3.54.0 Information Disclosure via WAL Page Size Mismatch | Medium | 5.5 | | |
| CVE-2026-119376 | SQLite before 3.54.0 Stack Exhaustion via COLLATE Operator Chain | Medium | 5.5 | | |
| CVE-2026-119378 | SQLite before 3.54.0 Use-After-Free in R-Tree nodeWrite() | Medium | 5.5 | | |
| CVE-2026-119591 | SQLite before 3.54.0 Stack Exhaustion via countOfViewOptimization() in VALUES Clause | Medium | 5.5 | | |
| CVE-2026-46571 | In NTFS-3G before 2026.7.7, a out-of-bounds read exists in ntfs_fix_file_name() in libntfs-3g/reparse.c that allows an attacker to read possibly confidential information in ntfs-3g process memory by crafting a malicious NTFS image. The out-of-bounds read is triggered by a readlink on a corrupted file. | Medium | 5.5 | | |
| CVE-2026-61801 | github.com/moby/sys/user has a possible DoS via unbounded parsing of user and group database files | Medium | 5.5 | | |
| CVE-2026-88838 | Busybox: busybox: non-root mount option filter bypass allows clearing fstab security restrictions | Medium | 5.5 | | |
| CVE-2026-89098 | Nfs-utils: nfs-utils: denial of service via assertion failure in fsidd | Medium | 5.5 | | |
| CVE-2026-92391 | curl_mime_free stack overflow by recursion | Medium | 5.5 | | |
| CVE-2026-93516 | .Org Server XInput Passive Grab Use-After-Free | Medium | 5.5 | | |
| CVE-2026-94448 | Reset context tracking on consecutive template expressions in html/template | Medium | 5.5 | | |
| CVE-2026-95512 | Freetype: freetype: denial of service via repeated subroutine allocations in cid font loader | Medium | 5.5 | | |
| CVE-2026-98173 | smb: client: fix use-after-free of iface in cifs_try_adding_channels() | Medium | 5.5 | | |
| CVE-2026-98182 | wifi: mac80211: refuse to make a monitor active when it has no queue | Medium | 5.5 | | |
| CVE-2026-98185 | wifi: mwifiex: validate scan response extents | Medium | 5.5 | | |
| CVE-2026-98195 | wifi: iwlegacy: fix broadcast stations deallocation | Medium | 5.5 | | |
| CVE-2026-98198 | hwmon: (pwm-fan) Stop RPM timer before freeing tach data | Medium | 5.5 | | |
| CVE-2026-98202 | Input: synaptics-rmi4 - fix GPF in suspend and resume when unbound | Medium | 5.5 | | |
| CVE-2026-98216 | IB/hfi1: Fix the PIO_CRED credit-return mmap | Medium | 5.5 | | |
| CVE-2026-98227 | memstick: ms_block: destroy io_queue workqueue on removal | Medium | 5.5 | | |
| CVE-2026-98237 | net: wwan: mhi_wwan_mbim: guard against a cyclic NDP chain | Medium | 5.5 | | |
| CVE-2026-98241 | ipv6: xfrm: use full sockets in local error paths | Medium | 5.5 | | |
| CVE-2026-98247 | Bluetooth: hci_codec: validate vendor codec count length | Medium | 5.5 | | |
| CVE-2026-98257 | rds: ib: use rds_conn_drop() on protocol version mismatch | Medium | 5.5 | | |
| CVE-2026-98260 | exec: Cleanup POSIX timers right after de_thread() | Medium | 5.5 | | |
| CVE-2026-98262 | ata: libahci: clear PxCLBU and PxFBU for AHCI_HFLAG_32BIT_ONLY | Medium | 5.5 | | |
| CVE-2026-98266 | ALSA: core: Fix potential UAF after asynchronous card release | Medium | 5.5 | | |
| CVE-2026-98273 | x86/kprobes: Fix crash when probing CS CALL instructions | Medium | 5.5 | | |
| CVE-2026-98276 | net: lock the socket in sock_gettstamp() | Medium | 5.5 | | |
| CVE-2026-98284 | netlink: do not free nlk->groups while lockless readers can use it | Medium | 5.5 | | |
| CVE-2026-98285 | net: bridge: vlan: fix bugs caused by switchdev deletion errors | Medium | 5.5 | | |
| CVE-2026-98286 | drop_monitor: use timer_shutdown_sync() to prevent timer rearming during teardown | Medium | 5.5 | | |
| CVE-2026-98290 | Bluetooth: RFCOMM: avoid socket lock inversion in listener cleanup | Medium | 5.5 | | |
| CVE-2026-98299 | tcp: do not let tcp_rmem be set below 4096 | Medium | 5.5 | | |
| CVE-2026-98300 | tcp: Don't call skb_clone_and_charge_r() for close()d listener in tcp_v6_do_rcv(). | Medium | 5.5 | | |
| CVE-2026-98302 | net: fddi: skfp: fix NULL deref when setting the MAC address while down | Medium | 5.5 | | |
| CVE-2026-98307 | wifi: ath11k: cleanup arsta in ath11k_mac_peer_cleanup_all() | Medium | 5.5 | | |
| CVE-2026-98313 | drm/msm/dp: skip PUSH_IDLE when the link was never enabled | Medium | 5.5 | | |
| CVE-2026-98314 | ALSA: pcm: set timer->private_data before registering the PCM timer | Medium | 5.5 | | |
| CVE-2026-98325 | wifi: mac80211: set up the TX info early to fix failure paths | Medium | 5.5 | | |
| CVE-2026-98334 | wifi: mac80211: reset state when starting AP fails | Medium | 5.5 | | |
| CVE-2026-98344 | dmaengine: Fix device kref underflow in dma_chan_put() | Medium | 5.5 | | |
| CVE-2026-98354 | RDMA/mad: Fix receive buffer leak when PKey enforcement fails | Medium | 5.5 | | |
| CVE-2026-98355 | RDMA/rtrs: guard against null kobj name | Medium | 5.5 | | |
| CVE-2026-98358 | IB/iser: reject a remote invalidation of an unregistered direction | Medium | 5.5 | | |
| CVE-2026-98367 | RDMA/siw: Clear association under lock if siw_qp_modify fails in siw_accept | Medium | 5.5 | | |
| CVE-2026-98377 | vlan: require the MAC header to be present in __vlan_insert_inner_tag() | Medium | 5.5 | | |
| CVE-2026-98379 | netfilter: ip6t_rpfilter: reject routes without inet6_dev | Medium | 5.5 | | |
| CVE-2026-98380 | net/sched: reject IDR error pointers when deleting actions | Medium | 5.5 | | |
| CVE-2026-98382 | bpf: Reject dev-bound-only programs on other devices | Medium | 5.5 | | |
| CVE-2026-98420 | ksmbd: follow SMB2 session expiration semantics | Medium | 5.5 | | |
| CVE-2026-98427 | net/sched: codel: bound the dropping loop per dequeue call | Medium | 5.5 | | |
| CVE-2026-98476 | s390/cio: Fix NULL pointer dereference in ccw_device_get_util_str() | Medium | 5.5 | | |
| CVE-2026-98551 | perf/core: Fill branch entries with a single assignment | Medium | 5.5 | | |
| CVE-2026-98608 | drm/virtio: fix object leak in virtio_gpu_resource_create_ioctl() | Medium | 5.5 | | |
| CVE-2026-98609 | drm/virtio: fix object leak when drm_gem_handle_create() fails | Medium | 5.5 | | |
| CVE-2026-98655 | perf: Require kernel access for text poke events | Medium | 5.5 | | |
| CVE-2026-98668 | iio: buffer: Ensure bounce buffer used for unaligned case is zeroed. | Medium | 5.5 | | |
| CVE-2026-98783 | drm/mediatek: Add missing IS_ERR check for ovl_adaptor platform device | Medium | 5.5 | | |
| CVE-2026-98809 | Bluetooth: hci_sync: don't drain cmd_sync backlog on unregister | Medium | 5.5 | | |
| CVE-2026-98853 | net: gso: limit recursive IP-in-IP segmentation | Medium | 5.5 | | |
| CVE-2026-98872 | freevxfs: don't BUG() on unknown typed-extent type | Medium | 5.5 | | |
| CVE-2026-98873 | netfilter: nf_conntrack_expect: zero at allocation time | Medium | 5.5 | | |
| CVE-2026-98875 | drm/nouveau/gsp: add SEC2 to GA100 chip table | Medium | 5.5 | | |
| CVE-2026-98876 | host1x: bus: Fix missing ops null check in error teardown | Medium | 5.5 | | |
| CVE-2026-98877 | irqchip/gic-v4: Don't advertise VLPIs if no ITS is probed | Medium | 5.5 | | |
| CVE-2026-98878 | irqchip/gic-v5: Immediately exec priority drop following activate | Medium | 5.5 | | |
| CVE-2026-98879 | isofs: handle set_blocksize failures | Medium | 5.5 | | |
| CVE-2026-98880 | ntfs3: handle set_blocksize failures | Medium | 5.5 | | |
| CVE-2026-98884 | mmc: core: Add validation for host-provided max_segs | Medium | 5.5 | | |
| CVE-2026-98885 | ima: return error early if file xattr cannot be changed | Medium | 5.5 | | |
| CVE-2026-98886 | drm/gma500: return errors from Oaktrail HDMI I2C reads | Medium | 5.5 | | |
| CVE-2026-98887 | wifi: mac80211_hwsim: reject undersized HWSIM_ATTR_TX_INFO | Medium | 5.5 | | |
| CVE-2026-98888 | arm64: kprobes: Allow reentering kprobes while single-stepping | Medium | 5.5 | | |
| CVE-2026-98890 | wifi: libertas: reject short monitor TX frames | Medium | 5.5 | | |
| CVE-2026-98892 | firmware: arm_scmi: Validate BASE_ERROR_EVENT payload size | Medium | 5.5 | | |
| CVE-2026-98893 | firmware: arm_scmi: Validate SENSOR_UPDATE payload size | Medium | 5.5 | | |
| CVE-2026-98895 | net/mlx5: HWS, Handle destroying table that has a miss table | Medium | 5.5 | | |
| CVE-2026-98898 | drm/amd/pm/si: Don't schedule thermal work when queue isn't initialized | Medium | 5.5 | | |
| CVE-2026-98905 | drm/amdkfd: Properly acquire queue buffers in CRIU restore | Medium | 5.5 | | |
| CVE-2026-98909 | net: cpsw_new: unregister devlink on port registration failure | Medium | 5.5 | | |
| CVE-2026-98911 | dpaa2-switch: fix the error path in dpaa2_switch_rx() | Medium | 5.5 | | |
| CVE-2026-98914 | drm/amdgpu: cap ATOM command table nesting depth | Medium | 5.5 | | |
| CVE-2026-98979 | namespace: refuse an automount below a mount that is in no namespace | Medium | 5.5 | | |
| CVE-2026-98989 | namespace: check a recursive bind mount for mount namespace loops | Medium | 5.5 | | |
| CVE-2026-99041 | ip6_gre: remove obsolete ERSPAN PMTU update | Medium | 5.5 | | |
| CVE-2026-99112 | net/sched: cls_flower: validate mask pointer after nla_next() | Medium | 5.5 | | |
| CVE-2026-99118 | drm/i915/dmc: Harden DMC firmware payload parsing | Medium | 5.5 | | |
| CVE-2026-99122 | vsock/vmci: validate packet source for connected sockets | Medium | 5.5 | | |
| CVE-2026-99127 | page_pool: keep frag_offset aligned for odd-sized requests | Medium | 5.5 | | |
| CVE-2026-99130 | io_uring/cancel: don't spin on local work the task can't run | Medium | 5.5 | | |
| CVE-2026-99132 | xfs: don't hold buffer locks across sync transaction commit in xfs_sync_sb_buf | Medium | 5.5 | | |
| CVE-2026-99133 | net/iucv: fix the recvmsg window update | Medium | 5.5 | | |
| CVE-2026-99135 | dm-integrity: fix infinite loop on discard with large tag size | Medium | 5.5 | | |
| CVE-2026-99140 | tracing: Fix hist trigger timestamps for buffered events | Medium | 5.5 | | |
| CVE-2026-99143 | tracing: Keep the predicate limit separate from program capacity | Medium | 5.5 | | |
| CVE-2026-99152 | scsi: libiscsi: Validate the task named by a management response | Medium | 5.5 | | |
| CVE-2026-99155 | scsi: xen/scsifront: Check for a NULL shadow entry on a backend response | Medium | 5.5 | | |
| CVE-2026-99163 | tracing/histograms: Reject non-stacktrace fields for synthetic stacktrace fields | Medium | 5.5 | | |
| CVE-2026-99166 | net: rds: fix uninitialized trans dereference in CM event handler | Medium | 5.5 | | |
| CVE-2026-99169 | futex: Fix mm reuse handling for FUT_OFF_MMSHARED | Medium | 5.5 | | |
| CVE-2026-99179 | watch_queue: Fix note pool publication race in watch_queue_set_size() | Medium | 5.5 | | |
| CVE-2026-99187 | perf: Fix perf_pmu_migrate_context() leaving events behind | Medium | 5.5 | | |
| CVE-2026-99189 | gpio: mxc: fix race between chained IRQ handler install and probe completion | Medium | 5.5 | | |
| CVE-2026-99211 | netlink: reset skb headers before unicast and multicast filtering | Medium | 5.5 | | |
| CVE-2026-99212 | net/rds: don't let the rdma_cm destroy an id RDS still owns on route failure | Medium | 5.5 | | |
| CVE-2026-99213 | vsock: treat TCP_CLOSING as once-established | Medium | 5.5 | | |
| CVE-2026-99215 | power: supply: core: prevent unregistering a power supply while a callback runs | Medium | 5.5 | | |
| CVE-2026-99216 | Drivers: hv: Don't reset VMBus connection state on error/exit paths | Medium | 5.5 | | |
| CVE-2026-102305 | Chromium CVE-2026-102305: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-102314 | Chromium CVE-2026-102314: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-102342 | ammonia allows stored XSS through unsanitized SVG animate and set attributes | Medium | 5.4 | | |
| CVE-2026-102407 | Incorrect Authorization in Elasticsearch Leading to Unauthorized Data Stream Modification | Medium | 5.4 | | |
| CVE-2026-106179 | Chromium CVE-2026-106179: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106182 | Chromium CVE-2026-106182: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106229 | Chromium CVE-2026-106229: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106232 | Chromium CVE-2026-106232: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106236 | Chromium CVE-2026-106236: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106246 | Chromium CVE-2026-106246: Incorrect authorization | Medium | 5.4 | | |
| CVE-2026-106250 | Chromium CVE-2026-106250: Missing authorization | Medium | 5.4 | | |
| CVE-2026-106251 | Chromium CVE-2026-106251: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106259 | Chromium CVE-2026-106259: Incorrect authorization | Medium | 5.4 | | |
| CVE-2026-106264 | Chromium CVE-2026-106264: Missing authorization | Medium | 5.4 | | |
| CVE-2026-106265 | Chromium CVE-2026-106265: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106270 | Chromium CVE-2026-106270: Incorrect authorization | Medium | 5.4 | | |
| CVE-2026-106272 | Chromium CVE-2026-106272: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106276 | Chromium CVE-2026-106276: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106285 | Chromium CVE-2026-106285: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106288 | Chromium CVE-2026-106288: Missing authorization | Medium | 5.4 | | |
| CVE-2026-106299 | Chromium CVE-2026-106299: Improper input validation | Medium | 5.4 | | |
| CVE-2026-106302 | Chromium CVE-2026-106302: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106306 | Chromium CVE-2026-106306: Incorrect authorization | Medium | 5.4 | | |
| CVE-2026-106311 | Chromium CVE-2026-106311: Clickjacking | Medium | 5.4 | | |
| CVE-2026-106316 | Chromium CVE-2026-106316: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106333 | Chromium CVE-2026-106333: Incorrect authorization | Medium | 5.4 | | |
| CVE-2026-106338 | Chromium CVE-2026-106338: UI misrepresentation | Medium | 5.4 | | |
| CVE-2026-106343 | Chromium CVE-2026-106343: Improper state validation | Medium | 5.4 | | |
| CVE-2026-106344 | Chromium CVE-2026-106344: Missing authorization | Medium | 5.4 | | |
| CVE-2026-106356 | Chromium CVE-2026-106356: Clickjacking | Medium | 5.4 | | |
| CVE-2026-106416 | Chromium CVE-2026-106416: Code injection | Medium | 5.4 | | |
| CVE-2026-106420 | Chromium CVE-2026-106420: Incorrect calculation | Medium | 5.4 | | |
| CVE-2026-115877 | Twisted: HTTP Request Smuggling in twisted.web via a Bare CR or LF in a Header Value | Medium | 5.4 | | |
| CVE-2026-88648 | Incomplete X.509 implementation in GnuTLS v3.8.13 allows attackers controlling a subordinate Certificate Authority to bypass cross-domain PKI restrictions and issue unauthorized certificates. | Medium | 5.4 | | |
| CVE-2026-98405 | smb: client: fix missing iov bounds check in parse_posix_sids() | Medium | 5.4 | | |
| CVE-2026-98901 | ksmbd: fix lease break and ack state handling | Medium | 5.4 | | |
| CVE-2026-101025 | NGINX ngx_http_js_module vulnerability | Medium | 5.3 | | |
| CVE-2026-106181 | Chromium CVE-2026-106181: Incorrect reference resolution | Medium | 5.3 | | |
| CVE-2026-106214 | Chromium CVE-2026-106214: Information leak | Medium | 5.3 | | |
| CVE-2026-106230 | Chromium CVE-2026-106230: Incorrect reference resolution | Medium | 5.3 | | |
| CVE-2026-106243 | Chromium CVE-2026-106243: Incomplete cleanup | Medium | 5.3 | | |
| CVE-2026-106303 | Chromium CVE-2026-106303: Observable discrepancy | Medium | 5.3 | | |
| CVE-2026-106351 | Chromium CVE-2026-106351: Observable discrepancy | Medium | 5.3 | | |
| CVE-2026-106355 | Chromium CVE-2026-106355: Missing authorization | Medium | 5.3 | | |
| CVE-2026-106364 | Chromium CVE-2026-106364: Incorrect authorization | Medium | 5.3 | | |
| CVE-2026-106388 | Chromium CVE-2026-106388: Missing authorization | Medium | 5.3 | | |
| CVE-2026-107298 | msgpack5: Deeply nested input can exhaust the decoder stack | Medium | 5.3 | | |
| CVE-2026-110816 | qs.stringify with arrayFormat comma throws TypeError on array elements that cannot be coerced to a string | Medium | 5.3 | | |
| CVE-2026-110926 | Openssh: openssh: shared lz77 compression dictionary leaks plaintext across channels | Medium | 5.3 | | |
| CVE-2026-118131 | CVE-2026-118131 | Medium | 5.3 | | |
| CVE-2026-19585 | Go-getter vulnerable to a path traversal in S3/GCS directory download handling | Medium | 5.3 | | |
| CVE-2026-58415 | Apache HTTP Server: mod_dav_fs property database read access | Medium | 5.3 | | |
| CVE-2026-61702 | OpenPrinting CUPS: root-side banner file disclosure | Medium | 5.3 | | |
| CVE-2026-79768 | Apache HTTP Server: mod_userdir information disclosure | Medium | 5.3 | | |
| CVE-2026-83380 | Vulnerability in the Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition product of Oracle Java SE (component: JAAS). Supported versions that are affected are Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1 and 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1. Easily exploitable vulnerability allows unauthenticated attacker with network access via multiple protocols to compromise Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition. Successful attacks of this vulnerability can result in unauthorized read access to a subset of Oracle Java SE, Oracle GraalVM for JDK, Oracle GraalVM Enterprise Edition accessible data. Note: This vulnerability can be exploited by using APIs in the specified Component, e.g., through a web service which supplies data to the APIs. This vulnerability also applies to Java deployments, typically in clients running sandboxed Java Web St | Medium | 5.3 | | |
| CVE-2026-92387 | never-ending loop via server response omission | Medium | 5.3 | | |
| CVE-2026-93007 | Dnsmasq: dnsmasq: tcp/53 child-slot exhaustion starves dnssec validation | Medium | 5.3 | | |
| CVE-2026-93011 | Dnsmasq: dnsmasq: heap out-of-bounds write in dnssec validator via to_wire/from_wire transforms | Medium | 5.3 | | |
| CVE-2026-93536 | X.Org Server GestureBuildSprite Use-After-Free | Medium | 5.3 | | |
| CVE-2026-95101 | NGINX ngx_http_v3_module vulnerability | Medium | 5.3 | | |
| CVE-2026-95117 | Buffer Overflow vulnerability in zserge jsmn jsmn HEAD 25647e6 allows a remote attacker to cause a denial of service via the jsmn.h, jsmn_parse(), example/jsondump.c, dump() components | Medium | 5.3 | | |
| CVE-2026-98349 | wifi: libipw: reject too-short beacon and probe responses | Medium | 5.3 | | |
| CVE-2026-98459 | Bluetooth: ISO: balance the parent hold in hci_bind_bis() | Medium | 5.3 | | |
| CVE-2026-98488 | net: atl1e: fix soft lockup on out-of-range hw_next_to_clean read | Medium | 5.3 | | |
| CVE-2026-98489 | net: atl1c: fix soft lockup on out-of-range tpd_cons read | Medium | 5.3 | | |
| CVE-2026-98494 | net: atl1: fix soft lockup on out-of-range cmb_tpd_next_to_clean read | Medium | 5.3 | | |
| CVE-2026-98550 | tipc: reject invalid and unexpected GRP_ACK_MSG to prevent bc_ackers underflow | Medium | 5.3 | | |
| CVE-2026-98554 | vlan: ensure sufficient headroom in vlan_dev_hard_header() | Medium | 5.3 | | |
| CVE-2026-99010 | Bluetooth: RFCOMM: free the skb when the DLC has no owner | Medium | 5.3 | | |
| CVE-2026-99165 | sctp: revalidate output stream after association connect wait | Medium | 5.3 | | |
| CVE-2026-98461 | Bluetooth: hci_sock: validate event length before filtering | Medium | 5.2 | | |
| CVE-2026-98632 | Bluetooth: mgmt: Dequeue pending mesh_send_sync entries on cancel | Medium | 5.2 | | |
| CVE-2026-98656 | iio: trigger: cancel reenable_work before freeing trigger | Medium | 5.2 | | |
| CVE-2026-98696 | USB: serial: fix driver deregistration order | Medium | 5.2 | | |
| CVE-2026-98708 | wifi: mac80211: keep paired old chanctx alive | Medium | 5.2 | | |
| CVE-2026-98792 | netfilter: flowtable: generalize pending status bit | Medium | 5.2 | | |
| CVE-2026-98799 | bpf: Skip detached progs in trampoline images that are still in use | Medium | 5.2 | | |
| CVE-2026-98800 | bpf: Wait for an RCU tasks grace period before freeing trampoline progs | Medium | 5.2 | | |
| CVE-2026-98819 | Bluetooth: btintel: validate DDC record lengths | Medium | 5.2 | | |
| CVE-2026-98824 | wifi: mac80211: validate TX status rate metadata | Medium | 5.2 | | |
| CVE-2026-98828 | wifi: ath9k: reject short WMI command responses | Medium | 5.2 | | |
| CVE-2026-98855 | of/overlay: put property on deadprops only after changeset add succeeds | Medium | 5.2 | | |
| CVE-2026-107888 | OpenPrinting CUPS before 2.4.20 contains a NULL pointer dereference in cupsdCheckJobs() when a job marked job-held-on-create refers to a temporary printer that has been automatically deleted. Temporary-printer cleanup can remove the destination without canceling its held jobs, and the scheduler dereferences the NULL result of cupsdFindDest() while checking holding_new_jobs. This terminates cupsd and interrupts all queues managed by that process. In some plausible scenarios, an unprivileged submission can trigger this. | Medium | 5.1 | | |
| CVE-2026-98419 | drop_monitor: fix out-of-bounds write in reset_per_cpu_data() | Medium | 5.1 | | |
| CVE-2026-98485 | netfilter: ip6t_rt: fix zero-address non-strict match out-of-bounds read | Medium | 5.1 | | |
| CVE-2026-98623 | drm/nouveau/clk: fix list cursor use after loop in nvkm_clk_ustate_update | Medium | 5.1 | | |
| CVE-2026-98810 | wifi: mac80211: fix slab-out-of-bounds read in ieee80211_monitor_select_queue() | Medium | 5.1 | | |
| CVE-2026-99123 | vsock/virtio: validate packet source for connected sockets | Medium | 5.1 | | |
| CVE-2026-98681 | smb: client: split cifsFileInfo bitfields to avoid shared-byte RMW races | Medium | 5 | | |
| CVE-2026-107708 | MIT krb5 through 1.22.2 KDC NULL Pointer Dereference via S4U2Proxy PAC | Medium | 4.9 | | |
| CVE-2026-115774 | Twisted: Denial of Service in the Twisted IMAP4 Server via a Negative Literal Size in SEARCH | Medium | 4.9 | | |
| CVE-2026-106074 | A flaw in Node.js `crypto` causes the internal entropy caches used by `crypto.randomUUID()`, `crypto.randomUUIDv7()`, and `crypto.randomInt()` to be saved into user-land startup snapshots (`--build-snapshot`) and single executable applications built with `useSnapshot`.
If any of these functions, or an API that relies on them such as `URL.createObjectURL()`, is called while the snapshot is built, every process started from that snapshot returns the same values until the cache is refilled: up to 127 UUIDs and about 1,000 `randomInt()` values. Identifiers expected to be unique can collide across processes, and values issued by one process can be predicted by observing another.
This vulnerability affects Node.js **26.x**, **24.x**, and **22.x**. | Medium | 4.8 | | |
| CVE-2026-106402 | Chromium CVE-2026-106402: Incorrect authorization | Medium | 4.8 | | |
| CVE-2026-110924 | Openssh: openssh: gssapi delegated credentials can be stored after a failed authentication | Medium | 4.8 | | |
| CVE-2026-115383 | Wasmtime 47.0.0 before 48.0.4 and 49.0.0 before 49.0.2 GC Heap Corruption via Tag Imports | Medium | 4.8 | | |
| CVE-2026-118777 | Forge: Prototype Pollution in forge.http cookie handling via a malicious Set-Cookie | Medium | 4.8 | | |
| CVE-2026-119566 | Prometheus through 3.15.1 Credential Leak via remote_write Cross-Host Redirects | Medium | 4.8 | | |
| CVE-2026-83381 | Vulnerability in Oracle Java SE (component: Security). Supported versions that are affected are Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1 and 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1. Difficult to exploit vulnerability allows unauthenticated attacker with network access via multiple protocols to compromise Oracle Java SE. Successful attacks of this vulnerability can result in unauthorized update, insert or delete access to some of Oracle Java SE accessible data as well as unauthorized read access to a subset of Oracle Java SE accessible data. Note: This vulnerability can be exploited by using APIs in the specified Component, e.g., through a web service which supplies data to the APIs. This vulnerability also applies to Java deployments, typically in clients running sandboxed Java Web Start applications or sandboxed Java applets, that load and run untrusted code (e.g., code that comes from th | Medium | 4.8 | | |
| CVE-2026-87862 | HSTS cache import drops longer-lived child | Medium | 4.8 | | |
| CVE-2026-102307 | Chromium CVE-2026-102307: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-102313 | Chromium CVE-2026-102313: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-102318 | Chromium CVE-2026-102318: Out of bounds read | Medium | 4.7 | | |
| CVE-2026-106202 | Chromium CVE-2026-106202: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-106215 | Chromium CVE-2026-106215: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-106231 | Chromium CVE-2026-106231: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-106258 | Chromium CVE-2026-106258: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-106273 | Chromium CVE-2026-106273: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-106275 | Chromium CVE-2026-106275: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-106284 | Chromium CVE-2026-106284: Out of bounds read | Medium | 4.7 | | |
| CVE-2026-106300 | Chromium CVE-2026-106300: Race condition | Medium | 4.7 | | |
| CVE-2026-106304 | Chromium CVE-2026-106304: Out of bounds read | Medium | 4.7 | | |
| CVE-2026-106370 | Chromium CVE-2026-106370: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-106376 | Chromium CVE-2026-106376: Uninitialized resource | Medium | 4.7 | | |
| CVE-2026-106444 | Handlebars: JavaScript Injection via Unsafe Inline Embedding of Precompiled Templates | Medium | 4.7 | | |
| CVE-2026-115754 | serialize-javascript 7.0.1 before 7.1.3 XSS via unescaped </script in function body | Medium | 4.7 | | |
| CVE-2026-98196 | wifi: brcmsmac: fix UAF in brcms_free_timer() | Medium | 4.7 | | |
| CVE-2026-98347 | IB/IPoIB: Avoid restoring OPER_UP after multicast flush | Medium | 4.7 | | |
| CVE-2026-98386 | scsi: qla2xxx: Use memset_io() to clear QLAFX00 request ring slot | Medium | 4.7 | | |
| CVE-2026-98404 | drm/virtio: Fix a NULL vs ERR_PTR() bug in virtio_gpu_user_framebuffer_create() | Medium | 4.7 | | |
| CVE-2026-98429 | RDMA/efa: Keep EQ resources alive while IRQ is registered | Medium | 4.7 | | |
| CVE-2026-98430 | RDMA/efa: Keep admin queues alive while IRQ is registered | Medium | 4.7 | | |
| CVE-2026-98455 | Bluetooth: RFCOMM: fix NULL dereference of dlc->session in RFCOMM_CONNINFO | Medium | 4.7 | | |
| CVE-2026-98462 | Bluetooth: hci_conn: fix CIS hold ownership on reuse | Medium | 4.7 | | |
| CVE-2026-98507 | mm/rmap: fix missing barrier between anon_vma init and vma->anon_vma publish | Medium | 4.7 | | |
| CVE-2026-98508 | drm/virtio: fix NULL pointer dereference on fence allocation failure | Medium | 4.7 | | |
| CVE-2026-98622 | net/sched: act_ct: don't WARN on benign flow_offload_alloc() failure | Medium | 4.7 | | |
| CVE-2026-98717 | KVM: x86/mmu: Bail from shadow walks if the root is invalid or a dummy | Medium | 4.7 | | |
| CVE-2026-98751 | tty: abort break signalling on hangup | Medium | 4.7 | | |
| CVE-2026-98753 | tty: tty_port: restore TTY_IO_ERROR on activation failure | Medium | 4.7 | | |
| CVE-2026-98814 | nvme: fix command effects log lifetime for multipath heads | Medium | 4.7 | | |
| CVE-2026-98840 | vc_screen: reload vc pointer before if (ret) in vcs_write() to avoid UAF | Medium | 4.7 | | |
| CVE-2026-98896 | thunderbolt: Keep the domain reference while processing hotplug | Medium | 4.7 | | |
| CVE-2026-98903 | mailbox: imx: Add a channel shutdown field | Medium | 4.7 | | |
| CVE-2026-98926 | drm/amd/display: Remove sink usage from DPMS | Medium | 4.7 | | |
| CVE-2026-98943 | HID: steam: Clean up locking | Medium | 4.7 | | |
| CVE-2026-98946 | drm/vc4: Disable the V3D interrupt across runtime suspend | Medium | 4.7 | | |
| CVE-2026-98985 | namespace: check the mounts before reading their parents in pivot_root() | Medium | 4.7 | | |
| CVE-2026-98990 | namespace: check a submount for references right before unmounting it | Medium | 4.7 | | |
| CVE-2026-99008 | Bluetooth: RFCOMM: Fix NULL tty_dev dereference in rfcomm_dev_shutdown | Medium | 4.7 | | |
| CVE-2026-99009 | Bluetooth: RFCOMM: connect the session socket without rfcomm_mutex | Medium | 4.7 | | |
| CVE-2026-99035 | mmc: mtk-sd: Cancel request timeout work on remove | Medium | 4.7 | | |
| CVE-2026-99040 | KEYS: Fix add_key() race with keyring restriction | Medium | 4.7 | | |
| CVE-2026-99043 | ice: fix metadata_dst refcount handling on representor teardown | Medium | 4.7 | | |
| CVE-2026-99080 | fs: Free any excess xarray nodes in clear_inode() | Medium | 4.7 | | |
| CVE-2026-99090 | drm/amdgpu: serialize vblank counter reads against GPU reset | Medium | 4.7 | | |
| CVE-2026-99171 | ntfs3: free the sbi after a grace period | Medium | 4.7 | | |
| CVE-2026-99176 | KVM: nVMX: Reset MMU back to the root MMU if loading L2 state fails for !VM-Entry | Medium | 4.7 | | |
| CVE-2026-99203 | pipe: preserve existing fasync readers on writer setup failure | Medium | 4.7 | | |
| CVE-2026-106340 | Chromium CVE-2026-106340: Missing authorization | Medium | 4.6 | | |
| CVE-2026-98711 | wifi: cw1200: fix TX padding OOB read leaking heap data to device | Medium | 4.6 | | |
| CVE-2026-98837 | ALSA: caiaq: unregister the input device when probe fails | Medium | 4.6 | | |
| CVE-2026-113724 | virtualenv: Deletion recovery can change a symlink target's mode | Medium | 4.5 | | |
| CVE-2026-99057 | xen/netfront: don't leak the skb when xennet_fill_frags() fails | Medium | 4.5 | | |
| CVE-2026-116732 | libdwarf through 2.3.3 Heap Out-of-Bounds Read via dwarf_debug_addr_table | Medium | 4.4 | | |
| CVE-2026-98493 | net: ipconfig: bound DHCP option construction | Medium | 4.4 | | |
| CVE-2026-98531 | ipv6: sr: enforce exact attribute length for SEG6_ATTR_DST | Medium | 4.4 | | |
| CVE-2026-98547 | af_packet: fix integer overflow in prb_calc_retire_blk_tmo() | Medium | 4.4 | | |
| CVE-2026-98565 | net: dsa: mt7530: fix NULL dereference on unbind of MT7531 and MT7621 | Medium | 4.4 | | |
| CVE-2026-98569 | ip_gre: Reject enabling collect metadata through changelink | Medium | 4.4 | | |
| CVE-2026-98636 | squashfs: Add dictionary size range check to prevent shift-out-of-bounds | Medium | 4.4 | | |
| CVE-2026-98640 | HID: amd_sfh: Validate PCI BAR size before mapping | Medium | 4.4 | | |
| CVE-2026-98643 | bpf: Fix out-of-bounds read of rtt_min in sock_ops | Medium | 4.4 | | |
| CVE-2026-98644 | bpf: Avoid soft lockup in __htab_map_lookup_and_delete_batch() | Medium | 4.4 | | |
| CVE-2026-98646 | tcp: Skip cond_resched() in inet_csk_listen_stop() under BPF context | Medium | 4.4 | | |
| CVE-2026-98685 | smb: client: discard post-EOF pagecache when extending a file via clone range | Medium | 4.4 | | |
| CVE-2026-98722 | mtd: block2mtd: Fix divide error when erase_size is zero | Medium | 4.4 | | |
| CVE-2026-98747 | serial: core: fix NULL pointer dereference in serial_core_unregister_port() | Medium | 4.4 | | |
| CVE-2026-98789 | bpf: Fix objects stuck in free_by_rcu_ttrace | Medium | 4.4 | | |
| CVE-2026-98798 | net: bcmgenet: fix NULL dereference in set_coalesce before first open | Medium | 4.4 | | |
| CVE-2026-98833 | mtd: core: call _get_device() with the master MTD | Medium | 4.4 | | |
| CVE-2026-98931 | mtd: spinand: fix NULL pointer dereference with no ECC engine | Medium | 4.4 | | |
| CVE-2026-98954 | net: always dissect GSO packets in __virtio_net_hdr_to_skb() | Medium | 4.4 | | |
| CVE-2026-98992 | namespace: don't copy an unmounted mount tree | Medium | 4.4 | | |
| CVE-2026-99031 | net: bridge: avoid recursive multicast port cleanup | Medium | 4.4 | | |
| CVE-2026-99033 | net/packet: guard the ll header push in packet_rcv_spkt() | Medium | 4.4 | | |
| CVE-2026-99087 | dm-integrity: fix NULL pointer dereference when the 'R' flag is used | Medium | 4.4 | | |
| CVE-2026-99101 | ntfs: move attribute payload before shrinking its record | Medium | 4.4 | | |
| CVE-2026-102303 | Chromium CVE-2026-102303: Uninitialized resource | Medium | 4.3 | | |
| CVE-2026-102312 | Chromium CVE-2026-102312: UI misrepresentation | Medium | 4.3 | | |
| CVE-2026-102325 | Chromium CVE-2026-102325: Uninitialized resource | Medium | 4.3 | | |
| CVE-2026-106184 | Chromium CVE-2026-106184: Uninitialized resource | Medium | 4.3 | | |
| CVE-2026-106213 | Chromium CVE-2026-106213: Race condition | Medium | 4.3 | | |
| CVE-2026-106217 | Chromium CVE-2026-106217: Missing authorization | Medium | 4.3 | | |
| CVE-2026-106245 | Chromium CVE-2026-106245: Uninitialized resource | Medium | 4.3 | | |
| CVE-2026-106253 | Chromium CVE-2026-106253: Incorrect authorization | Medium | 4.3 | | |
| CVE-2026-106260 | Chromium CVE-2026-106260: Incorrect authorization | Medium | 4.3 | | |
| CVE-2026-106277 | Chromium CVE-2026-106277: Information leak | Medium | 4.3 | | |
| CVE-2026-106321 | Chromium CVE-2026-106321: Information leak | Medium | 4.3 | | |
| CVE-2026-106325 | Chromium CVE-2026-106325: Incorrect reference resolution | Medium | 4.3 | | |
| CVE-2026-106330 | Chromium CVE-2026-106330: Information leak | Medium | 4.3 | | |
| CVE-2026-106332 | Chromium CVE-2026-106332: Integer overflow | Medium | 4.3 | | |
| CVE-2026-106336 | Chromium CVE-2026-106336: Observable discrepancy | Medium | 4.3 | | |
| CVE-2026-106354 | Chromium CVE-2026-106354: Improper resource exposure | Medium | 4.3 | | |
| CVE-2026-106360 | Chromium CVE-2026-106360: Information leak | Medium | 4.3 | | |
| CVE-2026-106379 | Chromium CVE-2026-106379: Uninitialized resource | Medium | 4.3 | | |
| CVE-2026-106390 | Chromium CVE-2026-106390: Incorrect provision of specified functionality | Medium | 4.3 | | |
| CVE-2026-106392 | Chromium CVE-2026-106392: Information leak | Medium | 4.3 | | |
| CVE-2026-106394 | Chromium CVE-2026-106394: Incomplete cleanup | Medium | 4.3 | | |
| CVE-2026-106398 | Chromium CVE-2026-106398: Incorrect authorization | Medium | 4.3 | | |
| CVE-2026-106415 | Chromium CVE-2026-106415: Information leak | Medium | 4.3 | | |
| CVE-2026-106454 | Twisted: IMAP wildcardToRegexp() ReDoS | Medium | 4.3 | | |
| CVE-2026-109828 | libsndfile WAV Parsing wavlike.c wavlike_subchunk_parse uninitialized variable | Medium | 4.3 | | |
| CVE-2026-110143 | Chromium CVE-2026-110143: Use of uninitialized variable | Medium | 4.3 | | |
| CVE-2026-110170 | Chromium CVE-2026-110170: Use after free | Medium | 4.3 | | |
| CVE-2026-110927 | Openssh: openssh: a compressed payload can expand past the maximum packet size | Medium | 4.3 | | |
| CVE-2026-117556 | zchunk before 1.5.5 Heap Out-of-Bounds Read via read_preface() | Medium | 4.3 | | |
| CVE-2026-42528 | Apache HTTP Server: mod_dav shared lock overflow | Medium | 4.3 | | |
| CVE-2026-93009 | Dnsmasq: dnsmasq: heap out-of-bounds read in dhcpv6 option 39 fqdn decoder | Medium | 4.3 | | |
| CVE-2026-93010 | Dnsmasq: dnsmasq: --leasequery without address argument applies no source address check | Medium | 4.3 | | |
| CVE-2026-98265 | ALSA: usb-audio: Clamp implicit feedback packet count to URB capacity | Medium | 4.3 | | |
| CVE-2026-98312 | ALSA: 6fire: fix OOB write from device-reported iso length | Medium | 4.3 | | |
| CVE-2026-98439 | smb/server: cancel async requests when closing connection | Medium | 4.3 | | |
| CVE-2026-98451 | smb: client: use finish_no_open() for non-regular inodes | Medium | 4.3 | | |
| CVE-2026-98452 | smb: client: clean up failed cached directory opens | Medium | 4.3 | | |
| CVE-2026-98453 | smb: client: close handle after create-context parsing failure | Medium | 4.3 | | |
| CVE-2026-98701 | wifi: mac80211: release mesh path quota on failed additions | Medium | 4.3 | | |
| CVE-2026-98891 | wifi: mac80211: validate deauth frame length before reason access | Medium | 4.3 | | |
| CVE-2026-98897 | ksmbd: don't hold ci->m_lock while waiting for a lease break ack | Medium | 4.3 | | |
| CVE-2026-99131 | xfs: fix capability check in xfs | Medium | 4.3 | | |
| CVE-2026-106187 | Chromium CVE-2026-106187: Missing authorization | Medium | 4.2 | | |
| CVE-2026-106226 | Chromium CVE-2026-106226: Improper input validation | Medium | 4.2 | | |
| CVE-2026-106262 | Chromium CVE-2026-106262: Incomplete cleanup | Medium | 4.2 | | |
| CVE-2026-106295 | Chromium CVE-2026-106295: Incorrect authorization | Medium | 4.2 | | |
| CVE-2026-106345 | Chromium CVE-2026-106345: Use of released resource | Medium | 4.2 | | |
| CVE-2026-106391 | Chromium CVE-2026-106391: Incorrect authorization | Medium | 4.2 | | |
| CVE-2026-106410 | Chromium CVE-2026-106410: Missing authorization | Medium | 4.2 | | |
| CVE-2026-106413 | Chromium CVE-2026-106413: Race condition | Medium | 4.2 | | |
| CVE-2026-106552 | In sftp in OpenSSH before 10.6, a server can trigger directory traversal (causing files to be written to unintended locations) during a recursive copy operation. | Medium | 4.2 | | |
| CVE-2026-110160 | Chromium CVE-2026-110160: Missing authorization | Medium | 4.2 | | |
| CVE-2026-98449 | smb: client: delete compound mids on send failure before unlock | Medium | 4.2 | | |
| CVE-2026-98695 | USB: serial: fix ioctl hangup race | Medium | 4.2 | | |
| CVE-2026-98714 | KVM: SVM: Update control fields on #VMEXIT if and only if VMRUN succeeded | Medium | 4.2 | | |
| CVE-2026-98977 | namespace: handle mount locking for automounts correctly | Medium | 4.2 | | |
| CVE-2026-98389 | drm/amdgpu: skip gfx switch_power_profile during GPU reset | Medium | 4.1 | | |
| CVE-2026-98409 | watchdog: rtd119x: Avoid division by zero | Medium | 4.1 | | |
| CVE-2026-98536 | writeback: report a Tasks-RCU quiescent state per cgwb drain pass | Medium | 4.1 | | |
| CVE-2026-98538 | writeback: bound cleanup_offline_cgwb() rescans by rotating scanned inodes | Medium | 4.1 | | |
| CVE-2026-98558 | net: flush skb_defer_nodes in dev_cpu_dead() | Medium | 4.1 | | |
| CVE-2026-98598 | ipv6: Prevent rt6_insert_exception() for dying fib6_info. | Medium | 4.1 | | |
| CVE-2026-98624 | netfilter: nfnetlink_queue: hold nfnl mutex in event notifier | Medium | 4.1 | | |
| CVE-2026-98647 | bpf: Fix divide-by-zero in btf_struct_walk() | Medium | 4.1 | | |
| CVE-2026-98652 | KVM: s390: Add missing srcu in kvm_s390_set_irq_state() | Medium | 4.1 | | |
| CVE-2026-98748 | serial: 8250_bcm7271: fix use-after-free in brcmuart_remove() | Medium | 4.1 | | |
| CVE-2026-98785 | drm/amd/display: check dc_state_create_copy() for NULL in dm_suspend | Medium | 4.1 | | |
| CVE-2026-98816 | bpf: Fix overflow of jump offset in constant blinding | Medium | 4.1 | | |
| CVE-2026-98820 | blk-mq: set RQF_USE_SCHED when the operation is known | Medium | 4.1 | | |
| CVE-2026-98838 | vt: skip screen update for DEC alignment test on backgroup consoles | Medium | 4.1 | | |
| CVE-2026-98848 | rtc: ac100: Assign .num before accessing .hws | Medium | 4.1 | | |
| CVE-2026-98850 | net/packet: prevent TX_RING byte count overflow | Medium | 4.1 | | |
| CVE-2026-98854 | of/overlay: only treat a positive changeset id as registered | Medium | 4.1 | | |
| CVE-2026-98899 | netfilter: ipset: mark the rcu locked areas properly | Medium | 4.1 | | |
| CVE-2026-98906 | net: lan966x: restore RX state on reload failure | Medium | 4.1 | | |
| CVE-2026-98924 | fs: avoid repeated scans in evict_inodes() | Medium | 4.1 | | |
| CVE-2026-98972 | cgroup/cpuset: Don't access cpuset_cgrp_subsys.root in is_in_v2_mode() | Medium | 4.1 | | |
| CVE-2026-99021 | regulator: of: fill in supply names in of_regulator_bulk_get_all() | Medium | 4.1 | | |
| CVE-2026-99025 | openvswitch: fix soft lockup in the netlink flow dump | Medium | 4.1 | | |
| CVE-2026-99036 | dm: fix reading free memory in do_resume | Medium | 4.1 | | |
| CVE-2026-99058 | workqueue: Fix NULL current_pwq deref in chained work check | Medium | 4.1 | | |
| CVE-2026-99061 | wifi: brcmfmac: fix P2P device removal race in brcmf_detach() | Medium | 4.1 | | |
| CVE-2026-99072 | ipv4: stop route notification sizing when nexthop group shrinks | Medium | 4.1 | | |
| CVE-2026-99121 | ipv4: avoid divide by zero in fib_rebalance | Medium | 4.1 | | |
| CVE-2026-99206 | scsi: target: iscsi: Fix race in discovery auth updates | Medium | 4.1 | | |
| CVE-2026-106424 | Chromium CVE-2026-106424: Information leak | Medium | 4 | | |
| CVE-2026-107655 | Cups: null pointer dereference via embedded job ticket comments allows remote denial of service | Medium | 4 | | |
| CVE-2026-98786 | drm/amd/display: guard dc_sink dereferences in MST mode validation | Medium | 4 | | |
| CVE-2026-106582 | In sshd and ssh in OpenSSH before 10.6, an LZ77 dictionary coder can be used even though this is contraindicated by the arXiv 2609.07709 "Crossing the Streams" findings. | Low | 3.7 | | |
| CVE-2026-107296 | msgpack5: Decoding negative int64 values mutates the input buffer | Low | 3.7 | | |
| CVE-2026-107928 | info leak uploading over WebSockets with GnuTLS | Low | 3.7 | | |
| CVE-2026-110725 | fast-uri vulnerable to scheme injection via an unescaped first-segment colon in suffix references | Low | 3.7 | | |
| CVE-2026-116137 | adm-zip through 0.6.1 Duplicate-Entry Validation Bypass via Canonically Equivalent Names | Low | 3.7 | | |
| CVE-2026-118774 | Forge: Certificate signature verified with the issuer's RSA signature scheme | Low | 3.7 | | |
| CVE-2026-118775 | Forge: ASN.1 OID first arc truncation in asn1.oidToDer | Low | 3.7 | | |
| CVE-2026-118776 | Forge: Incomplete PKCS#7 padding validation in AES/DES CBC and ECB decryption | Low | 3.7 | | |
| CVE-2026-118780 | Forge: verifyCertificateChain() removes trusted CA certificates with the same subject from the CA store | Low | 3.7 | | |
| CVE-2026-119602 | libmspack through 0.11alpha Uninitialized Memory Disclosure via MS-ZIP Decompressor Window | Low | 3.7 | | |
| CVE-2026-42356 | Apache HTTP Server: limited RCE for some internal redirects to non-CGI files in CGI directories | Low | 3.7 | | |
| CVE-2026-86409 | stale SigV4 headers sent unintended | Low | 3.7 | | |
| CVE-2026-88834 | Busybox: busybox: httpd user existence oracle in non-default shadow-disabled builds | Low | 3.7 | | |
| CVE-2026-92386 | server-set cookie aborts cookie jar load | Low | 3.7 | | |
| CVE-2026-95210 | Improper certificate validation in gnutls v3.8.13 causes the application to accept certificates containing invalid extensions. | Low | 3.7 | | |
| CVE-2026-98402 | net: icmp: avoid invalid transport header access in icmp_send tracepoint | Low | 3.7 | | |
| CVE-2026-98802 | seg6: ensure packet data is writable before modifying SRH and IPv6 DA | Low | 3.7 | | |
| CVE-2026-98852 | net: extend IPv6 exthdr detection of tunneled packets | Low | 3.7 | | |
| CVE-2026-105712 | gpgtar in GnuPG before 2.5.19 can allow file overwrite via crafted data in an archive. When extracting an untrusted archive with --directory (aka -C) into an existing directory containing a pre-existing symlink, gpgtar can follow that symlink and create or overwrite a file outside the selected extraction directory. The write is limited by the extraction user's filesystem permissions. An archive extracted into a fresh empty directory does not have this risk. | Low | 3.6 | | |
| CVE-2026-106587 | In sshd in OpenSSH before 10.6, the value "none" for a configuration option is sometimes interpreted as a filename but was intended to mean that a feature is disabled. | Low | 3.6 | | |
| CVE-2026-17591 | Libarchive: libarchive: use-after-free via aliased mac metadata copy | Low | 3.6 | | |
| CVE-2026-98413 | selinux: always fill AVC decision in avc_has_perm_noaudit() | Low | 3.6 | | |
| CVE-2026-115449 | Libslirp: libslirp: icmp echo reply length desynchronization leaks host ip to guest | Low | 3.5 | | |
| CVE-2026-102311 | Chromium CVE-2026-102311: Uninitialized resource | Low | 3.4 | | |
| CVE-2026-102315 | Chromium CVE-2026-102315: Uninitialized resource | Low | 3.4 | | |
| CVE-2026-102319 | Chromium CVE-2026-102319: Uninitialized resource | Low | 3.4 | | |
| CVE-2026-98484 | netfilter: nf_tables: skip expired catchall elements on insert and delete | Low | 3.4 | | |
| CVE-2026-98495 | net: arp: terminate device name before lookup | Low | 3.4 | | |
| CVE-2026-98629 | net/sched: cls_u32: fix manual hash table handle IDR aliasing | Low | 3.4 | | |
| CVE-2026-98807 | net/mlx5: Fix slab-out-of-bounds when handling team device events | Low | 3.4 | | |
| CVE-2026-98950 | flow_dissector: avoid u16 truncation of hlen in bpf_flow_dissect() | Low | 3.4 | | |
| CVE-2026-98955 | flow_dissector: avoid u16 truncation of skb->len when computing thoff | Low | 3.4 | | |
| CVE-2026-106073 | A flaw in Node.js Permission Model filesystem enforcement leaves `fs.realpathSync()` without the required read permission checks. This is an incomplete fix of CVE-2026-21715, which only covered `fs.realpathSync.native()`.
As a result, code running under `--permission` with restricted `--allow-fs-read` can still use `fs.realpathSync()` to check file existence, resolve symlink targets, and enumerate filesystem paths outside of permitted directories.
This vulnerability affects Node.js **26.x**, **24.x**, and **22.x**. | Low | 3.3 | | |
| CVE-2026-106399 | Chromium CVE-2026-106399: Out of bounds read | Low | 3.3 | | |
| CVE-2026-107885 | OpenPrinting CUPS through 2.4.20 contains a resource-exhaustion vulnerability in the submission-timeout handling of cupsdCheckJobs(). The scheduler suppresses timeout processing for all pending jobs whenever any client connection has an in-flight Send-Document operation, without matching that connection to the job being examined. A client allowed to reach the IPP service can hold an incomplete HTTP request containing parsed Send-Document headers before operation authorization, preventing unrelated incomplete jobs from expiring. Where Create-Job submission is allowed, incomplete jobs can accumulate until MaxJobs is exhausted and further legitimate print submissions are rejected. The suppression ends when the held connection closes. | Low | 3.3 | | |
| CVE-2026-107890 | OpenPrinting CUPS before 2.4.20 contains a NULL pointer dereference caused by repeated IPP group tags in job-creation requests. IPP parsing creates unnamed separator attributes with IPP_TAG_ZERO, but add_job() converts these separators to IPP_TAG_JOB. During job startup, get_options()/ipp_length() subsequently calls strlen() on a NULL attribute name, terminating cupsd and disrupting all queues. A single crafted Print-Job request can trigger the crash when the client can reach the scheduler and submit jobs to an accepting, enabled queue supporting the submitted document format. Anonymous submission is possible when permitted by listener and access-control configuration. | Low | 3.3 | | |
| CVE-2026-110262 | OW2 ASM 3.1 before 9.11 Excessive Memory Allocation in AdviceAdapter | Low | 3.3 | | |
| CVE-2026-110661 | CGNS through 4.5.2 Stack Out-of-Bounds Read via ADFI_read_node_header | Low | 3.3 | | |
| CVE-2026-119377 | SQLite before 3.54.0 Authorizer Bypass via RIGHT or FULL JOIN USING | Low | 3.3 | | |
| CVE-2026-55453 | CUPS ipp backend status-line injection can update queue PPD and lead to conditional RCE as lp via foomatic-rip | Low | 3.3 | | |
| CVE-2026-86411 | FTP connection reuse inherits client-certificate | Low | 3.3 | | |
| CVE-2026-86412 | server-set cookie erases cookie jar | Low | 3.3 | | |
| CVE-2026-86415 | auto client cert connection reuse mixup | Low | 3.3 | | |
| CVE-2026-87861 | cross-origin reuse of a Negotiate connection | Low | 3.3 | | |
| CVE-2026-88842 | Busybox: busybox: dpkg stale field_start pointer causes out-of-bounds read and status file corruption | Low | 3.3 | | |
| CVE-2026-98384 | bpf: Fix out-of-bounds read of sk_protocol in bpf_sock_destroy() | Low | 3.3 | | |
| CVE-2026-98509 | drm/virtio: fix memory leak of fence event on execbuffer failure | Low | 3.3 | | |
| CVE-2026-98511 | drm/nouveau: don't bump pin count on failed re-pin in nouveau_bo_pin_locked() | Low | 3.3 | | |
| CVE-2026-98607 | drm/virtio: fix object leaks in virtio_gpu_resource_create_blob_ioctl() | Low | 3.3 | | |
| CVE-2026-98700 | wifi: mac80211: set info->band for 802.3 encap offload frames | Low | 3.3 | | |
| CVE-2026-98874 | wifi: iwlwifi: mld: don't WARN on WoWLAN suspend w/o netdetect | Low | 3.3 | | |
| CVE-2026-98894 | drm/amd/ras: reset CPER ring on corrupt entry size | Low | 3.3 | | |
| CVE-2026-98910 | drm/amdkfd: Unwind debug trap enable on copy_to_user failure | Low | 3.3 | | |
| CVE-2026-98912 | ALSA: seq: oss: Reject reads that cannot fit the next event | Low | 3.3 | | |
| CVE-2026-98935 | rtc: dev: zero-initialize struct rtc_wkalrm to prevent information leak | Low | 3.3 | | |
| CVE-2026-98937 | perf/core: Check kernel access when kernel callchains are requested | Low | 3.3 | | |
| CVE-2026-98969 | net/sched: em_text: reject unterminated algo before autoload | Low | 3.3 | | |
| CVE-2026-99106 | drm/amdgpu: free the userptr ranges when a CS fails after parser_bos | Low | 3.3 | | |
| CVE-2026-99150 | drm/amdgpu: don't drop the runtime PM reference twice in amdgpu_gpr | Low | 3.3 | | |
| CVE-2026-99201 | netlink: avoid hashing the network namespace pointer | Low | 3.3 | | |
| CVE-2026-106180 | Chromium CVE-2026-106180: Observable discrepancy | Low | 3.1 | | |
| CVE-2026-106210 | Chromium CVE-2026-106210: Observable discrepancy | Low | 3.1 | | |
| CVE-2026-106224 | Chromium CVE-2026-106224: Missing authorization | Low | 3.1 | | |
| CVE-2026-106339 | Chromium CVE-2026-106339: Use of released resource | Low | 3.1 | | |
| CVE-2026-110141 | Chromium CVE-2026-110141: Observable discrepancy | Low | 3.1 | | |
| CVE-2026-83813 | Twisted: DNS Response Spoofing in twisted.names Due to Missing Source Address Validation | Low | 3.1 | | |
| CVE-2026-91732 | Chromium CVE-2026-91732: Missing authorization | Low | 3.1 | | |
| CVE-2026-98450 | smb: client: close completed creates on compound wait errors | Low | 3.1 | | |
| CVE-2026-99113 | ksmbd: zero the FS_OBJECT_ID_INFORMATION buffer before filling it in | Low | 3.1 | | |
| CVE-2026-99114 | ksmbd: initialize FileSystemControlFlags in FS_CONTROL_INFORMATION | Low | 3.1 | | |
| CVE-2026-99115 | ksmbd: fill in FileSysIdentifier in FS_POSIX_INFORMATION | Low | 3.1 | | |
| CVE-2026-98424 | wifi: cfg80211: undo netns switch if renaming the wiphy fails | Low | 3 | | |
| CVE-2026-98839 | vt: selection: Fix unsigned underflow and slab-out-of-bounds read in paste_selection() | Low | 3 | | |
| CVE-2026-98971 | gpio: exar: initialize the ID before registering its cleanup | Low | 3 | | |
| CVE-2026-99146 | drm/i915/dmc: Add sanity check for DMC load address | Low | 3 | | |
| CVE-2026-106589 | In sshd in OpenSSH through 10.6, in certain environments such as QNX 6 and SCO OpenServer 5, sshd-session can unexpectedly have root privileges. This is related to the GatewayPorts and StreamLocalForwarding configuration options, and lack of support for file-descriptor passing and unprivileged allocation of PTY devices. | Low | 2.9 | | |
| CVE-2026-118781 | Forge: Denial of Service via infinite loop in BigInteger.modInverse() with negative input (incomplete fix of CVE-2026-33891) | Low | 2.9 | | |
| CVE-2026-98947 | vsock: Fix memory leak in vmci_transport_recv_dgram_cb() | Low | 2.6 | | |
| CVE-2026-105326 | Cups: cups: argument injection in mailto notifier via notify-recipient-uri | Low | 2.5 | | |
| CVE-2026-106583 | In ssh in OpenSSH before 10.6, a $ or \ character can occur in a command-line username, leading to injection. | Low | 2.5 | | |
| CVE-2026-106584 | In ssh-keygen in OpenSSH before 10.6, certificates could have incorrect expiration times because of Daylight Saving mishandling. There can be a slightly more severe effect on users in certain Antarctic locations. | Low | 2.5 | | |
| CVE-2026-106586 | In sshd in OpenSSH before 10.6, the restrict keyword (in authorized_keys) was supposed to be applicable to tunnel forwarding but was not, a different vulnerability than CVE-2026-73283. | Low | 2.5 | | |
| CVE-2026-55467 | CUPS fax option values bypass the CVE-2026-34980 control-character sanitizer (incomplete fix) | Low | 2.5 | | |
| CVE-2026-98388 | exec: do_close_on_exec() before taking exec_update_lock | Low | 2.5 | | |
| CVE-2026-98394 | af_unix: Return immediately when manage_oob() returns NULL for 0-length buffer. | Low | 2.5 | | |
| CVE-2026-98406 | wifi: mac80211: avoid WARN in set_bitrate_mask when sdata not in driver | Low | 2.5 | | |
| CVE-2026-98514 | drm/nouveau: Fix gem reference leak in validate_init() | Low | 2.5 | | |
| CVE-2026-98684 | smb: client: flush and commit data before querying allocated ranges | Low | 2.5 | | |
| CVE-2026-98790 | perf: Fix race between perf_event_exit_task() and perf_pending_task() | Low | 2.5 | | |
| CVE-2026-98984 | dcache: don't put a mountpoint on a dentry that's being removed | Low | 2.5 | | |
| CVE-2026-99005 | drm/i915/gt: Unmask interrupts only when ACTIVE is true | Low | 2.5 | | |
| CVE-2026-99007 | drm/fb-helper: defer setup when fbdev_probe() fails, not just on -EAGAIN | Low | 2.5 | | |
| CVE-2026-98502 | HID: alps: unregister DualPoint Stick input device on remove | Low | 2.4 | | |
| CVE-2026-98732 | Bluetooth: btintel: fix buffer over-read in btintel_hw_error() | Low | 2.4 | | |
| CVE-2026-107886 | OpenPrinting CUPS before 2.4.20 contains a double-free in printer-class management. When CUPS-Add-Modify-Class replaces an existing class member list, add_class() frees pclass->printers without clearing the pointer. If subsequent validation fails, the class retains the dangling pointer; CUPS-Delete-Class subsequently frees the same allocation in cupsdDeletePrinter(). A client authorized to modify and delete classes can cause scheduler-wide denial of service. The default policy requires @SYSTEM privileges. | Low | 2.3 | | |
| CVE-2026-98421 | wifi: mac80211: require a peer station for TDLS setup confirm | Low | 2.3 | | |
| CVE-2026-98422 | wifi: mac80211: reset the AP_VLAN tailroom counter on ifdown | Low | 2.3 | | |
| CVE-2026-98486 | net: ena: fix MMIO read buffer leak on probe failure | Low | 2.3 | | |
| CVE-2026-98516 | drm/nouveau: Fix bridge reference leak in nv1a_ram_new() | Low | 2.3 | | |
| CVE-2026-98535 | fsl/fman: Fix clk reference leak in read_dts_node() | Low | 2.3 | | |
| CVE-2026-98553 | autofs: fix sbi->pipe file reference leak in autofs_kill_sb() | Low | 2.3 | | |
| CVE-2026-98594 | tg3: clean up PHYLIB resources on probe failure | Low | 2.3 | | |
| CVE-2026-98628 | bpf: Make post-verification instruction rewrites killable | Low | 2.3 | | |
| CVE-2026-98710 | wifi: iwlegacy: 3945: free EEPROM data on remove | Low | 2.3 | | |
| CVE-2026-98784 | drm/amdgpu/gfx6: fix firmware leak on teardown | Low | 2.3 | | |
| CVE-2026-98831 | of/overlay: don't leak fragment references when changeset init fails | Low | 2.3 | | |
| CVE-2026-98851 | netfilter: nft_flow_offload: drop flowtable reference on init error path | Low | 2.3 | | |
| CVE-2026-98925 | bpf, sockmap: Fix self-redirect copied_seq double-counting | Low | 2.3 | | |
| CVE-2026-98948 | mlxsw: spectrum_flower: Fix port range register leak in tmplt_create() | Low | 2.3 | | |
| CVE-2026-98966 | bonding: fix the program leak when XDP is replaced | Low | 2.3 | | |
| CVE-2026-98970 | drm/vc4: Free the BO cache size list on teardown | Low | 2.3 | | |
| CVE-2026-99019 | scsi: ch: Do not keep references to data transfer element devices | Low | 2.3 | | |
| CVE-2026-99034 | mmc: sdhci-sprd: disable runtime PM on remove | Low | 2.3 | | |
| CVE-2026-99063 | dm ioctl: don't let data_start run past the buffer | Low | 2.3 | | |
| CVE-2026-99088 | net: openvswitch: validate transport header presence in set_ipv6_addr | Low | 2.3 | | |
| CVE-2026-106553 | In sshd in OpenSSH before 10.6, credentials can incorrectly persist after failure of a GSSAPIAuthentication authentication attempt. | Low | 2.2 | | |
| CVE-2026-106555 | In sshd in OpenSSH before 10.6, GSSAPIAuthentication authentication state can incorrectly be persisted across authentication attempts. | Low | 2.2 | | |
| CVE-2026-98393 | net: ipv4: Fix UDP length overflow with PMTU discover and big MTU | Low | 1.9 | | |
| CVE-2026-98423 | wifi: mac80211_hwsim: don't hand frames to mac80211 while stopping | Low | 1.9 | | |
| CVE-2026-98425 | wifi: mac80211: don't warn when an IBSS has no channel to scan | Low | 1.9 | | |
| CVE-2026-98426 | wifi: mwifiex: fix IRQ leak using wrong index in MSI-X error path | Low | 1.9 | | |
| CVE-2026-98473 | s390/vfio-ap: fix KVM GISC and page leak when queue removed from host config | Low | 1.9 | | |
| CVE-2026-98505 | mm/damon/vaddr: avoid hw-driven pte updates during damon_hugetlb_mkold() | Low | 1.9 | | |
| CVE-2026-98519 | drm/amdgpu: Fix runtime PM leak in amdgpu_debugfs_test_ib_show() | Low | 1.9 | | |
| CVE-2026-98527 | gpio: zynq: fix runtime PM leak on request error path | Low | 1.9 | | |
| CVE-2026-98697 | USB: serial: fix dynamic id driver deregistration race | Low | 1.9 | | |
| CVE-2026-98779 | drm/amdgpu: fix ACP MFD device leak on init failure | Low | 1.9 | | |
| CVE-2026-98780 | drm/amdgpu: fix IP instance memory leak on kobject add failure | Low | 1.9 | | |
| CVE-2026-98811 | net/sched: cls_api: reclaim an empty proto on the error path | Low | 1.9 | | |
| CVE-2026-98908 | net: microchip: sparx5: clean up PSFP resources on flower setup failure | Low | 1.9 | | |
| CVE-2026-98934 | ipv6: sr: use skb_get_hash_net() in seg6_make_flowlabel() | Low | 1.9 | | |
| CVE-2026-99049 | gpio: xilinx: fix runtime PM leak on request error path | Low | 1.9 | | |
| CVE-2026-99067 | btrfs: scrub: fix local_root reference leak in scrub_print_warning_inode() | Low | 1.9 | | |
| CVE-2026-99070 | ipv6: do not warn on route notification size race | Low | 1.9 | | |
| CVE-2026-99071 | ipv4: do not warn on route notification size race | Low | 1.9 | | |
| CVE-2026-102300 | Chromium CVE-2026-102300: Uninitialized resource in WebGPU | N/A | | | |
| CVE-2026-102327 | Chromium CVE-2026-102327: Incorrect authorization in WebView | N/A | | | |
| CVE-2026-102554 | Denial of Service via Eager Array Allocation During Deserialization in Guava | N/A | | | |
| CVE-2026-103621 | Chromium CVE-2026-103621: Integer overflow | N/A | | | |
| CVE-2026-103622 | Chromium CVE-2026-103622: Use after free | N/A | | | |
| CVE-2026-103623 | Chromium CVE-2026-103623: Use after free | N/A | | | |
| CVE-2026-103624 | Chromium CVE-2026-103624: Use after free | N/A | | | |
| CVE-2026-103625 | Chromium CVE-2026-103625: Type confusion | N/A | | | |
| CVE-2026-103626 | Chromium CVE-2026-103626: Incorrect authorization | N/A | | | |
| CVE-2026-103627 | Chromium CVE-2026-103627: Information leak | N/A | | | |
| CVE-2026-103628 | Chromium CVE-2026-103628: Out of bounds write | N/A | | | |
| CVE-2026-103629 | Chromium CVE-2026-103629: Integer overflow | N/A | | | |
| CVE-2026-103630 | Chromium CVE-2026-103630: Use after free | N/A | | | |
| CVE-2026-103631 | Chromium CVE-2026-103631: Buffer overflow | N/A | | | |
| CVE-2026-103995 | Lenient parsing of integers for response body and chunk framing | N/A | | | |
| CVE-2026-104150 | AdonisJS HTTP Server: Uncontrolled Resource Consumption and Inefficient Regular Expression Complexity | N/A | | | |
| CVE-2026-105236 | TLS 1.2 session resumption in ssl crosses SNI virtual-host client-certificate trust boundaries | N/A | | | |
| CVE-2026-105924 | NULL pointer dereference vulnerability in QCborValue to JSON conversion impacts Qt | N/A | | | |
| CVE-2026-105946 | Out-of-bounds read vulnerability in NTLM authentication handling impacts Qt | N/A | | | |
| CVE-2026-106071 | A flaw in Node.js Permission Model filesystem enforcement can grant access to paths that do not match a wildcard `--allow-fs-read` or `--allow-fs-write` rule.
When the requested path is shorter than the prefix of a wildcard grant, the radix tree lookup stops comparing early and treats the path as a match. For example, `--allow-fs-read=/etc/passwd.*` also allows reading `/etc/passwd`. This requires the wildcard grant to sit directly under the root of the permission tree, for example when it is the only grant for that scope. This is a different root cause from CVE-2026-58043.
This vulnerability affects Node.js **26.x**. | N/A | | | |
| CVE-2026-106192 | Chromium CVE-2026-106192: Information leak in Mobile | N/A | | | |
| CVE-2026-106206 | Chromium CVE-2026-106206: Improper input validation in Mobile | N/A | | | |
| CVE-2026-106209 | Chromium CVE-2026-106209: UI misrepresentation in Mobile | N/A | | | |
| CVE-2026-106216 | Chromium CVE-2026-106216: Cross-site request forgery | N/A | | | |
| CVE-2026-106221 | Chromium CVE-2026-106221: Confused deputy in WebAPKs | N/A | | | |
| CVE-2026-106223 | Chromium CVE-2026-106223: Uninitialized resource in GPU | N/A | | | |
| CVE-2026-106254 | Chromium CVE-2026-106254: Information leak in Mobile | N/A | | | |
| CVE-2026-106261 | Chromium CVE-2026-106261: Uninitialized resource | N/A | | | |
| CVE-2026-106266 | Chromium CVE-2026-106266: Confused deputy | N/A | | | |
| CVE-2026-106267 | Chromium CVE-2026-106267: Missing authorization | N/A | | | |
| CVE-2026-106282 | Chromium CVE-2026-106282: UI misrepresentation in WebOTP | N/A | | | |
| CVE-2026-106286 | Chromium CVE-2026-106286: Confused deputy | N/A | | | |
| CVE-2026-106287 | Chromium CVE-2026-106287: Information loss | N/A | | | |
| CVE-2026-106289 | Chromium CVE-2026-106289: Missing authorization | N/A | | | |
| CVE-2026-106290 | Chromium CVE-2026-106290: Uninitialized resource in GPU | N/A | | | |
| CVE-2026-106294 | Chromium CVE-2026-106294: Incomplete cleanup | N/A | | | |
| CVE-2026-106296 | Chromium CVE-2026-106296: Improper privilege management in UI | N/A | | | |
| CVE-2026-106297 | Chromium CVE-2026-106297: Incorrect authorization | N/A | | | |
| CVE-2026-106298 | Chromium CVE-2026-106298: Use after free in Chrome Tabs | N/A | | | |
| CVE-2026-106305 | Chromium CVE-2026-106305: UI misrepresentation in Mobile | N/A | | | |
| CVE-2026-106313 | Chromium CVE-2026-106313: Incorrect authorization in Browser | N/A | | | |
| CVE-2026-106317 | Chromium CVE-2026-106317: UI misrepresentation in FullScreen | N/A | | | |
| CVE-2026-106320 | Chromium CVE-2026-106320: Use of released resource in UI | N/A | | | |
| CVE-2026-106326 | Chromium CVE-2026-106326: Confused deputy in UI | N/A | | | |
| CVE-2026-106327 | Chromium CVE-2026-106327: Incorrect authorization | N/A | | | |
| CVE-2026-106331 | Chromium CVE-2026-106331: Improper input validation | N/A | | | |
| CVE-2026-106337 | Chromium CVE-2026-106337: UI misrepresentation in UI | N/A | | | |
| CVE-2026-106353 | Chromium CVE-2026-106353: Improper input validation in Mobile | N/A | | | |
| CVE-2026-106359 | Chromium CVE-2026-106359: Confused deputy | N/A | | | |
| CVE-2026-106361 | Chromium CVE-2026-106361: Incorrect provision of specified functionality in Mobile | N/A | | | |
| CVE-2026-106362 | Chromium CVE-2026-106362: Missing authorization | N/A | | | |
| CVE-2026-106365 | Chromium CVE-2026-106365: Missing authorization | N/A | | | |
| CVE-2026-106366 | Chromium CVE-2026-106366: Incomplete cleanup in CustomTabs | N/A | | | |
| CVE-2026-106367 | Chromium CVE-2026-106367: Missing authorization in Mobile | N/A | | | |
| CVE-2026-106368 | Chromium CVE-2026-106368: UI misrepresentation in UI | N/A | | | |
| CVE-2026-106369 | Chromium CVE-2026-106369: Missing authorization | N/A | | | |
| CVE-2026-106372 | Chromium CVE-2026-106372: Incorrect authorization in UI | N/A | | | |
| CVE-2026-106380 | Chromium CVE-2026-106380: UI misrepresentation in UI | N/A | | | |
| CVE-2026-106381 | Chromium CVE-2026-106381: Incorrect authorization | N/A | | | |
| CVE-2026-106384 | Chromium CVE-2026-106384: Missing authorization | N/A | | | |
| CVE-2026-106385 | Chromium CVE-2026-106385: Race condition | N/A | | | |
| CVE-2026-106387 | Chromium CVE-2026-106387: Missing authorization in Mobile | N/A | | | |
| CVE-2026-106395 | Chromium CVE-2026-106395: Uninitialized resource in Dawn | N/A | | | |
| CVE-2026-106396 | Chromium CVE-2026-106396: Improper input validation | N/A | | | |
| CVE-2026-106397 | Chromium CVE-2026-106397: Incorrect authorization in Mobile | N/A | | | |
| CVE-2026-106400 | Chromium CVE-2026-106400: Clickjacking in Messages | N/A | | | |
| CVE-2026-106405 | Chromium CVE-2026-106405: Race condition in CustomTabs | N/A | | | |
| CVE-2026-106406 | Chromium CVE-2026-106406: Missing authorization in Mobile | N/A | | | |
| CVE-2026-106408 | Chromium CVE-2026-106408: Protection mechanism failure in Mobile | N/A | | | |
| CVE-2026-106414 | Chromium CVE-2026-106414: Improper input validation in Mobile | N/A | | | |
| CVE-2026-106418 | Chromium CVE-2026-106418: Missing authorization | N/A | | | |
| CVE-2026-106419 | Chromium CVE-2026-106419: Use after free in ANGLE | N/A | | | |
| CVE-2026-106422 | Chromium CVE-2026-106422: Incorrect authorization | N/A | | | |
| CVE-2026-106425 | Chromium CVE-2026-106425: Missing authorization | N/A | | | |
| CVE-2026-106427 | Chromium CVE-2026-106427: Confused deputy in Mobile | N/A | | | |
| CVE-2026-106445 | Handlebars: JavaScript Injection via Own Property Check Bypass | N/A | | | |
| CVE-2026-106547 | HDF5 heap buffer overflow in H5VM_array_fill via crafted fill-value metadata | N/A | | | |
| CVE-2026-107472 | Out-of-bounds read vulnerability in QTextCodec TSCII encoding impacts Qt | N/A | | | |
| CVE-2026-108266 | Privasys rustls fork: RA-TLS challenge mode did not bind attestation evidence to the TLS session | N/A | | | |
| CVE-2026-108267 | Privasys Go fork: RA-TLS challenge mode did not bind attestation evidence to the TLS session | N/A | | | |
| CVE-2026-109821 | Unbounded port parsing in URI.parse/1 enables CPU exhaustion denial of service in Elixir | N/A | | | |
| CVE-2026-110158 | Chromium CVE-2026-110158: Use after free in Passwords | N/A | | | |
| CVE-2026-110913 | Chromium CVE-2026-110913: Memory corruption in DOM | N/A | | | |
| CVE-2026-110914 | Chromium CVE-2026-110914: Memory corruption in Workers | N/A | | | |
| CVE-2026-110915 | Chromium CVE-2026-110915: Use after free in Compositing | N/A | | | |
| CVE-2026-110916 | Chromium CVE-2026-110916: Improper input validation in Desktop | N/A | | | |
| CVE-2026-110917 | Chromium CVE-2026-110917: Memory corruption in SVG | N/A | | | |
| CVE-2026-110918 | Chromium CVE-2026-110918: Memory corruption in Core | N/A | | | |
| CVE-2026-110919 | Chromium CVE-2026-110919: Use after free in V8 | N/A | | | |
| CVE-2026-110920 | Chromium CVE-2026-110920: Memory corruption in V8 | N/A | | | |
| CVE-2026-110921 | Chromium CVE-2026-110921: Use after free in V8 | N/A | | | |
| CVE-2026-110922 | Chromium CVE-2026-110922: Use after free in Prerender | N/A | | | |
| CVE-2026-113196 | Chromium CVE-2026-113196: Improper access control | N/A | | | |
| CVE-2026-113212 | Chromium CVE-2026-113212: Memory corruption | N/A | | | |
| CVE-2026-113714 | virtualenv: Downloaded wheel selection and caching precede verification | N/A | | | |
| CVE-2026-113717 | virtualenv: Pip seeding with download omits wheel digest verification | N/A | | | |
| CVE-2026-114583 | tar filter allows writing outside destination via empty-named symlink | N/A | | | |
| CVE-2026-115557 | Distrust compromised intermediate certificates in ssl module | N/A | | | |
| CVE-2026-115775 | Twisted: Unauthenticated Remote Denial of Service in the Twisted words domish XML Element Stream via an Unbounded Element Tree | N/A | | | |
| CVE-2026-115897 | Serialize JavaScript: Cross-site scripting (XSS) via unescaped </script at the end of a serialized function body | N/A | | | |
| CVE-2026-115905 | zip: Critical Parser Differential & Security Control Bypass via Dual-Header Inconsistencies (Zip Cloaking) Leading to Arbitrary File Overwrite & RCE | N/A | | | |
| CVE-2026-116566 | socket.getaddrinfo() accepts embedded null bytes in host and port | N/A | | | |
| CVE-2026-116585 | Go JOSE: Panic during CBC-HMAC processing | N/A | | | |
| CVE-2026-116586 | Go JOSE: Panics in JSON parsing | N/A | | | |
| CVE-2026-116591 | compress zstd: Panic on two-block frames | N/A | | | |
| CVE-2026-118304 | Chromium: CVE-2026-118304 Improper input validation in SVG | N/A | | | |
| CVE-2026-118305 | Chromium: CVE-2026-118305 Memory corruption in Turbolev | N/A | | | |
| CVE-2026-118306 | Chromium: CVE-2026-118306 Memory corruption in FileSystem | N/A | | | |
| CVE-2026-118307 | Chromium: CVE-2026-118307 Use after free in Paint | N/A | | | |
| CVE-2026-118308 | Chromium: CVE-2026-118308 Use after free in SVG | N/A | | | |
| CVE-2026-118310 | Chromium: CVE-2026-118310 Improper input validation in Views | N/A | | | |
| CVE-2026-118311 | Chromium: CVE-2026-118311 Memory corruption in Media | N/A | | | |
| CVE-2026-118312 | Chromium: CVE-2026-118312 Memory corruption in Paint | N/A | | | |
| CVE-2026-118313 | Chromium: CVE-2026-118313 Use after free in Video | N/A | | | |
| CVE-2026-118315 | Chromium: CVE-2026-118315 Improper input validation in SVG | N/A | | | |
| CVE-2026-118316 | Chromium: CVE-2026-118316 Improper input validation in V8 | N/A | | | |
| CVE-2026-118317 | Chromium: CVE-2026-118317 Memory corruption in HTML | N/A | | | |
| CVE-2026-118318 | Chromium: CVE-2026-118318 Improper access control in V8 | N/A | | | |
| CVE-2026-118319 | Chromium: CVE-2026-118319 Memory corruption in Skia | N/A | | | |
| CVE-2026-118320 | Chromium: CVE-2026-118320 Memory corruption in V8 | N/A | | | |
| CVE-2026-118322 | Chromium: CVE-2026-118322 Memory corruption in ANGLE | N/A | | | |
| CVE-2026-118327 | Chromium: CVE-2026-118327 Memory corruption in Media | N/A | | | |
| CVE-2026-118328 | Chromium: CVE-2026-118328 Improper input validation in WebRTC | N/A | | | |
| CVE-2026-118329 | Chromium: CVE-2026-118329 Improper input validation in ANGLE | N/A | | | |
| CVE-2026-118330 | Chromium: CVE-2026-118330 Use after free in Browser | N/A | | | |
| CVE-2026-118331 | Chromium: CVE-2026-118331 Improper input validation in FileAPI | N/A | | | |
| CVE-2026-118332 | Chromium: CVE-2026-118332 Improper input validation in Compositing | N/A | | | |
| CVE-2026-118333 | Chromium: CVE-2026-118333 Missing authorization in Video | N/A | | | |
| CVE-2026-118334 | Chromium: CVE-2026-118334 Use after free in ImageCapture | N/A | | | |
| CVE-2026-118335 | Chromium: CVE-2026-118335 Improper input validation in Metrics | N/A | | | |
| CVE-2026-118336 | Chromium: CVE-2026-118336 Improper input validation in Headless | N/A | | | |
| CVE-2026-118337 | Chromium: CVE-2026-118337 Improper access control in Forms | N/A | | | |
| CVE-2026-118338 | Chromium: CVE-2026-118338 Use after free in Animation | N/A | | | |
| CVE-2026-118339 | Chromium: CVE-2026-118339 Use after free in Animation | N/A | | | |
| CVE-2026-118340 | Chromium: CVE-2026-118340 Memory corruption in Skia | N/A | | | |
| CVE-2026-118341 | Chromium: CVE-2026-118341 Use after free in Modularization | N/A | | | |
| CVE-2026-118342 | Chromium: CVE-2026-118342 Out of bounds write in Editing | N/A | | | |
| CVE-2026-118343 | Chromium: CVE-2026-118343 Improper input validation in ReadingList | N/A | | | |
| CVE-2026-118344 | Chromium: CVE-2026-118344 Use after free in Layout | N/A | | | |
| CVE-2026-118345 | Chromium: CVE-2026-118345 Use after free in PDFium | N/A | | | |
| CVE-2026-118346 | Chromium: CVE-2026-118346 Use after free in Compositing | N/A | | | |
| CVE-2026-118347 | Chromium: CVE-2026-118347 Use after free in FileSystem | N/A | | | |
| CVE-2026-118348 | Chromium: CVE-2026-118348 Improper input validation in Skia | N/A | | | |
| CVE-2026-118349 | Chromium: CVE-2026-118349 Memory corruption in Payments | N/A | | | |
| CVE-2026-118350 | Chromium: CVE-2026-118350 Use after free in Turbolev | N/A | | | |
| CVE-2026-118351 | Chromium: CVE-2026-118351 Memory corruption in Skia | N/A | | | |
| CVE-2026-118352 | Chromium: CVE-2026-118352 Memory corruption in Cache | N/A | | | |
| CVE-2026-118353 | Chromium: CVE-2026-118353 Use after free in Paint | N/A | | | |
| CVE-2026-118354 | Chromium: CVE-2026-118354 Improper input validation in Skia | N/A | | | |
| CVE-2026-118355 | Chromium: CVE-2026-118355 Improper input validation in Command | N/A | | | |
| CVE-2026-118356 | Chromium: CVE-2026-118356 Use after free in WTF | N/A | | | |
| CVE-2026-118357 | Chromium: CVE-2026-118357 Use after free in FileSystem | N/A | | | |
| CVE-2026-118358 | Chromium: CVE-2026-118358 Memory corruption in WebAudio | N/A | | | |
| CVE-2026-118359 | Chromium: CVE-2026-118359 Memory corruption in V8 | N/A | | | |
| CVE-2026-118669 | OAuthLib: Token grants can use attacker-supplied client_id for authorization after authenticating a different client | N/A | | | |
| CVE-2026-119338 | Tesseract: Double free and use after free in the PAGE XML renderer on right-to-left pages | N/A | | | |
| CVE-2026-16762 | Denial-of-service vulnerability in the Qt Core QXmlStream parser (QXmlStreamReader) impacts Qt | N/A | | | |
| CVE-2026-19029 | HDF5 scale-offset filter heap buffer over-read via crafted chunk | N/A | | | |
| CVE-2026-61373 | Apache Thrift: Java TSaslNonblockingServer pre-auth unbounded SASL frame allocation | N/A | | | |
| CVE-2026-61374 | Apache Thrift: Java TSaslTransport post-auth data-frame missing size limit | N/A | | | |
| CVE-2026-63772 | Apache Thrift: Unauthenticated single-packet crash of Go Thrift servers via the THeader transform count | N/A | | | |
| CVE-2026-65625 | Attacker-controlled AES-GCM authentication tag length allows tag forgery in jose | N/A | | | |
| CVE-2026-65626 | Bleichenbacher padding oracle in RSAES-PKCS1-v1_5 decryption in jose | N/A | | | |
| CVE-2026-65627 | Decompression bomb via unbounded zlib:inflate in jose_jwe_zip:uncompress/2 | N/A | | | |
| CVE-2026-65628 | Infinite recursion (CPU denial-of-service) in JOSE.JWK.shared_secret/2 on mismatched key types | N/A | | | |
| CVE-2026-65629 | Weak PBKDF2 parameters for password-encrypted private-key export in jose | N/A | | | |
| CVE-2026-65630 | Timing side-channel in pure-Erlang X25519 scalar multiplication leaks the private key in jose | N/A | | | |
| CVE-2026-65631 | erlang-jose RSA JWK parsing attempts to factor an attacker-controlled modulus, enabling CPU-exhaustion denial of service | N/A | | | |
| CVE-2026-65632 | ECDSA signature length is not validated in jose, allowing signature malleability | N/A | | | |
| CVE-2026-66054 | Apache Thrift: C++ THeaderTransport does not enforce configured maxFrameSize | N/A | | | |
| CVE-2026-66055 | Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift: TJSONProtocol accepts a single JSON string/number exceeding the configured size limit (multi-language) | N/A | | | |
| CVE-2026-66081 | Apache Thrift: c_glib read_message_begin leaves output parameters unset for non-versioned messages | N/A | | | |
| CVE-2026-66331 | Apache Thrift: Buffered transport reads are not accounted against MaxMessageSize | N/A | | | |
| CVE-2026-66837 | Apache Thrift: PHP accelerator sizes a stack buffer from a wire-controlled string length | N/A | | | |
| CVE-2026-66858 | Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift: skip() does not apply the recursion limit (Python accelerator, PHP, Perl, Lua, Smalltalk, OCaml) | N/A | | | |
| CVE-2026-66859 | Apache Thrift: c_glib multiplexed processor crashes on a message it cannot route | N/A | | | |
| CVE-2026-67418 | RabbitMQ MQTT 5: inapplicable PUBLISH property disconnects matching subscribers | N/A | | | |
| CVE-2026-75818 | Heap Buffer Overflow in GNU Aspell's prezip utility | N/A | | | |
| CVE-2026-75819 | Out-of-bounds Read in GNU Aspell | N/A | | | |
| CVE-2026-75820 | Integer Truncation Leading to Heap Corruption in GNU Aspell | N/A | | | |
| CVE-2026-82458 | Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift: Container element count not bounded by the bytes available | N/A | | | |
| CVE-2026-82459 | Apache Thrift: Integer underflow in C++ THeaderTransport allows an unauthenticated remote peer to terminate a 32-bit process | N/A | | | |
| CVE-2026-83632 | Apache Thrift: C++ THttpTransport grows its line buffer without bound | N/A | | | |
| CVE-2026-83663 | Apache Thrift: TFramedTransport and THeaderTransport re-enter Read once per frame that carries no payload (Go) | N/A | | | |
| CVE-2026-83745 | Apache Thrift, Apache Thrift: WebSocket frame decoders allocate the payload buffer from the declared length, not the bytes received (Node.js, D) | N/A | | | |
| CVE-2026-85086 | Apache Thrift: Perl TLS client disables certificate verification by default | N/A | | | |
| CVE-2026-85087 | Apache Thrift: Python ≥3.12 host-name check silently becomes a no-op | N/A | | | |
| CVE-2026-85088 | Apache Thrift, Apache Thrift: The C++ and D clients fall back to the certificate Common Name when subjectAltName entries are present but do not match | N/A | | | |
| CVE-2026-85476 | Apache Thrift: c_glib `read_all` spins when the underlying read returns 0 | N/A | | | |
| CVE-2026-85483 | Apache Thrift: c_glib TZlibTransport reports a full read after a premature stream end | N/A | | | |
| CVE-2026-85493 | Apache Thrift, Apache Thrift: TProtocolUtil.skip follows peer-chosen nesting to any depth the stack allows (Dart, Java ME) | N/A | | | |
| CVE-2026-85494 | Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift: Framed transport and binary protocol size read buffers from a peer-declared length without a limit (multi-language) | N/A | | | |
| CVE-2026-86535 | Apache Thrift: A JSON member name can stall the Node server's event loop indefinitely | N/A | | | |
| CVE-2026-86536 | Apache Thrift, Apache Thrift, Apache Thrift: A map key from the wire can replace a decoded object's prototype in generated JavaScript | N/A | | | |
| CVE-2026-86537 | Apache Thrift: A truncated HTTP request stops the D library's server, allowing an unauthenticated remote attacker to deny service | N/A | | | |
| CVE-2026-87117 | Apache Thrift: PHP `thrift_protocol` accelerator dereferences a missing container-element spec | N/A | | | |
| CVE-2026-90440 | Apache Thrift: An exception escaping a libevent callback stops the D library's non-blocking server, allowing an unauthenticated remote attacker to deny service | N/A | | | |
| CVE-2026-91135 | Apache Thrift: C++ `THeaderTransport::transform()` heap buffer overflow (write direction) | N/A | | | |
| CVE-2026-91137 | Apache Thrift: PHP `thrift_protocol` accelerator: zero-byte container elements | N/A | | | |
| CVE-2026-92542 | Blind VXLAN injection into encrypted overlay networks from cluster peer | N/A | | | |
| CVE-2026-92543 | Docker Engine insecure-registry fallback via malicious DNS responses | N/A | | | |
| CVE-2026-92834 | Apache Thrift: C++ WebSocket server transport does not read a full request length | N/A | | | |
| CVE-2026-93318 | Cache poisoning via unvalidated image layer DiffIDs | N/A | | | |
| CVE-2026-93319 | A malicious frontend can cause a daemon panic | N/A | | | |
| CVE-2026-93320 | BuildKit improperly handles special files in build snapshots | N/A | | | |
| CVE-2026-93321 | Malformed LLB file operation can crash buildkitd | N/A | | | |
| CVE-2026-93322 | Malformed MergeOp can crash the BuildKit daemon | N/A | | | |
| CVE-2026-93323 | Oversized Dockerfile or .dockerignore can exhaust buildkitd memory | N/A | | | |
| CVE-2026-93326 | Crafted Git build source can bypass certain policy validation | N/A | | | |
| CVE-2026-93515 | .Org Server Present Extension Use-After-Free | N/A | | | |
| CVE-2026-93517 | X.Org Server GLX RenderLarge Heap Buffer Overflow | N/A | | | |
| CVE-2026-93524 | X.Org Server XKB SetMap Key Width/Action Count Desync Out-Of-Bounds Read | N/A | | | |
| CVE-2026-93925 | Apache Thrift: C++ `THeaderTransport::writeVarint32()` stack buffer overflow on a negative protocol id | N/A | | | |
| CVE-2026-93926 | Apache Thrift: C++ `THeaderTransport::untransform()` leaks the zlib stream on the error path | N/A | | | |
| CVE-2026-94200 | TLS 1.3 client ticket store crashed by NewSessionTicket with empty early_data extension in ssl | N/A | | | |
| CVE-2026-94633 | Apache Thrift: Dart `TBinaryProtocol.readMessageBegin` allocates from the pre-versioned name length | N/A | | | |
| CVE-2026-94634 | Apache Thrift: Python `TJSONProtocol` has a string length limit that is off by default | N/A | | | |
| CVE-2026-94635 | Apache Thrift: Lua `TBinaryProtocol:readMessageBegin` bypasses `checkStringSize` on the pre-versioned name | N/A | | | |
| CVE-2026-94636 | Apache Thrift: Python `TZlibTransport` stops enforcing its decompressed-size limit once the limit is exactly used up | N/A | | | |
| CVE-2026-94637 | Apache Thrift: Go `THeaderTransport` does not bound the inflated size of a ZLIB frame | N/A | | | |
| CVE-2026-94638 | Apache Thrift: PHP `thrift_protocol` C extension ignores the configured `maxStringSize` | N/A | | | |
| CVE-2026-94639 | Apache Thrift: Java `TSaslNonblockingServer`: residual of CVE-2026-61373 (thread-death black hole + no cross-connection budget) | N/A | | | |
| CVE-2026-94642 | Apache Thrift: PHP `TSimpleServer` exits the whole process on any non-transport exception | N/A | | | |
| CVE-2026-94644 | Apache Thrift: PHP `TJSONProtocol` string/number readers have no size bound | N/A | | | |
| CVE-2026-94645 | Apache Thrift: Node.js `TJSONProtocol` uses a peer-declared container size as an unbounded loop bound | N/A | | | |
| CVE-2026-94646 | Apache Thrift: Node.js `server.js` ends the process on any per-connection error (+ two triggers) | N/A | | | |
| CVE-2026-94648 | Apache Thrift: dart `TJsonProtocol`/`TJSONProtocol` has no string size bound | N/A | | | |
| CVE-2026-94650 | Apache Thrift: c_glib generated struct readers have no recursion-depth guard (native stack exhaustion) | N/A | | | |
| CVE-2026-94651 | Apache Thrift: Java `TSaslNonblockingServer` `Computation.run` orphans a connection on a pre-auth parse error | N/A | | | |
| CVE-2026-94652 | Apache Thrift: C++ `TEvhttpServer` leaks its `RequestContext` when the processor throws before calling back | N/A | | | |
| CVE-2026-94653 | Apache Thrift: PHP framed/memory/HTTP transports re-slice the buffer on every read (quadratic) | N/A | | | |
| CVE-2026-94654 | Apache Thrift: Python `TNonblockingServer` busy-loops and stops selecting all fds after an 8192-byte-boundary frame | N/A | | | |
| CVE-2026-94655 | Apache Thrift: Lua `TJsonProtocol` string/number readers have no size bound and are quadratic | N/A | | | |
| CVE-2026-94656 | Apache Thrift: rb `TJsonProtocol`/`TJSONProtocol` has no string size bound | N/A | | | |
| CVE-2026-94657 | Apache Thrift: javame `TJsonProtocol`/`TJSONProtocol` has no string size bound | N/A | | | |
| CVE-2026-94658 | Apache Thrift: Lua `TFramedTransport`/`THttpTransport` re-slice the buffer on every read (quadratic) | N/A | | | |
| CVE-2026-95838 | containerd: Unpack DoS via repeated opaque whiteouts | N/A | | | |
| CVE-2026-96277 | Apache Thrift: Ruby `SimpleServer` ends `serve()` on any non-Transport/Protocol exception | N/A | | | |
| CVE-2026-96286 | Apache Thrift: Perl servers end `serve()` when serving one connection fails | N/A | | | |
| CVE-2026-96287 | Apache Thrift: Perl `FramedTransport` reads and TLS socket writes re-slice the remaining buffer on every call (quadratic) | N/A | | | |
| CVE-2026-96288 | Apache Thrift: Erlang generated struct reads have no recursion-depth guard (unbounded memory) | N/A | | | |
| CVE-2026-96289 | Apache Thrift: php `--gen php:inlined` struct readers (and `TProtocol::skipBinary`) have no recursion-depth guard | N/A | | | |
| CVE-2026-96292 | Apache Thrift: Lua `THttpTransport:_parseHeaders` matches each header line with a backtracking pattern (quadratic) | N/A | | | |
| CVE-2026-96294 | Apache Thrift: nodejs web server: no `error` listener on an upgraded WebSocket connection | N/A | | | |
| CVE-2026-96990 | Apache Thrift: Erlang thrift_json_protocol reads a whole message with no size bound | N/A | | | |
| CVE-2026-97631 | Pre-boot RCE in EDK II PXE driver | N/A | | | |
| CVE-2026-98184 | wifi: mwifiex: prevent authentication frame length truncation | N/A | | | |
| CVE-2026-98223 | mm: filemap: retain mapped dropbehind folios | N/A | | | |
| CVE-2026-98224 | mm/vma: correctly unaccount on mmap_prepare() failure | N/A | | | |
| CVE-2026-98226 | mm, swap: fix SWAP_USAGE_OFFLIST_BIT collision with real usage count | N/A | | | |
| CVE-2026-98228 | mips: select CONFIG_WEAK_REORDERING_BEYOND_LLSC from CONFIG_EYEQ | N/A | | | |
| CVE-2026-98235 | net/sched: act_api: release tail references on DELACTION failure | N/A | | | |
| CVE-2026-98240 | net: ip_tunnel: initialize `options_len` before referencing options | N/A | | | |
| CVE-2026-98244 | btrfs: clear free space tree creation state on rebuild failure | N/A | | | |
| CVE-2026-98259 | fs/dax: check zero or empty entry before converting xarray entry | N/A | | | |
| CVE-2026-98267 | 9p: Fix v9fs_issue_write() to update i_size and remote_i_size | N/A | | | |
| CVE-2026-98274 | net: psp: avoid conflicts with skb->decrypted and sk_validate_xmit_skb() | N/A | | | |
| CVE-2026-98277 | eth: fbnic: ring the doorbell if a burst ends in a drop | N/A | | | |
| CVE-2026-98291 | Bluetooth: btintel_pcie: fix off-by-one bounds check in RX submit | N/A | | | |
| CVE-2026-98296 | Bluetooth: btintel_pcie: validate TX skb length in send_sync | N/A | | | |
| CVE-2026-98318 | smb: client: validate absolute native symlink targets before NT fixups | N/A | | | |
| CVE-2026-98346 | wifi: cfg80211: don't get the radio mask for netdev-less wdevs | N/A | | | |
| CVE-2026-98350 | wifi: brcmfmac: cyw: pass PMKID to firmware if present | N/A | | | |
| CVE-2026-98356 | RDMA/bnxt_re: check create_singlethread_workqueue() in DCB setup | N/A | | | |
| CVE-2026-98371 | xfrm: iptfs: fix runt reassembly panic from short inner tot_len | N/A | | | |
| CVE-2026-98372 | xfrm: iptfs: fix stack OOB read in iptfs_skb_reset_frag_walk() | N/A | | | |
| CVE-2026-98376 | bpf: Use array_map_meta_equal for percpu array inner map replacement | N/A | | | |
| CVE-2026-98387 | s390/crypto: Fix skcipher_walk return code handling in aes_s390 | N/A | | | |
| CVE-2026-98390 | x86/amd_node: Avoid divide by zero on virtualized systems | N/A | | | |
| CVE-2026-98392 | Bluetooth: btintel_pcie: fix tx_handle bounds off-by-one | N/A | | | |
| CVE-2026-98398 | locking/lockdep: Invalidate stale class_cache entries for zapped classes | N/A | | | |
| CVE-2026-98399 | s390/ipl: Fix NULL deref in dump_reipl without re-IPL parm block | N/A | | | |
| CVE-2026-98400 | s390/ipl: Fix NULL deref in kdump without re-IPL parm block | N/A | | | |
| CVE-2026-98403 | s390/boot: Avoid IPL parameter append past command line | N/A | | | |
| CVE-2026-98408 | watchdog: rzv2h: Avoid division by zero | N/A | | | |
| CVE-2026-98410 | watchdog: da9063: fix suspend/resume handling of HW_RUNNING watchdog | N/A | | | |
| CVE-2026-98411 | power: sequencing: fix NULL-pointer dereference in pwrseq_device_register() | N/A | | | |
| CVE-2026-98412 | power: sequencing: fix NULL-pointer dereference in pwrseq_unit_new() | N/A | | | |
| CVE-2026-98414 | memcg: avoid charging the root memcg from obj_cgroup_charge_pages() | N/A | | | |
| CVE-2026-98415 | soc: samsung: exynos-pmu: fix use-after-free of interrupt generator node | N/A | | | |
| CVE-2026-98416 | dmaengine: ti: k3-udma-glue: fix NULL dereference in k3_udma_glue_release_rx_chn() | N/A | | | |
| CVE-2026-98417 | net: xfrm: reject unrepresentable espintcp transport headers | N/A | | | |
| CVE-2026-98428 | ALSA: usb: 6fire: Avoid embedded URBs | N/A | | | |
| CVE-2026-98431 | RDMA/uverbs: Fix mmap_lock/disassociation_lock circular dependency | N/A | | | |
| CVE-2026-98433 | KVM: PPC: Book3S HV: fix secure device page leak on uv_page_in() failure | N/A | | | |
| CVE-2026-98435 | EDAC/altera: Use parent device for devres in altr_portb_setup() | N/A | | | |
| CVE-2026-98437 | media: qcom: iris: fix runtime PM reference leaks | N/A | | | |
| CVE-2026-98444 | xfs: drop dquot flush lock when we can't find a buffer to flush | N/A | | | |
| CVE-2026-98445 | xfs: don't let memory failures leak blocks and kill repairs | N/A | | | |
| CVE-2026-98446 | xfs: don't let hidden_space go negative in xfs_metafile_resv_init | N/A | | | |
| CVE-2026-98447 | xfs: fix wild memcpy access when formatting ondisk rtrefcount btree roots | N/A | | | |
| CVE-2026-98448 | xfs: release orphanage dir inode if chown fails | N/A | | | |
| CVE-2026-98467 | KVM: arm64: nv: Fix null ptr deref on nested wp/unmap, teardown race | N/A | | | |
| CVE-2026-98468 | KVM: arm64: Fix spurious warning for benign stage 2 teardown race | N/A | | | |
| CVE-2026-98472 | KVM: SEV: Free have_run_cpus during VM destruction even if VM is no longer SEV | N/A | | | |
| CVE-2026-98474 | s390/pci: Fix missing device lock in zpci_report_status() | N/A | | | |
| CVE-2026-98475 | s390/cmf: Fix virtual vs physical address confusion | N/A | | | |
| CVE-2026-98477 | perf/core: Fix NULL pmu_ctx passed to pmu->sched_task() | N/A | | | |
| CVE-2026-98480 | nfc: trf7970a: power down on startup RX gain failure | N/A | | | |
| CVE-2026-98481 | nfc: port100: reject frames whose declared length exceeds the received data | N/A | | | |
| CVE-2026-98482 | nfc: llcp: drop truncated I/RR/RNR PDUs in nfc_llcp_recv_hdlc() | N/A | | | |
| CVE-2026-98483 | nfc: fix use-after-free in nfc_get_local_general_bytes | N/A | | | |
| CVE-2026-98492 | net: macb: fix dma_alloc_coherent() leak on macb_alloc() error paths | N/A | | | |
| CVE-2026-98496 | net: airoha: npu: cancel wdt_work after releasing the WDT IRQ | N/A | | | |
| CVE-2026-98504 | PCI: of_property: Omit bus properties without a subordinate bus | N/A | | | |
| CVE-2026-98513 | drm/nouveau: Fix runtime PM leak in nouveau_connector_detect() | N/A | | | |
| CVE-2026-98522 | drm/imagination: Propagate map failures correctly from pvr_mmu_map_sgl() | N/A | | | |
| CVE-2026-98523 | drm/client: fix restore of partially initialized client | N/A | | | |
| CVE-2026-98525 | mctp: route: iterate socket tag list in mctp_lookup_prealloc_tag() | N/A | | | |
| CVE-2026-98528 | gpio: cdev: fix kernel stack leak to user-space in error path | N/A | | | |
| CVE-2026-98529 | gpio: arizona: Fix runtime PM leak in arizona_gpio_direction_out() | N/A | | | |
| CVE-2026-98533 | ipe: protect the dm-verity root hash with RCU | N/A | | | |
| CVE-2026-98534 | ipe: fix use-after-free when auditing a newly loaded policy | N/A | | | |
| CVE-2026-98537 | workqueue: Fix NULL current_pwq deref in flush dependency check | N/A | | | |
| CVE-2026-98539 | fs/ntfs3: use d_instantiate_new() in ntfs_create_inode() and murder syzbot's "WARNING in do_new_mount" saga | N/A | | | |
| CVE-2026-98542 | cgroup/cpuset: Return PERR_NOCPUS in remote_partition_enable() on subpartitions_cpus conflict | N/A | | | |
| CVE-2026-98546 | arm64/boot: Disable trapping of PMZR_EL0 writes to EL2 | N/A | | | |
| CVE-2026-98552 | perf/core: Fix a refcount leak in attach_perf_ctx_data() | N/A | | | |
| CVE-2026-98556 | gve: DQO: reject TSO packets with an out of range MSS | N/A | | | |
| CVE-2026-98562 | net: libwx: fix races in Tx timestamp handling | N/A | | | |
| CVE-2026-98563 | net: phylink: record the PHY only once bringup cannot fail | N/A | | | |
| CVE-2026-98564 | net: dsa: mt7530: leave the MDIO IRQ mappings to regmap-irq | N/A | | | |
| CVE-2026-98566 | drm/imagination: clamp freelist reconstruction requests | N/A | | | |
| CVE-2026-98571 | net: stmmac: clear stale buf->page after recycling on skb build failure | N/A | | | |
| CVE-2026-98572 | bpf: Fix immediate JMP JEQ/JNE on MIPS32 | N/A | | | |
| CVE-2026-98574 | net: bcmgenet: stop Tx NAPI before disabling the queues | N/A | | | |
| CVE-2026-98575 | nfc: pn533: fix OOB read in pn533_acr122_is_rx_frame_valid() | N/A | | | |
| CVE-2026-98576 | nfc: llcp: fix slab-out-of-bounds reads when logging service names | N/A | | | |
| CVE-2026-98577 | nfc: llcp: fix WKS SAP hijacking via prefix match in nfc_llcp_wks_sap() | N/A | | | |
| CVE-2026-98578 | nfc: st21nfca: validate ISO15693 inventory length | N/A | | | |
| CVE-2026-98579 | nfc: llcp: fix sdreq TLV list leak on parse/alloc/send failure | N/A | | | |
| CVE-2026-98580 | nfc: llcp: Fix race condition in accept_queue lifecycle | N/A | | | |
| CVE-2026-98581 | nfc: llcp: Fix list corruption / refcount desync in nfc_llcp_recv_dm() | N/A | | | |
| CVE-2026-98582 | nfc: st21nfca: validate received frame size | N/A | | | |
| CVE-2026-98583 | nfc: nfcmrvl: validate helper command length before pull | N/A | | | |
| CVE-2026-98584 | net/sched: fix potential stack infoleak in em_text_dump() | N/A | | | |
| CVE-2026-98585 | eth: fbnic: Avoid rounding zero ring sizes | N/A | | | |
| CVE-2026-98592 | net: spacemit: clear TX descriptor on fragment mapping failure | N/A | | | |
| CVE-2026-98593 | s390/debug: Fix NULL pointer dereference in debug_info_copy() | N/A | | | |
| CVE-2026-98595 | udp: remove a disconnected socket from the 4-tuple hash table | N/A | | | |
| CVE-2026-98596 | ipv6: Fix dst leak for uncached routes. | N/A | | | |
| CVE-2026-98601 | Bluetooth: btintel_pcie: validate device-supplied DMA indices | N/A | | | |
| CVE-2026-98603 | ovpn: replace bind when clearing stale local source | N/A | | | |
| CVE-2026-98604 | ovpn: replace bind when learning local endpoint | N/A | | | |
| CVE-2026-98605 | drm/bridge: samsung-dsim: fix TE GPIO lifetime for host attach | N/A | | | |
| CVE-2026-98611 | bpf: Check params size before reading reserved fields | N/A | | | |
| CVE-2026-98613 | bpf: Bound ownership depth through local kptrs and graph roots | N/A | | | |
| CVE-2026-98615 | eth: fbnic: Set AW_FLUSH_MODE alongside AW_FLUSH when flushing the mailbox | N/A | | | |
| CVE-2026-98616 | eth: fbnic: reset num_napi when the napi vectors are freed | N/A | | | |
| CVE-2026-98617 | eth: fbnic: use the Rx queue napi pointer to find the napi vector | N/A | | | |
| CVE-2026-98618 | eth: fbnic: Handle maximum standalone channels | N/A | | | |
| CVE-2026-98620 | net: ethernet: mtk_eth_soc: unregister net_devices in case of probe failure | N/A | | | |
| CVE-2026-98630 | eth: fbnic: Fix payload page pool error cleanup | N/A | | | |
| CVE-2026-98633 | Bluetooth: btnxpuart: Fix skb leak in nxp_process_fw_dump() | N/A | | | |
| CVE-2026-98637 | KVM: arm64: Do not clear VM-wide SVE feature on vCPU init failure | N/A | | | |
| CVE-2026-98638 | KVM: arm64: Validate the SVE vector length in pkvm_vcpu_init_sve() | N/A | | | |
| CVE-2026-98639 | KVM: riscv: Fix NACL hfence entry update order | N/A | | | |
| CVE-2026-98641 | bpf, arm64: set up the frame pointer for the exception callback | N/A | | | |
| CVE-2026-98648 | s390/uv: Prevent potential out-of-bounds read | N/A | | | |
| CVE-2026-98657 | iio: proximity: pulsedlight: fix iio_device left registered on PM setup failure | N/A | | | |
| CVE-2026-98658 | iio: proximity: aw96103: validate firmware data length | N/A | | | |
| CVE-2026-98659 | iio: pressure: rohm-bm1390: Return error when read fails | N/A | | | |
| CVE-2026-98660 | iio: pressure: bmp280: fix out-of-bounds access in sampling frequency lookup | N/A | | | |
| CVE-2026-98661 | iio: light: rohm-bu27034: Fix infinite delay on error | N/A | | | |
| CVE-2026-98662 | iio: light: gp2ap020a00f: drain irq_work after free_irq | N/A | | | |
| CVE-2026-98663 | iio: imu: adis16480: fix unprotected debugfs reads | N/A | | | |
| CVE-2026-98664 | iio: imu: adis16400: fix unprotected debugfs reads | N/A | | | |
| CVE-2026-98665 | iio: health: max30102: fix NULL dereference in interrupt handler | N/A | | | |
| CVE-2026-98666 | iio: gyro: adis16136: fix unprotected debugfs reads | N/A | | | |
| CVE-2026-98670 | iio: adc: xilinx-xadc: free IRQ before cancelling the unmask worker on unbind | N/A | | | |
| CVE-2026-98671 | iio: adc: sun4i-gpadc-iio: clean up on thermal zone registration failure | N/A | | | |
| CVE-2026-98672 | iio: adc: stm32-adc: fix possible division by zero in processed channel | N/A | | | |
| CVE-2026-98673 | iio: adc: pac1934: check ACPI label duplication | N/A | | | |
| CVE-2026-98674 | iio: adc: adi-axi-adc: Initialize state mutex | N/A | | | |
| CVE-2026-98675 | iio: adc: ade9000: handle Phase C dip events in IRQ1 handler | N/A | | | |
| CVE-2026-98676 | iio: adc: ade9000: fix NULL pointer dereference in clkout registration | N/A | | | |
| CVE-2026-98677 | iio: adc: ad_sigma_delta: fix use-after-free on unbind | N/A | | | |
| CVE-2026-98678 | iio: adc: ad4030: fix invalid oversampling_ratio validation | N/A | | | |
| CVE-2026-98679 | iio: accel: kxcjk-1013: reject duplicate event disable | N/A | | | |
| CVE-2026-98680 | iio: accel: kionix-kx022a: Prevent memory leak and fix state | N/A | | | |
| CVE-2026-98682 | smb: client: drain and invalidate before server-side copy/clone | N/A | | | |
| CVE-2026-98683 | smb: client: flush dirty data before zeroing a range | N/A | | | |
| CVE-2026-98687 | thunderbolt: Reject oversized XDomain properties responses | N/A | | | |
| CVE-2026-98689 | thunderbolt: Don't access a DP tunnel after its DPRX read was canceled | N/A | | | |
| CVE-2026-98690 | thunderbolt: Fix domain reference leak when DPRX read is canceled | N/A | | | |
| CVE-2026-98691 | thunderbolt: Tear down inactive DP tunnels when the domain is stopped | N/A | | | |
| CVE-2026-98692 | thunderbolt: Make the DP tunnel activation callback mandatory | N/A | | | |
| CVE-2026-98693 | thunderbolt: Hold a router reference for each allocated HopID | N/A | | | |
| CVE-2026-98694 | thunderbolt: Fix KASAN reported use-after-free when request is canceled | N/A | | | |
| CVE-2026-98702 | wifi: mac80211: reject invalid 320 MHz CSA bandwidth | N/A | | | |
| CVE-2026-98713 | KVM: arm64: Apply the fine-grained UNDEFs without FEAT_FGT | N/A | | | |
| CVE-2026-98721 | mtd: rawnand: cadence: Initialize IRQ state before requesting IRQ | N/A | | | |
| CVE-2026-98723 | nvmet: copy the hostid into the ctrl before creating PR pc_refs | N/A | | | |
| CVE-2026-98724 | nvmet: pci-epf: reject too-short SGL segments | N/A | | | |
| CVE-2026-98725 | nvmet-auth: fix out-of-bounds write in nvmet_auth_challenge() | N/A | | | |
| CVE-2026-98727 | nvme-multipath: set BLK_FEAT_ZONED only after the zone info is known | N/A | | | |
| CVE-2026-98728 | tpm: fix off-by-four bounds check in tpm2_get_random() | N/A | | | |
| CVE-2026-98729 | x86/mm: Don't apply va_align to hugetlb mappings on AMD F15h | N/A | | | |
| CVE-2026-98730 | Bluetooth: btintel_pcie: reject oversized TX packets in send_frame() | N/A | | | |
| CVE-2026-98731 | Bluetooth: btintel_pcie: fix plen overflow in btintel_pcie_recv_frame() | N/A | | | |
| CVE-2026-98740 | EDAC/altera: Drop __init from ECC setup paths for re-probe safety | N/A | | | |
| CVE-2026-98741 | ALSA: ua101: reject mismatched capture/playback packet sizes | N/A | | | |
| CVE-2026-98742 | ALSA: seq: Serialize compat port-info ioctls | N/A | | | |
| CVE-2026-98743 | ASoC: codecs: rt1017-sdca-sdw: fix uninitialized stream_config->type | N/A | | | |
| CVE-2026-98744 | ASoC: codecs: max98363: fix uninitialized stream_config->type | N/A | | | |
| CVE-2026-98745 | arm64/fpsimd: signal: Forbid non-streaming SVE payload on SME-only systems | N/A | | | |
| CVE-2026-98746 | serial: ma35d1: Fix clock reference leak in ma35d1serial_probe() | N/A | | | |
| CVE-2026-98754 | tty: vcc: hold port lock when clearing tty pointer in vcc_cleanup | N/A | | | |
| CVE-2026-98755 | tty: vcc: zero-initialize control packet in vcc_send_ctl() | N/A | | | |
| CVE-2026-98756 | usb: cdns3: Fix NULL pointer dereference in cdns3_pci_probe | N/A | | | |
| CVE-2026-98757 | usb: cdns3: fix use-after-free in cdns3_gadget_exit() | N/A | | | |
| CVE-2026-98758 | usb: typec: ucsi: glink: fix use-after-free of ucsi on remove | N/A | | | |
| CVE-2026-98759 | usb: typec: tipd: fix uninitialized typec_partner_desc in cd321x_update_work() | N/A | | | |
| CVE-2026-98760 | usb: typec: tipd: fix uninitialized typec_partner_desc in tps6598x_connect() | N/A | | | |
| CVE-2026-98761 | usb: typec: tcpm: recover after failure to start the frs ams | N/A | | | |
| CVE-2026-98764 | usb: gadget: f_fs: Fix NULL pointer dereference in FUNCTIONFS_ENDPOINT_DESC | N/A | | | |
| CVE-2026-98765 | USB: gadget: dummy-hcd: Fix wait for outstanding request completions | N/A | | | |
| CVE-2026-98766 | usb: gadget: aspeed-vhub: cancel wake work on device removal | N/A | | | |
| CVE-2026-98767 | usb: dwc3: gadget: fix IRQ storm on invalid event buffer count | N/A | | | |
| CVE-2026-98768 | usb: typec: anx7411 - stop the IRQ before destroying the workqueue | N/A | | | |
| CVE-2026-98769 | usb: gadget: f_uac1_legacy: validate bRequest index in generic_{set,get}_cmd | N/A | | | |
| CVE-2026-98770 | usb: gadget: midi2: Fix the jack descriptor array sizes | N/A | | | |
| CVE-2026-98771 | usb: storage: sierra_ms: reject short SWoC info transfers | N/A | | | |
| CVE-2026-98774 | rust_binder: cancel deferred work items in thread exit | N/A | | | |
| CVE-2026-98775 | nitro_enclaves: fix use-after-free on SLOT_ALLOC failure | N/A | | | |
| CVE-2026-98777 | binder: fix leaked fd fixups on TF_UPDATE_TXN supersede | N/A | | | |
| CVE-2026-98778 | binder: fix is_failure flag for superseded transaction cleanup | N/A | | | |
| CVE-2026-98788 | futex: Fix private hash use-after-free on resize | N/A | | | |
| CVE-2026-98791 | net/mlx5e: Fix AF_XDP TX timestamp teardown NULL dereference | N/A | | | |
| CVE-2026-98795 | net: sparx5: skip ptp deinit if init was skipped | N/A | | | |
| CVE-2026-98796 | net: ethernet: mtk_eth_soc: allocate dummy netdev sooner | N/A | | | |
| CVE-2026-98804 | net: page_pool: fix use-after-free in page_pool_recycle_ring_bulk() | N/A | | | |
| CVE-2026-98806 | octeontx2-pf: Fix aura BPID assignment when CONFIG_DCB is enabled | N/A | | | |
| CVE-2026-98812 | net/mctp: publish the mctp_dev only after it is initialised | N/A | | | |
| CVE-2026-98818 | mm/slab: do not wake up kswapd in __kfree_rcu_sheaf() | N/A | | | |
| CVE-2026-98821 | block: reject polled dio with user integrity metadata | N/A | | | |
| CVE-2026-98825 | rtc: mpfs: fix unchecked devm_clk_get() error pointer in probe() | N/A | | | |
| CVE-2026-98826 | rtc: ac100: Fix clock provider use-after-free on probe failure | N/A | | | |
| CVE-2026-98830 | wifi: wfx: validate MIB read length before copying to caller | N/A | | | |
| CVE-2026-98835 | iio: accel: kionix-kx022a: Fix array boundary check | N/A | | | |
| CVE-2026-98836 | ALSA: line6: reject oversized playback packets | N/A | | | |
| CVE-2026-98841 | virt: vmgenid: set driver_data before registering notification handlers | N/A | | | |
| CVE-2026-98842 | module: fix lost error code from codetag_load_module() | N/A | | | |
| CVE-2026-98843 | netfs: zero gaps in read-gaps folio to avoid writing back stale data | N/A | | | |
| CVE-2026-98844 | netfs: clear post-EOF pagecache when extending a file via write | N/A | | | |
| CVE-2026-98845 | tpm: Disable TPM on null key name mismatch | N/A | | | |
| CVE-2026-98847 | rtc: spear: initialize IRQ state before requesting alarm IRQ | N/A | | | |
| CVE-2026-98849 | pfcp: fix socket lifetime on netdevice registration failure | N/A | | | |
| CVE-2026-98858 | io_uring: fix task_work add use-after-free with SQPOLL | N/A | | | |
| CVE-2026-98867 | dm-pcache: bound the logical key offset from persistent memory | N/A | | | |
| CVE-2026-98868 | dm-pcache: reject a kset that overruns its segment | N/A | | | |
| CVE-2026-98871 | crypto: ccp - Fix possible deadlock in SEV init failure path | N/A | | | |
| CVE-2026-98917 | parisc: Increase kernel stack size to 32kb | N/A | | | |
| CVE-2026-98919 | drm/xe: harden adjust_idledly() against divide-by-zero and overflow | N/A | | | |
| CVE-2026-98928 | KVM: arm64: Derive GUEST_HAS_SVE from the SVE feature bit at EL2 | N/A | | | |
| CVE-2026-98929 | macsec: initialize SecY before registering the netdevice | N/A | | | |
| CVE-2026-98930 | KVM: s390: Fix IRQ injection with SIGP Stop and Store Status | N/A | | | |
| CVE-2026-98933 | usb: hub: use shorter 120ms post resume hold for SS root hubs | N/A | | | |
| CVE-2026-98936 | wifi: ath11k: reset ar->num_stations on hardware start | N/A | | | |
| CVE-2026-98940 | ASoC: qcom: lpass-cpu: use DAI table index for playback constraints | N/A | | | |
| CVE-2026-98942 | sched_ext: Build the cid tables privately and publish them with RCU | N/A | | | |
| CVE-2026-98949 | drm/imagination: Fix reference and vm_bo handling in remap() | N/A | | | |
| CVE-2026-98953 | devlink: fix devlink_rel reference leak when notify work is pending | N/A | | | |
| CVE-2026-98956 | ASoC: adau1372: allow sleepy powerdown GPIOs | N/A | | | |
| CVE-2026-98957 | wifi: mt76: mt7915: disable rx napi when removing device | N/A | | | |
| CVE-2026-98958 | wifi: mt76: account non-AQL frames per peer rather than per link | N/A | | | |
| CVE-2026-98961 | btrfs: unlock inode and extent in caller when io_uring read extent fails | N/A | | | |
| CVE-2026-98962 | btrfs: free iov when btrfs_uring_read_extent() fails | N/A | | | |
| CVE-2026-98963 | btrfs: always return -EIOCBQUEUED after btrfs_uring_read_extent_endio | N/A | | | |
| CVE-2026-98967 | cxgb4/ch_ktls: disable softirqs around tid_list erases | N/A | | | |
| CVE-2026-98986 | namespace: remove the fsnotify marks of a mount namespace in process context | N/A | | | |
| CVE-2026-98987 | namespace: look at the topmost mount for a mount namespace file | N/A | | | |
| CVE-2026-98997 | drm/amdgpu/userq: only accept doorbell BOs as queue doorbell | N/A | | | |
| CVE-2026-99000 | drm/xe: Fix shrinker accounting double-subtraction on nested external pins | N/A | | | |
| CVE-2026-99003 | drm/panthor: validate userspace queue count against initialized firmware slot count | N/A | | | |
| CVE-2026-99004 | drm/imagination: Size page table preallocation by device address | N/A | | | |
| CVE-2026-99020 | regulator: tps6594-regulator: Fix n_linear_ranges for TPS65224 BUCK2-4 | N/A | | | |
| CVE-2026-99022 | regulator: ltc3676: don't read the write-only HRST and CLIRQ registers | N/A | | | |
| CVE-2026-99024 | optee: register TEE devices only once fully initialized | N/A | | | |
| CVE-2026-99026 | net: team: free skb when broadcast has no txable port | N/A | | | |
| CVE-2026-99027 | net: team: stop reusing skb after queue override | N/A | | | |
| CVE-2026-99029 | net: sparx5: free the matchall entry on destroy | N/A | | | |
| CVE-2026-99038 | memstick: rtsx_usb_ms: complete requests after eject instead of dropping them | N/A | | | |
| CVE-2026-99044 | ice: fix use-after-free in dynamic port cleanup | N/A | | | |
| CVE-2026-99045 | ibmveth: h_free logical LAN on open-fail after register | N/A | | | |
| CVE-2026-99047 | gve: fix XSK buffer leak when rings are stopped | N/A | | | |
| CVE-2026-99048 | gve: fix napi_disable deadlock when attempting to disable XSK pools | N/A | | | |
| CVE-2026-99055 | tcp: reject net_iov in zerocopy receive mapping hints | N/A | | | |
| CVE-2026-99060 | wifi: mt76: mt7603: initialize global station WCID | N/A | | | |
| CVE-2026-99062 | vsock/virtio: account only unread bytes in read_skb() | N/A | | | |
| CVE-2026-99065 | cgroup/cpuset: Handle cpu hotplug race in guarantee_active_cpus() | N/A | | | |
| CVE-2026-99068 | ALSA: ctxfi: Fix memory leakage when clearing DAO input mappers | N/A | | | |
| CVE-2026-99069 | Input: ati_remote2 - fix type confusion in device attribute handlers | N/A | | | |
| CVE-2026-99073 | ipv4: stop exception dump when nexthop group shrinks | N/A | | | |
| CVE-2026-99074 | ipv4: stop PMTU walk when nexthop group shrinks | N/A | | | |
| CVE-2026-99075 | rust_binder: reschedule node refcount update on thread exit | N/A | | | |
| CVE-2026-99089 | ASoC: samsung: i2s: enable op_clk in probe to balance runtime PM | N/A | | | |
| CVE-2026-99091 | Bluetooth: MGMT: Fix status of pending commands flushed on power off | N/A | | | |
| CVE-2026-99097 | tee: shm: reject zero-sized allocations in tee_dyn_shm_alloc_helper() | N/A | | | |
| CVE-2026-99098 | dm-integrity: fix buffer overflow in inline mode with large tag size | N/A | | | |
| CVE-2026-99175 | fsnotify: prevent mark additions during connector teardown | N/A | | | |