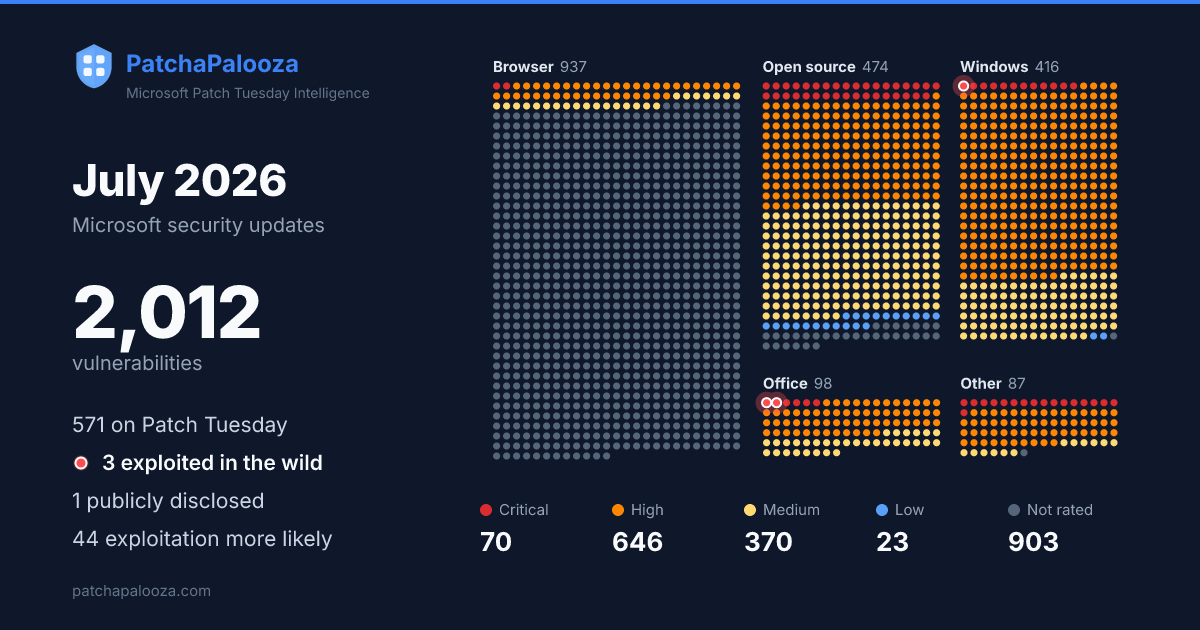
| CVE-2026-58644 | Microsoft SharePoint Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | Exploited |
| CVE-2026-56155 | Active Directory Federation Services Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | Exploited |
| CVE-2026-56164 | Microsoft SharePoint Server Elevation of Privilege Vulnerability | Medium | 5.3 | Elevation of Privilege | Exploited |
| CVE-2026-50518 | Windows DHCP Server Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-50522 | Microsoft SharePoint Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-55010 | Minecraft Bedrock Dedicated Server Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-55944 | Microsoft Dynamics NAV and Microsoft Dynamics 365 Business Central (On Premises) Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-56188 | Windows Server Network driver Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-55040 | Microsoft SharePoint Server Security Feature Bypass Vulnerability | Critical | 9.1 | Security Feature Bypass | |
| CVE-2026-49172 | Windows FTP Service Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-50447 | Windows Message Queuing Service (MSMQ) Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-54117 | Microsoft SQL Server Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-54118 | Microsoft SQL Server Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-54990 | Remote Desktop Client Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-56190 | Remote Desktop Protocol Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-42990 | SQL Server ODBC driver Elevation of Privilege Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-56159 | DHCP Server Service Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-55008 | Microsoft Exchange Server Spoofing Vulnerability | Critical | 9.6 | Spoofing | |
| CVE-2026-49798 | Windows Kernel Elevation of Privilege Vulnerability | Critical | 9.3 | Elevation of Privilege | |
| CVE-2026-49795 | Windows Kernel Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50370 | DHCP Server Service Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-50489 | Win32k Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-54128 | Windows DHCP Client Remote Code Execution Vulnerability | High | 8.4 | Remote Code Execution | |
| CVE-2026-54992 | Microsoft Message Queuing Queue Manager Remote Code Execution Vulnerability | High | 8.4 | Remote Code Execution | |
| CVE-2026-58596 | Microsoft Edge (Chromium-based) Elevation of Privilege Vulnerability | High | 8.3 | Edge - Chromium | |
| CVE-2026-49170 | Windows StateRepository API Server file Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50327 | Windows Media Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50329 | Microsoft DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50332 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50343 | Microsoft Install Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50351 | Windows Audio Compression Manager (ACM) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50387 | Windows GDI Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50423 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50433 | Windows Media Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50436 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50454 | Windows User Interface Core Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50476 | Windows Network Connections Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50509 | Wireless Wide Area Network Service (WwanSvc) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50655 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50667 | Windows Common Log File System Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50688 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-54114 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-54986 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-57091 | Windows File History Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58536 | Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58631 | Windows Admin Center (WAC) Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-58633 | Desktop Window Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58531 | Windows SMB Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-49805 | Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50297 | Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50325 | Win32k Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50390 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50375 | DirectX Graphics Kernel Elevation of Privilege Vulnerability | Medium | 6.3 | Elevation of Privilege | |
| CVE-2026-58638 | Windows Boot Loader Security Feature Bypass Vulnerability | Medium | 6 | Security Feature Bypass | |
| CVE-2026-50475 | Windows Kernel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50661 | Windows BitLocker Security Feature Bypass Vulnerability | Medium | 6.1 | Security Feature Bypass | Publicly disclosed |
| CVE-2026-66803 | Azure Cosmos DB Remote Code Execution Vulnerability | Critical | 10 | Remote Code Execution | |
| CVE-2026-57092 | Microsoft Windows VMSwitch Elevation of Privilege Vulnerability | Critical | 9.9 | Elevation of Privilege | |
| CVE-2026-56165 | Microsoft Account Remote Code Execution Vulnerability | Critical | 9.8 | Remote Code Execution | |
| CVE-2026-50380 | Windows GDI+ Remote Code Execution Vulnerability | Critical | 9.6 | Remote Code Execution | |
| CVE-2026-41109 | GitHub Copilot and Visual Studio Code Security Feature Bypass Vulnerability | High | 8.8 | Security Feature Bypass | |
| CVE-2026-47295 | Microsoft SQL Server Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-47300 | ASP.NET Core Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-47303 | ASP.NET Core Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-47632 | Azure Connected Machine Agent Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-48564 | DHCP Server Service Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-50342 | Windows MIDI Service Module Elevation of Privileges Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50369 | Windows Remote Desktop Services Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50382 | DirectX Graphics Kernel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-50413 | Windows Runtime Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50438 | Microsoft PC Manager Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50444 | Windows Server Update Service (WSUS) Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50477 | Windows Kernel Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50663 | Game: Age of Empires II: Definitive Edition Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-50666 | Windows Remote Access Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50670 | Windows Win32k Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50687 | Windows Win32k Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-54107 | Windows Win32k Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-54121 | Active Directory Certificate Services Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-54982 | Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-54999 | Windows TCP/IP Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-55002 | Microsoft SQL Server Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-55005 | Microsoft Exchange Server Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-56194 | Windows NFS Server Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-56196 | Windows Admin Center (WAC) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-56197 | Windows Admin Center (WAC) Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-56645 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Edge - Chromium | |
| CVE-2026-56647 | Windows Remote Access Service Infrastructure Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-57087 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-57090 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-57094 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-58277 | Microsoft SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-58534 | Windows Input Method Editor (IME) Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-58594 | Remote Desktop Client Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-58608 | Windows Print Spooler Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-62870 | Microsoft Excel Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-49184 | Windows NTFS Remote Code Execution Vulnerability | High | 8.4 | Remote Code Execution | |
| CVE-2026-50301 | Microsoft Office Remote Code Execution Vulnerability | High | 8.4 | Remote Code Execution | |
| CVE-2026-50520 | Visual Studio Code Remote Code Execution Vulnerability | High | 8.4 | Remote Code Execution | |
| CVE-2026-54122 | Windows GDI+ Remote Code Execution Vulnerability | High | 8.4 | Remote Code Execution | |
| CVE-2026-55045 | Microsoft Office Remote Code Execution Vulnerability | High | 8.4 | Remote Code Execution | |
| CVE-2026-56181 | Windows Network Address Translation (NAT) Spoofing Vulnerability | High | 8.3 | Spoofing | |
| CVE-2026-50338 | Azure Spring Apps Elevation of Privilege Vulnerability | High | 8.2 | Elevation of Privilege | |
| CVE-2026-50429 | Windows Kernel Information Disclosure Vulnerability | High | 8.2 | Information Disclosure | |
| CVE-2026-50528 | .NET Security Feature Bypass Vulnerability | High | 8.2 | Security Feature Bypass | |
| CVE-2026-50680 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 8.2 | Elevation of Privilege | |
| CVE-2026-47304 | .NET Security Feature Bypass Vulnerability | High | 8.1 | Security Feature Bypass | |
| CVE-2026-50439 | Microsoft Message Queuing Queue Manager Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-50487 | Windows DNS Client Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-50686 | Windows OLE Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-56169 | Windows Admin Center Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-58595 | Microsoft Bing App for IOS Spoofing Vulnerability | High | 8.1 | Spoofing | |
| CVE-2026-58617 | M365 Copilot for iOS Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-42975 | Windows Bluetooth Port Driver Remote Code Execution | High | 8 | Remote Code Execution | |
| CVE-2026-49169 | Windows DNS Server Remote Code Execution Vulnerability | High | 8 | Remote Code Execution | |
| CVE-2026-50365 | Remote Access Management service/API (RPC server) Elevation of Privilege Vulnerability | High | 8 | Elevation of Privilege | |
| CVE-2026-50502 | Windows Event Logging Service Remote Code Execution Vulnerability | High | 8 | Remote Code Execution | |
| CVE-2026-42982 | Windows Secure Kernel Mode Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-44800 | Windows Push Notifications Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-47290 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-47642 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-48581 | Surface Broker SDMA Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-49166 | Windows Print Configuration Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-49173 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-49175 | Windows DNS Client Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-49176 | Windows WalletService Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-49783 | Secure Boot Security Feature Bypass Vulnerability | High | 7.8 | Security Feature Bypass | |
| CVE-2026-49793 | Windows Resilient File System (ReFS) Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-49796 | Windows GDI+ Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-49797 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-49800 | Windows Web Proxy Auto-Discovery Protocol (WPAD) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-49808 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50293 | Windows Internal Task Bar Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50305 | Microsoft Brokering File System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50306 | Windows TCP/IP Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50309 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50311 | Windows Server Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50313 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50314 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50317 | Windows Operating Systems Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50331 | Windows Application Model Core API Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50333 | Windows Spaceport.sys Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50335 | Windows Operating Systems Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50336 | Windows Media Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50337 | Windows Notification Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50344 | Windows OLE Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50353 | DirectX Graphics Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50362 | Windows Resilient File System (ReFS) Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50363 | Windows Push Notifications Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50367 | Windows Sensor Data Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50373 | Windows Search Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50378 | Windows Key Guard Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50386 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50388 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50391 | Windows Group Policy Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50399 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50405 | Windows Filtering Platform Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50407 | Windows Resilient File System (ReFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50412 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50417 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50422 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50425 | Windows Internal System User Profile Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50435 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50441 | Windows Resilient File System (ReFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50448 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50450 | Windows Network Connections Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50458 | Microsoft Brokering File System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50461 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50462 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50467 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50471 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50478 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50479 | Windows USB Hub Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50480 | Windows Web Proxy Auto-Discovery Protocol (WPAD) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50484 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50488 | Clipboard User Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50493 | DirectX Graphics Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50494 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50498 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50499 | Windows Print Spooler Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50646 | .NET Framework Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50649 | .NET Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50650 | .NET Framework Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50665 | Microsoft Office Information Disclosure Vulnerability | High | 7.8 | Information Disclosure | |
| CVE-2026-50673 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50675 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50679 | Windows Search Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50689 | Windows Clipboard Server Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-54124 | Windows Terminal Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-54125 | Windows Runtime Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-54131 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-54987 | Windows Overlay Filter Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-54991 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-54993 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55001 | Active Directory Domain Services Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-55004 | Windows Print Configuration Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-55006 | Microsoft Exchange Server Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-55011 | Microsoft Defender Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55012 | Microsoft Defender Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55014 | Windows Remote Help Defense Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-55017 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55018 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55022 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55024 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55029 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55031 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55032 | Microsoft Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55033 | Microsoft Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55036 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55037 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55039 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55041 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55043 | Microsoft PowerPoint Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55044 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55048 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55049 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55053 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55055 | Microsoft Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55056 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55058 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55120 | Microsoft PowerPoint Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55123 | Microsoft PowerPoint Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55125 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55127 | Microsoft Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55129 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55131 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55132 | Microsoft Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55133 | Microsoft OneNote Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55137 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55140 | Microsoft Office Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55141 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55899 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55947 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55949 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-56156 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-56175 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-56176 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-56189 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-56643 | DirectX Graphics Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-56644 | DirectX Graphics Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-56650 | Windows Network File System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-57088 | Extensible Storage Engine (ESENT) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-57096 | Windows Routing and Remote Access Service (RRAS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-57107 | Windows Admin Center Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-57968 | Windows Subsystem for Linux (WSL2) Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58527 | Windows Runtime Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58532 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58537 | Microsoft NAT Helper Components (ipnathlp.dll) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58538 | Windows Bluetooth Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58540 | Windows Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58541 | Microsoft DWM Core Library Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58601 | Virtual Hard Disk (VHD) Miniport Driver Elevation of Privilege Vulernability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58613 | Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58618 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-58628 | Windows Wireless Network Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58632 | Windows Win32 Kernel Subsystem Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58634 | Desktop Window Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58635 | Windows Narrator Braille Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58636 | Microsoft PC Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-40378 | Windows Local Security Authority Subsystem Service (LSASS) Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-45646 | OData for ASP.NET and ASP.NET Core Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-47296 | Microsoft SQL Server Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-47302 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-49171 | Windows Speech Runtime Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-49181 | Windows DHCP Client Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-49787 | HTTP.sys Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-49788 | HTTP/2 Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50328 | Windows Server Update Service (WSUS) Tampering Vulnerability | High | 7.5 | Tampering | |
| CVE-2026-50355 | Windows Active Directory Federation Services Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50411 | Windows Active Directory Federation Services Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50424 | Windows Domain Controller Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50463 | Windows Kernel Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-50470 | Windows Network Policy Server SNMP Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-50496 | Windows Network Policy Server SNMP Information Disclosure Vulnerability | High | 7.5 | Information Disclosure | |
| CVE-2026-50505 | Windows Message Queuing Service (MSMQ) Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-50506 | OData for ASP.NET and ASP.NET Core Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50524 | .NET Framework Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50525 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50527 | .NET Framework Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50647 | Active Directory Federation Server Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50648 | .NET Framework Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50651 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50652 | Azure Active Directory Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50653 | Azure Active Directory Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-56170 | ASP.NET Core Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-57108 | .NET Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-59117 | Windows Terminal Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-54127 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 7.4 | Elevation of Privilege | |
| CVE-2026-49789 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.3 | Elevation of Privilege | |
| CVE-2026-49790 | Windows Universal Disk Format File System Driver (UDFS) Elevation of Privilege Vulnerability | High | 7.3 | Elevation of Privilege | |
| CVE-2026-50364 | Windows Backup Service Elevation of Privilege Vulnerability | High | 7.3 | Elevation of Privilege | |
| CVE-2026-50482 | Windows NTFS Remote Code Execution Vulnerability | High | 7.3 | Remote Code Execution | |
| CVE-2026-55034 | Microsoft SharePoint Server Spoofing Vulnerability | High | 7.3 | Spoofing | |
| CVE-2026-55126 | Microsoft SharePoint Server Spoofing Vulnerability | High | 7.3 | Spoofing | |
| CVE-2026-58640 | Windows NTFS Remote Code Execution Vulnerability | High | 7.3 | Remote Code Execution | |
| CVE-2026-49165 | Microsoft Windows App Store Information Disclosure Vulnerability | High | 7.1 | Information Disclosure | |
| CVE-2026-49791 | Windows Routing and Remote Access Service (RRAS) Elevation of Privilege Vulnerability | High | 7.1 | Elevation of Privilege | |
| CVE-2026-50354 | Windows Kernel Elevation of Privilege Vulnerability | High | 7.1 | Elevation of Privilege | |
| CVE-2026-50428 | Windows Container Isolation FS Filter Driver (unionfs.sys) Information Disclosure Vulnerability | High | 7.1 | Information Disclosure | |
| CVE-2026-50451 | Windows Routing and Remote Access Service (RRAS) Elevation of Privilege Vulnerability | High | 7.1 | Elevation of Privilege | |
| CVE-2026-50465 | Windows DNS Client Tampering Vulnerability | High | 7.1 | Tampering | |
| CVE-2026-55122 | Microsoft Excel Information Disclosure Vulnerability | High | 7.1 | Information Disclosure | |
| CVE-2026-56171 | Windows Remote Desktop Protocol (RDP) Information Disclosure Vulnerability | High | 7.1 | Information Disclosure | |
| CVE-2026-56193 | Microsoft Office Information Disclosure Vulnerability | High | 7.1 | Information Disclosure | |
| CVE-2026-57101 | Visual Studio Code Security Feature Bypass Vulnerability | High | 7.1 | Security Feature Bypass | |
| CVE-2026-58529 | Windows Active Directory Federation Services (ADFS) Information Disclosure Vulnerability | High | 7.1 | Information Disclosure | |
| CVE-2026-48571 | Windows App Package Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-48572 | Windows App Package Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-49162 | Microsoft Brokering File System Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-49183 | Windows Clipboard Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-49784 | Microsoft Windows App Store Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-49802 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-49803 | Windows AppX Deployment Extensions Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-49806 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50296 | DirectX Graphics Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50358 | Windows Media Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50359 | Microsoft XML Core Services Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50384 | Windows Clip Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50392 | Windows Secure Kernel Mode Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50397 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50406 | Windows Backup Engine Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50410 | Windows Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50449 | Windows Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50459 | Windows Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50490 | Windows Installer Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50491 | Code Integrity DLL (ci.dll) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50503 | Windows Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50526 | .NET Tampering Vulnerability | High | 7 | Tampering | |
| CVE-2026-50658 | Microsoft Defender for Endpoint for Mac Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50672 | Windows NTFS Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50674 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-54111 | Universal Print Management Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-54129 | Windows Hyper-V Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-54989 | Quality Windows Audio/Video Experience (QWAVE) Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-54996 | Windows USB Print Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-56183 | Windows MIDI Service Module Elevation of Privileges Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-56187 | Windows MIDI Service Module Elevation of Privileges Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-57093 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-58526 | Windows Storage Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-58544 | Windows Management Services Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-58598 | Windows Backup Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-58619 | Windows Sensor Data Service Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-49168 | Storage Spaces Direct Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-50299 | Windows Storage Spaces Direct Remote Code Execution Vulnerability | Medium | 6.8 | Remote Code Execution | |
| CVE-2026-54132 | Windows Kernel Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-58528 | Windows USB Audio Class Driver Information Disclosure Vulnerability | Medium | 6.8 | Information Disclosure | |
| CVE-2026-49804 | Windows USB Video Driver Elevation of Privilege Vulnerability | Medium | 6.6 | Elevation of Privilege | |
| CVE-2026-50678 | Microsoft Excel Information Disclosure Vulnerability | Medium | 6.6 | Information Disclosure | |
| CVE-2026-34348 | Windows Event Logging Service Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-47282 | GitHub Copilot and Visual Studio Code Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-49799 | Windows Local Security Authority Subsystem Service (LSASS) Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-50376 | Windows Remote Desktop Client Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-50445 | Windows Remote Desktop Protocol (RDP) Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-50468 | Microsoft SQL Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-50504 | Windows Remote Desktop Client Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-50659 | .NET Spoofing Vulnerability | Medium | 6.5 | Spoofing | |
| CVE-2026-54108 | Microsoft SharePoint Server Spoofing Vulnerability | Medium | 6.5 | Spoofing | |
| CVE-2026-54116 | Microsoft SQL Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-55051 | Microsoft SharePoint Server Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-55054 | Microsoft Excel Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-56168 | Windows SMB Server Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-56185 | Windows Admin Center Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-57976 | Windows Active Directory Domain Services Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-57979 | Windows Remote Desktop Protocol (RDP) Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-57982 | Windows Remote Desktop Protocol (RDP) Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-58279 | Azure CycleCloud Elevation of Privilege Vulnerability | Medium | 6.5 | Elevation of Privilege | |
| CVE-2026-58533 | Windows Remote Desktop Client Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-58535 | Windows Remote Desktop Client Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-58546 | Windows Remote Desktop Client Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-55000 | Windows USB Print Driver Elevation of Privilege Vulnerability | Medium | 6.4 | Elevation of Privilege | |
| CVE-2026-57097 | Microsoft XML Security Feature Bypass Vulnerability | Medium | 6.4 | Security Feature Bypass | |
| CVE-2026-50374 | Windows Cloud Files Mini Filter Driver Elevation of Privilege Vulnerability | Medium | 6.3 | Elevation of Privilege | |
| CVE-2026-57973 | Windows Subsystem for Linux (WSL2) Kernel Tampering Vulnerability | Medium | 6.3 | Tampering | |
| CVE-2026-58543 | Universal Print Management Service Elevation of Privilege Vulnerability | Medium | 6.3 | Elevation of Privilege | |
| CVE-2026-49807 | Windows DirectX Information Disclosure Vulnerability | Medium | 6.2 | Information Disclosure | |
| CVE-2026-50294 | Windows Kernel Information Disclosure Vulnerability | Medium | 6.2 | Information Disclosure | |
| CVE-2026-50420 | HTTP.sys Information Disclosure Vulnerability | Medium | 6.2 | Information Disclosure | |
| CVE-2026-55026 | Microsoft Office Information Disclosure Vulnerability | Medium | 6.2 | Information Disclosure | |
| CVE-2026-50383 | Windows Print Spooler Information Disclosure Vulnerability | Medium | 6.1 | Information Disclosure | |
| CVE-2026-50453 | Windows USB Audio Class Driver Information Disclosure Vulnerability | Medium | 6.1 | Information Disclosure | |
| CVE-2026-50495 | DNS Client Tampering Vulnerability | Medium | 6.1 | Tampering | |
| CVE-2026-50324 | Windows Active Directory Federation Services Denial of Service Vulnerability | Medium | 5.9 | Denial of Service | |
| CVE-2026-34346 | Windows Ancillary Function Driver for WinSock Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-40422 | Windows File Explorer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-45496 | Visual Studio Code Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-48580 | Microsoft Excel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-49177 | Windows TCP/IP Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-49180 | Universal Plug and Play (upnp.dll) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-49801 | Windows SMB Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50295 | Windows Zero Trust DNS Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-50300 | Windows DWM Core Library Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50303 | Windows Key Guard Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-50316 | Windows Kernel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50341 | Windows NTFS Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50377 | Windows Kernel Elevation of Privilege Vulnerability | Medium | 5.5 | Elevation of Privilege | |
| CVE-2026-50381 | Composite Image File System driver (cimfs.sys) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50401 | Windows Cloud Files Mini Filter Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50408 | Microsoft Excel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50409 | Windows Overlay Filter Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50437 | Windows DWM Core Library Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50483 | Windows Graphics Component Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55027 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55028 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55035 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55046 | Microsoft Excel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55047 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55057 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55124 | Microsoft Word Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55138 | Microsoft Excel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55139 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55142 | Microsoft Word Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-56178 | Microsoft Defender for Endpoint for Mac Elevation of Privilege Vulnerability | Medium | 5.5 | Elevation of Privilege | |
| CVE-2026-56184 | Win32k Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-56192 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-56195 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-57084 | Windows File Explorer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-58547 | Windows Universal Plug and Play (UPnP) Device Host Elevation of Privilege Vulnerability | Medium | 5.5 | Elevation of Privilege | |
| CVE-2026-56157 | Microsoft SharePoint Server Spoofing Vulnerability | Medium | 5.4 | Spoofing | |
| CVE-2026-62828 | Microsoft Edge for Android (Chromium-based) Tampering Vulnerability | Medium | 5.4 | Tampering | |
| CVE-2026-44806 | Windows Secure Channel Denial of Service Vulnerability | Medium | 5.3 | Denial of Service | |
| CVE-2026-50415 | Windows Media Information Disclosure Vulnerability | Medium | 5.3 | Information Disclosure | |
| CVE-2026-50432 | Window Virtual Filtering Platform (VFP) Denial of Service Vulnerability | Medium | 5.3 | Denial of Service | |
| CVE-2026-49167 | Windows Kernel Elevation of Privilege Vulnerability | Medium | 4.7 | Elevation of Privilege | |
| CVE-2026-50310 | Windows Human Interface Device Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-50312 | Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability | Medium | 4.7 | Elevation of Privilege | |
| CVE-2026-50657 | Microsoft Defender for Endpoint for Mac Information Disclosure Vulnerability | Medium | 4.7 | Information Disclosure | |
| CVE-2026-49794 | Windows USB Audio Class Driver Information Disclosure Vulnerability | Medium | 4.6 | Information Disclosure | |
| CVE-2026-55016 | Microsoft SharePoint Server Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-55135 | Microsoft SharePoint Server Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-62826 | Microsoft SharePoint Server Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-50485 | Windows Hyper-V Denial of Service Vulnerability | Medium | 4.5 | Denial of Service | |
| CVE-2026-50416 | Win32k Information Disclosure Vulnerability | Low | 3.3 | Information Disclosure | |
| CVE-2026-48561 | Microsoft Edge Copilot Remote Code Execution Vulnerability | N/A | | Remote Code Execution | |
| CVE-2026-58289 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | Critical | 9 | Edge - Chromium | |
| CVE-2026-49178 | Windows Active Directory Domain Services Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-50360 | Windows SMB Server Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50385 | Windows Runtime Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50398 | Windows Media Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50474 | Remote Desktop Client Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-55052 | Microsoft SharePoint Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-56642 | Microsoft Fabric Data Warehouse Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-57102 | Visual Studio Code Security Feature Bypass Vulnerability | High | 8.8 | Security Feature Bypass | |
| CVE-2026-57974 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Edge - Chromium | |
| CVE-2026-57981 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.8 | Edge - Chromium | |
| CVE-2026-58626 | Windows Remote Desktop Services Remote Code Execution Vulnerability | High | 8.8 | Remote Code Execution | |
| CVE-2026-57983 | Microsoft Edge (Chromium-based) Security Feature Bypass Vulnerability | High | 8.7 | Edge - Chromium | |
| CVE-2026-50340 | Windows Runtime Elevation of Privilege Vulnerability | High | 8.5 | Elevation of Privilege | |
| CVE-2026-58281 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.3 | Edge - Chromium | |
| CVE-2026-58284 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.3 | Edge - Chromium | |
| CVE-2026-58285 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.3 | Edge - Chromium | |
| CVE-2026-58287 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.3 | Edge - Chromium | |
| CVE-2026-58288 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.3 | Edge - Chromium | |
| CVE-2026-58295 | Microsoft Edge (Chromium-based) Security Feature Bypass Vulnerability | High | 8.3 | Edge - Chromium | |
| CVE-2026-58525 | Microsoft Edge (Chromium-based) Security Feature Bypass Vulnerability | High | 8.2 | Edge - Chromium | |
| CVE-2026-42900 | Microsoft Windows App Store Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-49164 | Windows Active Directory Domain Services Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-50460 | Windows Runtime Elevation of Privilege Vulnerability | High | 8.1 | Elevation of Privilege | |
| CVE-2026-50694 | Windows Secure Socket Tunneling Protocol (SSTP) Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-54995 | Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability | High | 8.1 | Remote Code Execution | |
| CVE-2026-56186 | Windows Secure Channel Information Disclosure Vulnerability | High | 8.1 | Information Disclosure | |
| CVE-2026-58282 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | High | 8.1 | Edge - Chromium | |
| CVE-2026-58283 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | High | 8.1 | Edge - Chromium | |
| CVE-2026-58286 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | High | 8.1 | Edge - Chromium | |
| CVE-2026-58293 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 8.1 | Edge - Chromium | |
| CVE-2026-66318 | Microsoft Edge (Chromium-based) Information Disclosure Vulnerability | High | 8.1 | Edge - Chromium | |
| CVE-2026-40400 | Windows PowerShell Remote Code Execution Vulnerability | High | 8 | Remote Code Execution | |
| CVE-2026-50683 | Windows DHCP Client Elevation of Privilege Vulnerability | High | 8 | Elevation of Privilege | |
| CVE-2026-58647 | Microsoft PowerBI Report Server Spoofing Vulnerability | High | 8 | Spoofing | |
| CVE-2026-47305 | Visual Studio Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-49792 | Windows Resilient File System (ReFS) Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50308 | Windows NTFS Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50315 | Windows Image Acquisition Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50318 | Windows Resilient File System (ReFS) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50321 | Windows USB Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50326 | Windows Unified Consent System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50346 | Netlogon RPC Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50347 | Windows Data.dll Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50357 | Windows Resilient File System (ReFS) Elevation of Privilege Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50361 | Microsoft Brokering File System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50400 | Windows App Package Installer Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50402 | NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50421 | Windows Connected User Experiences and Telemetry Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50427 | Content Delivery Manager Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50440 | Windows Audio Service Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50457 | Windows Runtime Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50466 | Microsoft Brokering File System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50469 | Windows Projected File System Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50501 | Windows Resilient File System (ReFS) Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-50676 | Windows Media Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50677 | Windows Media Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50697 | Windows Common Log File System Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-54109 | Windows Resilient File System (ReFS) Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-54112 | Windows Win32k Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-54115 | Windows Message Queuing (MSMQ) Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-55009 | Microsoft Exchange Server Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-55025 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55038 | Microsoft Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55128 | Microsoft Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55130 | Microsoft Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55134 | Microsoft Word Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55136 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-55948 | Microsoft Excel Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-56182 | Windows NTFS Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58530 | Windows Resilient File System (ReFS) Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-58542 | Windows Media Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-58602 | Windows Kernel-Mode Driver Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-58609 | Windows Graphics Component Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-58610 | Microsoft Windows Media Foundation Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-66310 | Microsoft Edge for Android Information Disclosure Vulnerability | High | 7.7 | Information Disclosure | |
| CVE-2026-57985 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.6 | Edge - Chromium | |
| CVE-2026-50304 | Windows Active Directory Federation Services Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50330 | Windows Remote Desktop Client Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-50368 | Windows Active Directory Federation Services Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50379 | Windows Media Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-50414 | Windows Media Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-50500 | Windows Netlogon Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-50685 | Windows DHCP Server Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-50695 | Windows Active Directory Federation Services Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-50696 | Internet Key Exchange (IKE) Protocol Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-54119 | Windows Active Directory Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-54983 | Windows Active Directory Federation Services Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-56648 | Windows NFS Server Elevation of Privilege Vulnerability | High | 7.5 | Elevation of Privilege | |
| CVE-2026-57089 | Windows SMB Server Network Transport Driver (srvnet.sys) Remote Code Execution Vulnerability | High | 7.5 | Remote Code Execution | |
| CVE-2026-57975 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-57984 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-57986 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-57992 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-58276 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-58290 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-58292 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-58294 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-58299 | Microsoft Edge for Android Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-58627 | Windows DHCP Server Denial of Service Vulnerability | High | 7.5 | Denial of Service | |
| CVE-2026-66315 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.5 | Edge - Chromium | |
| CVE-2026-57989 | Microsoft Edge (Chromium-based) Information Disclosure Vulnerability | High | 7.4 | Edge - Chromium | |
| CVE-2026-57990 | Microsoft Edge (Chromium-based) Information Disclosure Vulnerability | High | 7.4 | Edge - Chromium | |
| CVE-2026-57991 | Microsoft Edge (Chromium-based) Information Disclosure Vulnerability | High | 7.4 | Edge - Chromium | |
| CVE-2026-57993 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | High | 7.4 | Edge - Chromium | |
| CVE-2026-65802 | Microsoft Edge for Android Information Disclosure Vulnerability | High | 7.4 | Edge - Chromium | |
| CVE-2026-66321 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.4 | Edge - Chromium | |
| CVE-2026-55021 | Microsoft SharePoint Server Spoofing Vulnerability | High | 7.3 | Spoofing | |
| CVE-2026-58298 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | High | 7.2 | Edge - Chromium | |
| CVE-2026-50682 | Active Directory Denial of Service Vulnerability | High | 7.1 | Denial of Service | |
| CVE-2026-55144 | Windows Cryptography API: Next Generation (CNG) Tampering Vulnerability | High | 7.1 | Tampering | |
| CVE-2026-57977 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | High | 7.1 | Edge - Chromium | |
| CVE-2026-57988 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | High | 7.1 | Edge - Chromium | |
| CVE-2026-58296 | Microsoft Edge for Android Information Disclosure Vulnerability | High | 7.1 | Edge - Chromium | |
| CVE-2026-58297 | Microsoft Edge for Android Information Disclosure Vulnerability | High | 7.1 | Edge - Chromium | |
| CVE-2026-66322 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | High | 7.1 | Edge - Chromium | |
| CVE-2026-50307 | Windows TCP/IP Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50322 | Windows Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50323 | Windows Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50345 | Windows Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50348 | Windows Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50356 | Microsoft Windows App Store Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50371 | Windows LUA File Virtualization Filter Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50372 | Windows Redirected Drive Buffering System Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50393 | Windows Kernel-Mode Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50396 | Windows Kernel-Mode Driver Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50403 | Windows Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50404 | Windows Media Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50452 | Windows Runtime Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50669 | Windows Telephony Server Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-56173 | Windows WebView Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-58629 | DirectX Graphics Kernel Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-58637 | Windows Client-Side Caching Elevation of Privilege Vulnerability | High | 7 | Elevation of Privilege | |
| CVE-2026-50298 | Windows Spaceport.sys Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-50426 | Windows DNS Server Remote Code Execution Vulnerability | Medium | 6.8 | Remote Code Execution | |
| CVE-2026-50492 | Windows Resilient File System (ReFS) Remote Code Execution Vulnerability | Medium | 6.8 | Remote Code Execution | |
| CVE-2026-50668 | Windows Resilient File System (ReFS) Elevation of Privilege Vulnerability | Medium | 6.8 | Elevation of Privilege | |
| CVE-2026-58522 | Microsoft Edge for Android Information Disclosure Vulnerability | Medium | 6.8 | Edge - Chromium | |
| CVE-2026-66313 | Microsoft Edge (Chromium-based) Tampering Vulnerability | Medium | 6.8 | Edge - Chromium | |
| CVE-2026-45489 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 6.5 | Edge - Chromium | |
| CVE-2026-50366 | Windows Active Directory Domain Services Denial of Service Vulnerability | Medium | 6.5 | Denial of Service | |
| CVE-2026-50497 | Windows Remote Desktop Protocol (RDP) Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-54126 | Windows Remote Desktop Protocol (RDP) Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-55003 | Windows Remote Desktop Protocol (RDP) Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-56646 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 6.5 | Edge - Chromium | |
| CVE-2026-57987 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 6.5 | Edge - Chromium | |
| CVE-2026-58523 | Microsoft Edge for Android Security Feature Bypass Vulnerability | Medium | 6.5 | Edge - Chromium | |
| CVE-2026-58539 | Windows Remote Desktop Client Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-66312 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | Medium | 6.5 | Edge - Chromium | |
| CVE-2026-66314 | Microsoft Edge (Chromium-based) Information Disclosure Vulnerability | Medium | 6.5 | Edge - Chromium | |
| CVE-2026-66326 | Microsoft Edge (Chromium-based) Remote Code Execution Vulnerability | Medium | 6.5 | Edge - Chromium | |
| CVE-2026-57095 | Win32k Elevation of Privilege Vulnerability | Medium | 6.2 | Elevation of Privilege | |
| CVE-2026-58300 | Microsoft Edge for Android Information Disclosure Vulnerability | Medium | 6.2 | Edge - Chromium | |
| CVE-2026-66311 | Microsoft Edge (Chromium-based) Tampering Vulnerability | Medium | 6.2 | Edge - Chromium | |
| CVE-2026-49174 | DNS Client Tampering Vulnerability | Medium | 6.1 | Tampering | |
| CVE-2026-54988 | Microsoft Excel Information Disclosure Vulnerability | Medium | 6.1 | Information Disclosure | |
| CVE-2026-55898 | Microsoft Excel Information Disclosure Vulnerability | Medium | 6.1 | Information Disclosure | |
| CVE-2026-58291 | Microsoft Edge (Chromium-based) Information Disclosure Vulnerability | Medium | 6.1 | Edge - Chromium | |
| CVE-2026-65804 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 6.1 | Edge - Chromium | |
| CVE-2026-66325 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 6.1 | Edge - Chromium | |
| CVE-2026-56649 | Windows Network File System Remote Code Execution Vulnerability | Medium | 5.9 | Remote Code Execution | |
| CVE-2026-33842 | Windows File Explorer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-34328 | Windows Audio Service Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-34349 | Windows Media Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-41087 | Windows File Explorer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50334 | Windows Push Notification Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50339 | Windows Push Notification Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50350 | Windows Trusted Runtime Interface Driver Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50352 | Windows Cryptographic Services Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50389 | Windows File Explorer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50394 | Windows Media Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50430 | Windows Push Notification Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50431 | Windows Quality of Service (QoS) Packet Scheduler Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50434 | Windows Push Notification Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50442 | Windows File Explorer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50455 | Universal Plug and Play (upnp.dll) Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50456 | Windows File Explorer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50473 | Windows File Explorer Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50681 | Windows Secure Channel Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-50690 | Windows SMB Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-54997 | Windows SMB Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55023 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55042 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-55121 | Microsoft Office Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-57083 | Windows Media Photo Codec Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-57085 | Windows Print Spooler Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-58545 | Windows Kernel Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-58614 | Windows Kernel Security Feature Bypass Vulnerability | Medium | 5.5 | Security Feature Bypass | |
| CVE-2026-57978 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 5.4 | Edge - Chromium | |
| CVE-2026-57980 | Microsoft Edge (Chromium-based) Tampering Vulnerability | Medium | 5.4 | Edge - Chromium | |
| CVE-2026-58278 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 5.4 | Edge - Chromium | |
| CVE-2026-58524 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 5.4 | Edge - Chromium | |
| CVE-2026-66316 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 5.4 | Edge - Chromium | |
| CVE-2026-66317 | Microsoft Edge (Chromium-based) Tampering Vulnerability | Medium | 5.4 | Edge - Chromium | |
| CVE-2026-50418 | Windows System Secure Feature Bypass Vulnerability | Medium | 5.1 | Security Feature Bypass | |
| CVE-2026-55019 | Microsoft SharePoint Server Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-55020 | Microsoft SharePoint Server Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-50302 | Windows Cryptographic Services Security Feature Bypass Vulnerability | Medium | 4.2 | Security Feature Bypass | |
| CVE-2026-50419 | Windows Kernel Information Disclosure Vulnerability | Low | 3.3 | Information Disclosure | |
| CVE-2026-56163 | Microsoft Azure Kubernetes Service Elevation of Privilege Vulnerability | Critical | 10 | Elevation of Privilege | |
| CVE-2026-56191 | Microsoft Exchange Online Tampering Vulnerability | Critical | 10 | Tampering | |
| CVE-2026-57106 | Data Quality Elevation of Privilege Vulnerability | Critical | 10 | Elevation of Privilege | |
| CVE-2026-58275 | Azure DNS Elevation of Privilege Vulnerability | Critical | 10 | Elevation of Privilege | |
| CVE-2026-58630 | Azure App Service on Azure Stack Hub Elevation of Privilege Vulnerability | Critical | 10 | Elevation of Privilege | |
| CVE-2026-62825 | Azure Key Vault Elevation of Privilege Vulnerability | Critical | 10 | Elevation of Privilege | |
| CVE-2026-44210 | Kata Containers have VM Escape via virtiofsd Argument Injection through Default-Enabled Pod Annotations | Critical | 9.9 | | |
| CVE-2026-45499 | Azure OpenAI Elevation of Privilege Vulnerability | Critical | 9.9 | Elevation of Privilege | |
| CVE-2026-50517 | Microsoft M365 Copilot Remote Code Execution Vulnerability | Critical | 9.9 | Remote Code Execution | |
| CVE-2026-54120 | Microsoft Surface Remote Code Execution Vulnerability | Critical | 9.9 | Remote Code Execution | |
| CVE-2026-57100 | Microsoft Entra Provisioning Service Elevation of Privilege Vulnerability | Critical | 9.9 | Elevation of Privilege | |
| CVE-2026-15043 | DBI::SQL::Nano versions from 1.42 before 1.651 for Perl have inverted <= and >= SQL operators on text | Critical | 9.8 | | |
| CVE-2026-17543 | SQL injection in ext-pgsql via E'...' backslash breakout | Critical | 9.8 | | |
| CVE-2026-38968 | ntopng through 6.6 is vulnerable to Predictable Session Identifier which can lead to Session Hijacking. HTTP session identifiers in src/HTTPserver.cpp use weak time-seeded pseudo-randomness during session creation. As a result, fresh authenticated logins can receive deterministic or colliding session cookies under attacker-controlled timing. | Critical | 9.8 | | |
| CVE-2026-53374 | drm/amdgpu: zero-initialize GART table on allocation | Critical | 9.8 | | |
| CVE-2026-53376 | drm/amdkfd: Add upper bound check for num_of_nodes | Critical | 9.8 | | |
| CVE-2026-53384 | serial: 8250_dw: unregister 8250 port if clk_notifier_register() fails | Critical | 9.8 | | |
| CVE-2026-53403 | fbdev: Fix fb_new_modelist to prevent null-ptr-deref in fb_videomode_to_var | Critical | 9.8 | | |
| CVE-2026-55971 | Apache Thrift: C++ ZLIB heap buffer overflow (write) in THeaderTransport::untransform() | Critical | 9.8 | | |
| CVE-2026-57433 | Storable versions before 3.41 for Perl have a signed integer overflow when deserializing a crafted SX_HOOK record | Critical | 9.8 | | |
| CVE-2026-63800 | pNFS: Fix use-after-free in pnfs_update_layout() | Critical | 9.8 | | |
| CVE-2026-63824 | KEYS: fix overflow in keyctl_pkey_params_get_2() | Critical | 9.8 | | |
| CVE-2026-63827 | apparmor: fix use-after-free in rawdata dedup loop | Critical | 9.8 | | |
| CVE-2026-63828 | apparmor: mediate the implicit connect of TCP fast open sendmsg | Critical | 9.8 | | |
| CVE-2026-63833 | ntfs3: reject direct userspace writes to reserved $LX* xattrs | Critical | 9.8 | | |
| CVE-2026-63881 | drm/amdkfd: fix a vulnerability of integer overflow in kfd debugger | Critical | 9.8 | | |
| CVE-2026-63882 | drm/amdkfd: fix NULL pointer bug in svm_range_set_attr | Critical | 9.8 | | |
| CVE-2026-63959 | usb: typec: tcpm/tcpci_maxim: validate header NDO against RX_BYTE_CNT | Critical | 9.8 | | |
| CVE-2026-63974 | Bluetooth: hci_sync: Set HCI_CMD_DRAIN_WORKQUEUE during device close | Critical | 9.8 | | |
| CVE-2026-63979 | net/handshake: hand off the pinned file reference to accept_doit | Critical | 9.8 | | |
| CVE-2026-63983 | net/sched: fix packet loop on netem when duplicate is on | Critical | 9.8 | | |
| CVE-2026-63999 | ethtool: rss: fix indir_table and hkey leak on get_rxfh failure | Critical | 9.8 | | |
| CVE-2026-64017 | blk-mq: pop cached request if it is usable | Critical | 9.8 | | |
| CVE-2026-64070 | powerpc/hv-gpci: fix preempt count leak in sysfs show paths | Critical | 9.8 | | |
| CVE-2026-64076 | netfilter: bridge: eb_tables: close module init race | Critical | 9.8 | | |
| CVE-2026-64078 | netfilter: x_tables: add and use xtables_unregister_table_exit | Critical | 9.8 | | |
| CVE-2026-64079 | netfilter: x_tables: allocate hook ops while under mutex | Critical | 9.8 | | |
| CVE-2026-64138 | ksmbd: validate SID in parent security descriptor during ACL inheritance | Critical | 9.8 | | |
| CVE-2026-41106 | Microsoft 365 Copilot Elevation of Privilege Vulnerability | Critical | 9.3 | Elevation of Privilege | |
| CVE-2026-62835 | Azure Portal Information Disclosure Vulnerability | Critical | 9.3 | Information Disclosure | |
| CVE-2026-11564 | Native CA trust persist | Critical | 9.1 | | |
| CVE-2026-14740 | DBI versions before 1.650 for Perl read one byte out-of-bounds in preparse when deleting an initial SQL comment | Critical | 9.1 | | |
| CVE-2026-48144 | Apache Thrift: c_glib TLS Client Missing Hostname Verification | Critical | 9.1 | | |
| CVE-2026-57075 | YAML::Syck versions before 1.47 for Perl allow an out-of-bounds read via a signed-char lookup-table index in syck_base64dec | Critical | 9.1 | | |
| CVE-2026-58023 | Apache Thrift: c_glib heap out-of-bounds read in transport leftover-bytes path | Critical | 9.1 | | |
| CVE-2026-58662 | Apache Thrift: C++ THeaderTransport::readString() info-header length bounds bypass | Critical | 9.1 | | |
| CVE-2026-60082 | DBI versions before 1.651 for Perl do not enforce statement handle consistency with the row | Critical | 9.1 | | |
| CVE-2026-8924 | trailing dot domain super cookie | Critical | 9.1 | | |
| CVE-2026-14380 | DBI versions before 1.650 for Perl are vulnerable to code injection via caller-influenced Profile | High | 8.8 | | |
| CVE-2026-47301 | Configuration Manager Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-50692 | Desktop Window Manager Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-54998 | Microsoft Exchange Online Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-57215 | RabbitMQ: Direct-reply-to binding persistence can lead to unauthorized reply-channel injection and persistent phantom | High | 8.8 | | |
| CVE-2026-57969 | Azure CycleCloud Elevation of Privilege Vulnerability | High | 8.8 | Elevation of Privilege | |
| CVE-2026-58253 | NATS Server: Route API Auth Bypass | High | 8.8 | | |
| CVE-2026-63807 | KVM: x86/mmu: Ensure hugepage is in by slot before checking max mapping level | High | 8.8 | | |
| CVE-2026-64475 | vfio/pci: Release the VGA arbiter client on register_device() failure | High | 8.8 | | |
| CVE-2026-66032 | libssh2 Double-Free Heap Corruption via sftp_open() | High | 8.8 | | |
| CVE-2026-13321 | DNSSEC Validation Bypass via Out-of-Zone NSEC Next Field | High | 8.6 | | |
| CVE-2026-14739 | DBI versions before 1.650 for Perl have a heap overflow when preparsing SQL statements with an extreme number of placeholders | High | 8.6 | | |
| CVE-2026-53366 | ipv4: account for fraggap on the paged allocation path | High | 8.5 | | |
| CVE-2026-56001 | libXfont2 BitmapScaleBitmaps Integer Overflow Heap Buffer Overflow | High | 8.5 | | |
| CVE-2026-56002 | libXfont2 PCF Font Parsing Heap Buffer Overflow | High | 8.5 | | |
| CVE-2026-56003 | libXfont2 computeProps Property Buffer Heap Buffer Overflow | High | 8.5 | | |
| CVE-2026-56167 | Azure AI Search Elevation of Privilege Vulnerability | High | 8.5 | Elevation of Privilege | |
| CVE-2026-63803 | hdlc_ppp: sync per-proto timers before freeing hdlc state | High | 8.4 | | |
| CVE-2026-63823 | keys: Pin request_key_auth payload in instantiate paths | High | 8.4 | | |
| CVE-2026-64320 | nvmet: fix pre-auth out-of-bounds heap read in Discovery Get Log Page | High | 8.4 | | |
| CVE-2026-64456 | hwrng: virtio: clamp device-reported used.len at copy_data() | High | 8.4 | | |
| CVE-2026-64513 | KVM: x86: Unconditionally recompute CR8 intercept on PPR update | High | 8.4 | | |
| CVE-2026-60005 | NGINX ngx_http_slice_module vulnerability | High | 8.2 | | |
| CVE-2026-63829 | net: ip_gre: require CAP_NET_ADMIN in the device netns for changelink | High | 8.2 | | |
| CVE-2026-64380 | smb: client: harden POSIX SID length parsing | High | 8.2 | | |
| CVE-2026-42533 | NGINX Map directive and Regex matching vulnerability | High | 8.1 | | |
| CVE-2026-50721 | IKEv1 Denial of Service via RSA-SHA1 (PKCS#1 Version 1.5 Encrypted) authentication payload | High | 8.1 | | |
| CVE-2026-50722 | IKEv2 Denial of Service via RSA-SHA1 (PKCS#1 RSASSA-PKCS1-v1_5) authentication payload | High | 8.1 | | |
| CVE-2026-53381 | virtiofs: fix UAF on submount umount | High | 8.1 | | |
| CVE-2026-64448 | smb: client: restrict implied bcc[0] exemption to responses without data area | High | 8.1 | | |
| CVE-2026-8286 | wrong STARTTLS connection reuse | High | 8.1 | | |
| CVE-2026-35425 | Azure API Management (APIM) Remote Code Execution Vulnerability | High | 8 | Remote Code Execution | |
| CVE-2026-12484 | Unsafe Deserialization in keras.layers.TorchModuleWrapper.from_config | High | 7.8 | | |
| CVE-2026-14191 | WinRAR / UnRAR RAR5 recovery-volume (.rev) out-of-bounds heap write in RecVolumes5::ReadHeader | High | 7.8 | | |
| CVE-2026-16493 | Ansible-core: argument injection in ansible-galaxy collection install via git clone (incomplete fix for cve-2026-11332) | High | 7.8 | | |
| CVE-2026-3842 | Qemu-kvm: hyperv/syndbg: missing mapped-length guard after cpu_physical_memory_map causes host oob write | High | 7.8 | | |
| CVE-2026-39822 | Root escape via symlink plus trailing slash in os | High | 7.8 | | |
| CVE-2026-50486 | Windows Runtime Elevation of Privilege Vulnerability | High | 7.8 | Elevation of Privilege | |
| CVE-2026-50510 | GitHub Copilot Remote Code Execution Vulnerability | High | 7.8 | Remote Code Execution | |
| CVE-2026-53388 | fuse: re-lock request before replacing page cache folio | High | 7.8 | | |
| CVE-2026-57076 | YAML::Syck versions before 1.47 for Perl allow a heap use-after-free via an anchor name reused as an anchors-table key in syck_hdlr_add_anchor | High | 7.8 | | |
| CVE-2026-59856 | Vim: Arbitrary Code Execution via PHP Omni-Completion | High | 7.8 | | |
| CVE-2026-63794 | KVM: SVM: Fix page overflow in sev_dbg_crypt() for ENCRYPT path | High | 7.8 | | |
| CVE-2026-63802 | blk-cgroup: fix UAF in __blkcg_rstat_flush() | High | 7.8 | | |
| CVE-2026-63831 | mac802154: llsec: add skb_cow_data() before in-place crypto | High | 7.8 | | |
| CVE-2026-63832 | wifi: mt76: add wcid publish check in mt76_sta_add | High | 7.8 | | |
| CVE-2026-63853 | drm/amdgpu/vcn: set no_user_fence for VCN v4.0 enc ring | High | 7.8 | | |
| CVE-2026-63858 | netfilter: nf_tables: add hook transactions for device deletions | High | 7.8 | | |
| CVE-2026-64191 | i2c: stub: Reject I2C block transfers with invalid length | High | 7.8 | | |
| CVE-2026-64192 | bpf: Reject BPF_MAP_TYPE_INODE_STORAGE creation if BPF LSM is uninitialized | High | 7.8 | | |
| CVE-2026-64266 | fuse: re-lock request before returning from fuse_ref_folio() | High | 7.8 | | |
| CVE-2026-64298 | NFSv4: include MAY_WRITE in open permission mask for O_TRUNC | High | 7.8 | | |
| CVE-2026-64305 | crypto: qat - protect service table iterations with service_lock | High | 7.8 | | |
| CVE-2026-64313 | crypto: ecc - Fix carry overflow in vli multiplication | High | 7.8 | | |
| CVE-2026-64322 | udf: validate sparing table length as an entry count, not a byte count | High | 7.8 | | |
| CVE-2026-64341 | USB: iowarrior: fix use-after-free on disconnect race | High | 7.8 | | |
| CVE-2026-64382 | smb: client: fix double-free in SMB2_open() replay | High | 7.8 | | |
| CVE-2026-64389 | ksmbd: validate NTLMv2 response before updating session key | High | 7.8 | | |
| CVE-2026-64391 | ksmbd: use opener credentials for ADS I/O | High | 7.8 | | |
| CVE-2026-64423 | ipv4: igmp: remove multicast group from hash table on device destruction | High | 7.8 | | |
| CVE-2026-64481 | ALSA: hda/cs35l41: Fix firmware load work teardown | High | 7.8 | | |
| CVE-2026-64508 | bpf: Support for hardening against JIT spraying | High | 7.8 | | |
| CVE-2026-64556 | perf/core: Detach event groups during remove_on_exec | High | 7.8 | | |
| CVE-2026-64600 | xfs: resample the data fork mapping after cycling ILOCK | High | 7.8 | | |
| CVE-2026-15392 | DBD::File versions before 1.651 for Perl do not ensure the table file is not a symlink to an untrusted location | High | 7.7 | | |
| CVE-2026-17527 | Virt-cdi-operator: containerized-data-importer: cdi.kubevirt.io:view aggregated clusterrole grants create on datavolumes/source, allowing unauthorized pvc clone | High | 7.7 | | |
| CVE-2026-55953 | TLS 1.2 and DTLS client accepts unoffered anonymous cipher suite, bypassing server authentication | High | 7.7 | | |
| CVE-2026-57077 | YAML::Syck versions before 1.47 for Perl allow an out-of-bounds read via an unbounded newline scan in newline_len | High | 7.7 | | |
| CVE-2026-58207 | NATS Server: Remote crash via integer overflow in Connz pagination | High | 7.7 | | |
| CVE-2026-60002 | ssh in OpenSSH before 10.4 can have a use-after-free when a server changes its host key during a key re-exchange. (This outcome occurs only on the client side.) | High | 7.7 | | |
| CVE-2026-63940 | KVM: SEV: Ignore Port I/O requests of length '0' | High | 7.7 | | |
| CVE-2025-63913 | An issue was discovered in OpenSBI 1.3 allowing attackers to cause a denial of service via crafted request to the SBI function #2 or the 'Find and configure a matching counter' function of SBI PMU extension. | High | 7.5 | | |
| CVE-2026-11331 | Potential wildcard CNAME RPZ policy bypass | High | 7.5 | | |
| CVE-2026-11352 | QUIC zero-length UDP datagrams busy-loop | High | 7.5 | | |
| CVE-2026-11586 | WS Auto-PONG memory exhaustion | High | 7.5 | | |
| CVE-2026-11605 | Unnecessary validation of DNSSEC signed records | High | 7.5 | | |
| CVE-2026-11622 | Potential memory usage beyond configured limits | High | 7.5 | | |
| CVE-2026-11721 | Cache poisoning possible with label count discrepancy, RRSIG, and wildcards | High | 7.5 | | |
| CVE-2026-12413 | IKEv2 Denial of Service via malformed fragmentation | High | 7.5 | | |
| CVE-2026-12617 | Record ordering based unexpected exit with CNAME or DNAME | High | 7.5 | | |
| CVE-2026-13204 | Unexpected exit in certain situations with NSEC and NSEC3 both present | High | 7.5 | | |
| CVE-2026-15308 | Incremental HTMLParser feed() allows CPU-exhaustion DoS via repeated unterminated markup declarations | High | 7.5 | | |
| CVE-2026-15709 | Soupwebsocketextensiondeflate: libsoup: libsoup: websocket permessage-deflate unbounded decompression remote denial of service | High | 7.5 | | |
| CVE-2026-15711 | Libsoup: soupwebsocketconnection: libsoup: websocket remote denial of service via oversized control frame protocol violation | High | 7.5 | | |
| CVE-2026-16313 | Sg3_utils: sg3_utils: arbitrary command execution via udev property injection in sg_inq --export | High | 7.5 | | |
| CVE-2026-20213 | ClamAV PE File Format Processing Out-of-Bounds Memory Corruption Vulnerability | High | 7.5 | | |
| CVE-2026-20214 | ClamAV FSG File Format Processing Out-of-Bounds Memory Corruption Vulnerability | High | 7.5 | | |
| CVE-2026-20215 | ClamAV 7Zip File Format Processing Out-of-Bounds Memory Corruption Vulnerability | High | 7.5 | | |
| CVE-2026-20216 | ClamAV InstallShield File Format Processing Resource Exhaustion Vulnerability | High | 7.5 | | |
| CVE-2026-20217 | ClamAV PESpin File Format Processing Out-of-Bounds Memory Corruption Vulnerability | High | 7.5 | | |
| CVE-2026-20243 | ClamAV ALZ Archive Processing Denial of Service Vulnerability | High | 7.5 | | |
| CVE-2026-32665 | Remote DNS-over-QUIC denial of service due to `quic-size` budget bypass | High | 7.5 | | |
| CVE-2026-38754 | A heap overflow in the ifsbreakup() function (shell/ash.c) of Busybox v1.38.0 allows attackers to cause a Denial of Service (DoS) via supplying a crafted input. | High | 7.5 | | |
| CVE-2026-38755 | A heap overflow in the evalcommand() function (shell/ash.c) of Busybox v1.38.0 allows attackers to cause a Denial of Service (DoS) via supplying a crafted input. | High | 7.5 | | |
| CVE-2026-38969 | ruby webrick through v1.9.2 WEBrick reparses trailer Content-Length into canonical request state, enabling request smuggling. | High | 7.5 | | |
| CVE-2026-40691 | Packet of death for DNSCrypt over TCP | High | 7.5 | | |
| CVE-2026-41608 | Apache Thrift: Unbounded Zlib Decompression in Python THeaderTransport | High | 7.5 | | |
| CVE-2026-43871 | Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift: TCompactProtocol varint byte-count limit | High | 7.5 | | |
| CVE-2026-44690 | Cross-zone wildcard cache poisoning via RRSIG.labels manipulation | High | 7.5 | | |
| CVE-2026-46600 | Parsing an invalid SVCB or HTTPS RR can panic in golang.org/x/net/dns/dnsmessage | High | 7.5 | | |
| CVE-2026-48145 | Apache Thrift: C++ TSSLSocket matchName() RFC 6125 Wildcard Bypass | High | 7.5 | | |
| CVE-2026-48586 | Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift: TZlibTransport Decompression Size Limit | High | 7.5 | | |
| CVE-2026-48863 | Libsolv: stack-based buffer overflow in libsolv eddsa pgp signature verification allows denial of service | High | 7.5 | | |
| CVE-2026-53375 | drm/amdgpu/vce: Prevent partial address patches | High | 7.5 | | |
| CVE-2026-53400 | i2c: core: fix adapter registration race | High | 7.5 | | |
| CVE-2026-54332 | GoPacket's sFlow ExtendedGatewayFlow decoder: unbounded attacker-controlled allocation (104-byte UDP datagram -> up to 16 GiB make) -> unauthenticated remote DoS | High | 7.5 | | |
| CVE-2026-55969 | Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift, Apache Thrift: integer overflow in TProtocol::checkReadBytesAvailable() | High | 7.5 | | |
| CVE-2026-55973 | 'dns-error-reporting: yes' leads to stack buffer overflow | High | 7.5 | | |
| CVE-2026-56852 | Infinite loop on invalid input in golang.org/x/text | High | 7.5 | | |
| CVE-2026-57219 | RabbitMQ: Unauthenticated disclosure of OAuth client credentials via an HTTP API endpoint with certain less common OAuth 2 configurations | High | 7.5 | | |
| CVE-2026-57220 | RabbitMQ: Stream listener does not enforce configured frame-size limit during authentication, permitting unauth'd mem-exhaust DoS | High | 7.5 | | |
| CVE-2026-57432 | Perl versions through 5.43.10 have an integer overflow in S_measure_struct leading to an out-of-bounds heap read in pack and unpack | High | 7.5 | | |
| CVE-2026-58043 | A flaw in Node.js Permission Model enforcement can over-grant filesystem access across radix-tree prefix boundaries.
Under `--permission`, an attacker who is granted access to one path can abuse boundary handling to read from or write to paths outside the intended filesystem allowlist.
This vulnerability affects Node.js **main**, **22.x**, **24.x**, and **26.x**. | High | 7.5 | | |
| CVE-2026-58227 | TLS/DTLS denial of service via unbounded recursion on cross-signed peer certificate chain | High | 7.5 | | |
| CVE-2026-58250 | NATS Server: Pre-auth server crash via double INFO in leafnode handshake | High | 7.5 | | |
| CVE-2026-59884 | pyasn1 BER/CER/DER decoder denial of service via unbounded long-form tag IDs | High | 7.5 | | |
| CVE-2026-59885 | pyasn1: Quadratic complexity in OBJECT IDENTIFIER and RELATIVE-OID processing allows denial of service | High | 7.5 | | |
| CVE-2026-59886 | pyasn1: Uncontrolled resource consumption when converting decoded REAL values | High | 7.5 | | |
| CVE-2026-59922 | Mistune plugins/formatting: quadratic-time parsing on long runs of `~~x~~`, `==x==`, and `^^x^^` markers (strikethrough / mark / insert) | High | 7.5 | | |
| CVE-2026-59925 | inline_parser: quadratic-time parsing on long runs of `**x**` and `***x***` emphasis pairs | High | 7.5 | | |
| CVE-2026-59928 | Mistune block_parser: quadratic-time parsing on long lists of repeated reference-link definitions | High | 7.5 | | |
| CVE-2026-60081 | DBI::ProfileData versions before 1.651 for Perl do not limit the path index | High | 7.5 | | |
| CVE-2026-62309 | CoreDNS: proxyproto plugin panics on PPv2 datagram with non-UDP transport — single 28-byte packet remote DoS | High | 7.5 | | |
| CVE-2026-63793 | ntfs: serialize volume label accesses | High | 7.5 | | |
| CVE-2026-63836 | batman-adv: tp_meter: avoid divide-by-zero for dec_cwnd | High | 7.5 | | |
| CVE-2026-63872 | esp: fix page frag reference leak on skb_to_sgvec failure | High | 7.5 | | |
| CVE-2026-64383 | smb: client: fix double-free in SMB2_flush() replay | High | 7.5 | | |
| CVE-2026-66033 | libssh2 Integer Underflow DoS via AES-GCM Cipher Negotiation | High | 7.5 | | |
| CVE-2026-66034 | libssh2 Heap Out-of-Bounds Read via publickey subsystem | High | 7.5 | | |
| CVE-2026-66035 | libssh2 Heap Buffer Overflow via ETM Cipher Negotiation | High | 7.5 | | |
| CVE-2026-66373 | Redis before 8.8.0, in the unusual case where an authenticated attacker can execute RESTORE, allows remote code execution via a RESTORE payload where the same NACK (pending entry) is referenced by more than one consumer, because deleting both consumers via XGROUP DELCONSUMER leads to a double free. NOTE: this issue exists because of an incomplete fix for CVE-2026-25243. | High | 7.5 | | |
| CVE-2026-67215 | cJSON JSON Patch copy/add Uncontrolled Recursion Stack Exhaustion | High | 7.5 | | |
| CVE-2026-8932 | incomplete mTLS config matching in conn reuse | High | 7.5 | | |
| CVE-2026-9545 | exposing HTTP/3 early data | High | 7.5 | | |
| CVE-2026-9546 | sending old referer | High | 7.5 | | |
| CVE-2026-12064 | proto-default skips SSH verification | High | 7.4 | | |
| CVE-2026-64112 | rbd: eliminate a race in lock_dwork draining on unmap | High | 7.4 | | |
| CVE-2026-12080 | Qemu-kvm: qemu-guest-agent: local privilege escalation via symlink attack in guest-ssh-add-authorized-keys | High | 7.3 | | |
| CVE-2026-53362 | ipv6: account for fraggap on the paged allocation path | High | 7.3 | | |
| CVE-2026-63806 | KVM: Replace guest-triggerable BUG_ON() in ioeventfd datamatch with get_unaligned() | High | 7.3 | | |
| CVE-2026-53329 | drm/amd/display: Use krealloc_array() in dal_vector_reserve() | High | 7.1 | | |
| CVE-2026-53343 | ARM: 9475/1: entry: use byte load for KASAN VMAP stack shadow | High | 7.1 | | |
| CVE-2026-53354 | arm64: errata: Mitigate TLBI errata on various Arm CPUs | High | 7.1 | | |
| CVE-2026-53356 | drm/i915/gem: Fix phys BO pread/pwrite with offset | High | 7.1 | | |
| CVE-2026-53368 | f2fs: fix fsck inconsistency caused by incorrect nat_entry flag usage | High | 7.1 | | |
| CVE-2026-53402 | fbdev: fbcon: fix out-of-bounds read in err_out of fbcon_do_set_font() | High | 7.1 | | |
| CVE-2026-63796 | ocfs2: reject oversized group bitmap descriptors | High | 7.1 | | |
| CVE-2026-63801 | tipc: fix slab-use-after-free Read in tipc_aead_decrypt_done | High | 7.1 | | |
| CVE-2026-63805 | crypto: nx - fix nx_crypto_ctx_exit argument | High | 7.1 | | |
| CVE-2026-63810 | block: Avoid mounting the bdev pseudo-filesystem in userspace | High | 7.1 | | |
| CVE-2026-63826 | fbdev: fix use-after-free in store_modes() | High | 7.1 | | |
| CVE-2026-63879 | drm/amdgpu: fix amdgpu_hmm_range_get_pages | High | 7.1 | | |
| CVE-2026-63961 | usb: typec: altmodes/displayport: validate count before reading Status Update VDO | High | 7.1 | | |
| CVE-2026-63963 | usb: typec: tcpm: validate VDO count in Discover Identity ACK handlers | High | 7.1 | | |
| CVE-2026-63978 | net/handshake: Drain pending requests at net namespace exit | High | 7.1 | | |
| CVE-2026-64117 | wifi: mac80211: capture fast-RX rate before mesh reuses skb->cb | High | 7.1 | | |
| CVE-2026-64133 | ALSA: asihpi: Fix potential OOB array access at reading cache | High | 7.1 | | |
| CVE-2026-64146 | erofs: fix metabuf leak in inode xattr initialization | High | 7.1 | | |
| CVE-2026-64154 | drm/msm/adreno: Fix a reference leak in a6xx_gpu_init() | High | 7.1 | | |
| CVE-2026-64189 | netfilter: ipset: fix race between dump and ip_set_list resize | High | 7.1 | | |
| CVE-2026-64210 | net/mlx5e: xsk: Fix unlocked writing to ICOSQ | High | 7.1 | | |
| CVE-2026-64212 | wifi: iwlwifi: mld: don't dereference a pointer before NULL checking it | High | 7.1 | | |
| CVE-2026-64213 | hwmon: (lm90) Add lock protection to lm90_alert | High | 7.1 | | |
| CVE-2026-64219 | drm/amd/display: Validate payload length and link_index in dc_process_dmub_aux_transfer_async | High | 7.1 | | |
| CVE-2026-64227 | ACPI: driver: Check ACPI_COMPANION() against NULL during probe | High | 7.1 | | |
| CVE-2026-64245 | fbdev: modedb: fix a possible UAF in fb_find_mode() | High | 7.1 | | |
| CVE-2026-64255 | wifi: iwlwifi: mld: validate sta_mask before ffs() in BA session handlers | High | 7.1 | | |
| CVE-2026-64268 | RDMA/siw: bound Read Response placement to the RREAD length | High | 7.1 | | |
| CVE-2026-64280 | fpga: dfl-afu: validate DMA mapping length in afu_dma_map_region() | High | 7.1 | | |
| CVE-2026-64286 | KVM: arm64: Clear __hyp_running_vcpu when flushing the pKVM hyp vCPU | High | 7.1 | | |
| CVE-2026-64294 | mm: do file ownership checks with the proper mount idmap | High | 7.1 | | |
| CVE-2026-64303 | spi: fsl-lpspi: terminate the RX channel on TX prepare failure path | High | 7.1 | | |
| CVE-2026-64316 | crypto: caam - use print_hex_dump_devel to guard key hex dumps | High | 7.1 | | |
| CVE-2026-64355 | bpf: Reject fragmented frames in devmap | High | 7.1 | | |
| CVE-2026-64362 | HID: lg-g15: cancel pending work on remove to fix a use-after-free | High | 7.1 | | |
| CVE-2026-64372 | cpufreq: pcc: fix use-after-free and double free in _OSC evaluation | High | 7.1 | | |
| CVE-2026-64375 | proc: protect ptrace_may_access() with exec_update_lock (FD links) | High | 7.1 | | |
| CVE-2026-64379 | smb: client: mask server-provided mode to 07777 in modefromsid | High | 7.1 | | |
| CVE-2026-64384 | smb: client: fix change notify replay double-free | High | 7.1 | | |
| CVE-2026-64385 | smb: client: fix double-free in SMB2_ioctl() replay | High | 7.1 | | |
| CVE-2026-64386 | smb: client: fix query_info() replay double-free | High | 7.1 | | |
| CVE-2026-64403 | Bluetooth: L2CAP: validate option length before reading conf opt value | High | 7.1 | | |
| CVE-2026-64405 | Bluetooth: hci_conn: Fix null ptr deref in hci_abort_conn() | High | 7.1 | | |
| CVE-2026-64411 | netfilter: ebtables: terminate table name before find_table_lock() | High | 7.1 | | |
| CVE-2026-64428 | gpio: sch: use raw_spinlock_t in the irq startup path | High | 7.1 | | |
| CVE-2026-64435 | audit: Fix data races of skb_queue_len() readers on audit_queue | High | 7.1 | | |
| CVE-2026-64470 | Bluetooth: btusb: fix use-after-free on marvell probe failure | High | 7.1 | | |
| CVE-2026-64471 | Bluetooth: btusb: fix use-after-free on registration failure | High | 7.1 | | |
| CVE-2026-64496 | iio: event: Fix event FIFO reset race | High | 7.1 | | |
| CVE-2026-64510 | ACPI: NFIT: core: Fix acpi_nfit_init() error cleanup | High | 7.1 | | |
| CVE-2026-64514 | userfaultfd: gate must_wait writability check on pte_present() | High | 7.1 | | |
| CVE-2026-64536 | staging: rtl8723bs: fix OOB reads in is_ap_in_tkip() IE loop | High | 7.1 | | |
| CVE-2026-64557 | Bluetooth: L2CAP: Fix use-after-free in l2cap_sock_new_connection_cb() | High | 7.1 | | |
| CVE-2026-7017 | HTTP::Tiny versions before 0.095 for Perl forward credential headers to cross-origin redirect targets | High | 7.1 | | |
| CVE-2026-53401 | fbdev: omap2: fix use-after-free in omapfb_mmap | High | 7 | | |
| CVE-2026-64377 | cpufreq: qcom-cpufreq-hw: Fix possible double free | High | 7 | | |
| CVE-2026-64530 | net/sched: cls_api: Handle TC_ACT_CONSUMED in tcf_qevent_handle | High | 7 | | |
| CVE-2026-64560 | posix-cpu-timers: Prevent UAF caused by non-leader exec() race | High | 7 | | |
| CVE-2026-10723 | Incorrect acceptance of NSEC3 records | Medium | 6.8 | | |
| CVE-2026-16615 | Librest: weak random number generation in pkce implementation | Medium | 6.8 | | |
| CVE-2026-57216 | RabbitMQ: AMQP 1.0, AMQP 0-9-1, Stream Protocol loopback enforcement can lead to remote guest sessions due to listener-address loopback checks | Medium | 6.8 | | |
| CVE-2026-58208 | NATS Server: MQTT-over-WebSocket Path Can Crash WebSocket-Only JetStream Servers Before MQTT Is Enabled | Medium | 6.8 | | |
| CVE-2026-6390 | Nano: gnu nano: arbitrary memory writes, information disclosure, or denial of service via format string vulnerability in error handling. | Medium | 6.8 | | |
| CVE-2026-53397 | nfsd: fix posix_acl leak on SETACL decode failure | Medium | 6.7 | | |
| CVE-2026-10822 | Key Record using PRIVATEDNS algorithm may lead to unexpected exit | Medium | 6.5 | | |
| CVE-2026-14258 | Dhcpcd: dhcpcd infinite loop and out-of-bounds read via zero-length ipv6 nd option in router advertisement handling | Medium | 6.5 | | |
| CVE-2026-15714 | Libsoup: soupmultipartinputstream: libsoup: out-of-bounds read in soup_multipart_input_stream_read_headers via an oversized multipart boundary string | Medium | 6.5 | | |
| CVE-2026-16277 | Rpcbind: rpcbind: stack buffer overflow in rpcinfo rpcbaddrlist() | Medium | 6.5 | | |
| CVE-2026-16461 | Rpcbind: rpcbind: stack buffer overflow in rpcinfo rpcbdump() short-mode version-list formatting | Medium | 6.5 | | |
| CVE-2026-47729 | Squid: Memory disclosure in FTP gateway | Medium | 6.5 | | |
| CVE-2026-49159 | Microsoft Graph Information Disclosure Vulnerability | Medium | 6.5 | Information Disclosure | |
| CVE-2026-50248 | BOGUS configured primary hostname accepted for XFR in auth/rpz zones | Medium | 6.5 | | |
| CVE-2026-53345 | KVM: Don't WARN if memory is dirtied without a vCPU when the VM is dying | Medium | 6.5 | | |
| CVE-2026-54171 | Excon: redact additional sensitive/risky headers when following redirects | Medium | 6.5 | | |
| CVE-2026-55970 | Apache Thrift: C++ heap out-of-bounds read in THeaderTransport::readHeaderFormat() | Medium | 6.5 | | |
| CVE-2026-56434 | NGINX ngx_http_ssi_module vulnerability | Medium | 6.5 | | |
| CVE-2026-57211 | RabbitMQ: UNC SSRF affecting the management UI on Windows | Medium | 6.5 | | |
| CVE-2026-57217 | RabbitMQ: Topic authorization can lead to cross-tenant routing-key bypass | Medium | 6.5 | | |
| CVE-2026-58251 | NATS Server: Queue Subscribe Authz Bypass | Medium | 6.5 | | |
| CVE-2026-58252 | NATS Server: Subscribe Authz Bypass via Wildcard-Overlap | Medium | 6.5 | | |
| CVE-2026-59818 | etcd: gRPC client listener does not enforce `--client-crl-file` certificate revocation | Medium | 6.5 | | |
| CVE-2026-59843 | Libssh: libssh: denial of service via zero advertised channel packet size | Medium | 6.5 | | |
| CVE-2026-59844 | Libssh: libssh: denial of service via oversized sftp read length | Medium | 6.5 | | |
| CVE-2026-60001 | sshd in OpenSSH before 10.4 does not always honor the minimum authentication delay. | Medium | 6.5 | | |
| CVE-2026-64381 | smb: client: Fix next buffer leak in receive_encrypted_standard() | Medium | 6.5 | | |
| CVE-2026-64534 | nvmet-tcp: check INIT_FAILED before nvmet_req_uninit in digest error path | Medium | 6.5 | | |
| CVE-2026-66337 | Libsoup: libsoup: heap buffer over-read via integer underflow in soup_filter_input_stream_read_until() | Medium | 6.5 | | |
| CVE-2026-66339 | Libsoup: libsoup: proxy credentials leak to destination server via proxy-authorization header in connect tunnels | Medium | 6.5 | | |
| CVE-2026-8458 | wrong reuse for different services | Medium | 6.5 | | |
| CVE-2026-55145 | Outlook Copilot Tampering Vulnerability | Medium | 6.3 | Tampering | |
| CVE-2026-58040 | An incomplete fix has been identified in Node.js: HTTPS Agent TLS session reuse skips hostname verification across identity policies (incomplete fix of CVE-2026-48934).
This vulnerability affects Node.js **22.x**, **24.x**, and **26.x**. | Medium | 6.3 | | |
| CVE-2026-63871 | Bluetooth: ISO: Fix data-race on iso_pi fields in hci_get_route calls | Medium | 6.3 | | |
| CVE-2026-64434 | Bluetooth: L2CAP: Fix UAF in channel timeout by holding conn ref | Medium | 6.3 | | |
| CVE-2026-13713 | YAML::Syck versions before 1.47 for Perl allow a use-after-free and double-free via an anchor node freed while still on the parser value stack | Medium | 6.2 | | |
| CVE-2026-56391 | Out‑of‑bounds Read in GNU coreutils | Medium | 6.1 | | |
| CVE-2026-59890 | setuptools: MANIFEST.in exclusion bypass in sdist via Unicode normalization collision (NFC/NFD) on macOS APFS/HFS+ | Medium | 6.1 | | |
| CVE-2026-59926 | Mistune: XSS via unescaped class option in Admonition directive | Medium | 6.1 | | |
| CVE-2026-64001 | ALSA: pcm: oss: Fix setup list UAF on proc write error | Medium | 6.1 | | |
| CVE-2026-64287 | KVM: arm64: Bound used_lrs when flushing the pKVM hyp vCPU | Medium | 6.1 | | |
| CVE-2026-64450 | tipc: fix out-of-bounds read in broadcast Gap ACK blocks | Medium | 6.1 | | |
| CVE-2026-64539 | Bluetooth: eir: Fix stack OOB write when prepending the Flags AD | Medium | 6 | | |
| CVE-2026-14586 | Assertion in libngtcp2 when under pressure in high concurrency DNS-over-QUIC environments | Medium | 5.9 | | |
| CVE-2026-15712 | Soupclientmessageiohttp2: libsoup3: libsoup: http/2 goaway frame parsing heap buffer over-read via invalid nul-termination assumption | Medium | 5.9 | | |
| CVE-2026-15713 | Libsoup: soupcache: libsoup: http/2 frame window exhaustion remote denial of service via memory leak | Medium | 5.9 | | |
| CVE-2026-44621 | Libunbound applications configured with 'unwanted-reply-threshold' could eventually be abruptly terminated | Medium | 5.9 | | |
| CVE-2026-50046 | Possible heap use-after-free in an error path when a DoT forwarded query is jostled out | Medium | 5.9 | | |
| CVE-2026-52863 | Memory corruption could lead to crash and denial of service | Medium | 5.9 | | |
| CVE-2026-53357 | Bluetooth: fix UAF in l2cap_sock_cleanup_listen() vs l2cap_conn_del() | Medium | 5.9 | | |
| CVE-2026-53393 | nfsd: reset write verifier on deferred writeback errors | Medium | 5.9 | | |
| CVE-2026-55717 | 'serve-expired-client-timeout' and 'response-ip' CNAME redirect could lead to a crash | Medium | 5.9 | | |
| CVE-2026-55950 | DTLS listener crash via race condition in dtls_packet_demux causes denial of service for all sessions | Medium | 5.9 | | |
| CVE-2026-55990 | Packet of death for a DNSCrypt misconfigured Unbound | Medium | 5.9 | | |
| CVE-2026-55991 | Remote DNS-over-QUIC (DoQ) flow-control assertion failure in libngtcp2 | Medium | 5.9 | | |
| CVE-2026-56444 | Degradation of resolution service when 'discard-timeout' and 'serve-expired-client-timeout' are combined in unusual configuration | Medium | 5.9 | | |
| CVE-2026-59847 | Libssh: libssh: integrity downgrade via openssl aes-gcm tag verification | Medium | 5.9 | | |
| CVE-2026-59999 | In sshd in OpenSSH before 10.4, DisableForwarding=yes was supposed to take precedence over PermitTunnel=yes, but did not. | Medium | 5.9 | | |
| CVE-2026-64535 | nvmet-tcp: Fix potential UAF when ddgst mismatch | Medium | 5.9 | | |
| CVE-2026-66053 | Apache Thrift: Python TSSLSocket Hostname Matcher Import | Medium | 5.9 | | |
| CVE-2026-67216 | cJSON cJSON_Compare Exponential Complexity Denial of Service | Medium | 5.9 | | |
| CVE-2026-8926 | password leak with netrc and user in URL | Medium | 5.9 | | |
| CVE-2026-64160 | netfs: Fix potential for tearing in ->remote_i_size and ->zero_point | Medium | 5.8 | | |
| CVE-2026-64269 | RDMA/rtrs-srv: Bound RDMA-Write length to chunk size in rdma_write_sg | Medium | 5.7 | | |
| CVE-2026-14355 | ext/openssl: Memory corruption in openssl_encrypt with AES-WRAP-PAD | Medium | 5.6 | | |
| CVE-2026-15003 | Binutils: gnu binutils: heap-buffer-overflow in linker leads to information disclosure and denial of service | Medium | 5.6 | | |
| CVE-2024-14040 | net: nexthop: Increase weight to u16 | Medium | 5.5 | | |
| CVE-2026-12480 | Arbitrary HDF5 File Read via Virtual Dataset Bypass in keras-team/keras | Medium | 5.5 | | |
| CVE-2026-50012 | Squid: Memory corruption in cache_digest reply handling | Medium | 5.5 | | |
| CVE-2026-53337 | net: bonding: fix NULL pointer dereference in bond_do_ioctl() | Medium | 5.5 | | |
| CVE-2026-53347 | drm/virtio: Fix driver removal with disabled KMS | Medium | 5.5 | | |
| CVE-2026-53349 | netfilter: nf_conntrack: destroy stale expectfn expectations on unregister | Medium | 5.5 | | |
| CVE-2026-53352 | signal: clear JOBCTL_PENDING_MASK for caller in zap_other_threads() | Medium | 5.5 | | |
| CVE-2026-53353 | hsr: Remove WARN_ONCE() in hsr_addr_is_self(). | Medium | 5.5 | | |
| CVE-2026-53355 | net: rds: clear i_sends on setup unwind | Medium | 5.5 | | |
| CVE-2026-53377 | drm/msm: always recover the gpu | Medium | 5.5 | | |
| CVE-2026-53382 | media: vidtv: fix NULL pointer dereference in vidtv_mux_push_si | Medium | 5.5 | | |
| CVE-2026-53385 | vc_screen: fix null-ptr-deref in vcs_notifier() during concurrent vcs_write | Medium | 5.5 | | |
| CVE-2026-53391 | NFSv4/pNFS: reject zero-length r_addr in nfs4_decode_mp_ds_addr | Medium | 5.5 | | |
| CVE-2026-53392 | NFSv4/flexfiles: reject zero filehandle version count | Medium | 5.5 | | |
| CVE-2026-53398 | NFSD: Fix SECINFO_NO_NAME decode error cleanup | Medium | 5.5 | | |
| CVE-2026-53399 | nfsd: release layout stid on setlease failure | Medium | 5.5 | | |
| CVE-2026-55050 | Microsoft Word Information Disclosure Vulnerability | Medium | 5.5 | Information Disclosure | |
| CVE-2026-63795 | 9p: avoid putting oldfid in p9_client_walk() error path | Medium | 5.5 | | |
| CVE-2026-63809 | bpf: use kvfree() for replaced sysctl write buffer | Medium | 5.5 | | |
| CVE-2026-63811 | f2fs: read COW data with the original inode during atomic write | Medium | 5.5 | | |
| CVE-2026-63821 | wifi: rtw88: usb: fix memory leaks on USB write failures | Medium | 5.5 | | |
| CVE-2026-63825 | gcov: use atomic counter updates to fix concurrent access crashes | Medium | 5.5 | | |
| CVE-2026-63834 | batman-adv: tp_meter: restrict number of unacked list entries | Medium | 5.5 | | |
| CVE-2026-63954 | hpfs: fix a crash if hpfs_map_dnode_bitmap fails | Medium | 5.5 | | |
| CVE-2026-63960 | usb: typec: wcove: don't write past struct pd_message in wcove_read_rx_buffer() | Medium | 5.5 | | |
| CVE-2026-63962 | usb: typec: tcpm: bound altmode_desc[] per iteration in svdm_consume_modes() | Medium | 5.5 | | |
| CVE-2026-63964 | usb: typec: ucsi: ccg: reject firmware images without a ':' record header | Medium | 5.5 | | |
| CVE-2026-64036 | cgroup/rstat: validate cpu before css_rstat_cpu() access | Medium | 5.5 | | |
| CVE-2026-64038 | hwmon: (lm90) Stop work before releasing hwmon device | Medium | 5.5 | | |
| CVE-2026-64060 | netfs: Fix leak of request in netfs_write_begin() error handling | Medium | 5.5 | | |
| CVE-2026-64077 | netfilter: ebtables: move to two-stage removal scheme | Medium | 5.5 | | |
| CVE-2026-64097 | drm/amd/display: Validate GPIO pin LUT table size before iterating | Medium | 5.5 | | |
| CVE-2026-64187 | xfs: fail recovery on a committed log item with no regions | Medium | 5.5 | | |
| CVE-2026-64188 | net: qualcomm: rmnet: fix endpoint use-after-free in rmnet_dellink() | Medium | 5.5 | | |
| CVE-2026-64190 | net: team: fix NULL pointer dereference in team_xmit during mode change | Medium | 5.5 | | |
| CVE-2026-64205 | i2c: i801: fix hardware state machine corruption in error path | Medium | 5.5 | | |
| CVE-2026-64206 | Bluetooth: L2CAP: cancel pending_rx_work before taking conn->lock | Medium | 5.5 | | |
| CVE-2026-64237 | Input: elan_i2c - validate firmware size before use | Medium | 5.5 | | |
| CVE-2026-64241 | gpio: rockchip: teardown bugs and resource leaks | Medium | 5.5 | | |
| CVE-2026-64244 | drivers/base/memory: set mem->altmap after successful device registration | Medium | 5.5 | | |
| CVE-2026-64247 | KVM: x86: hyper-v: Bound the bank index when querying sparse banks | Medium | 5.5 | | |
| CVE-2026-64248 | MIPS: smp: report dying CPU to RCU in stop_this_cpu() | Medium | 5.5 | | |
| CVE-2026-64250 | LoongArch: Report dying CPU to RCU in stop_this_cpu() | Medium | 5.5 | | |
| CVE-2026-64275 | Input: elan_i2c - prevent division by zero and arithmetic underflow | Medium | 5.5 | | |
| CVE-2026-64276 | Input: synaptics-rmi4 - bound the F30 keymap to the GPIO/LED count | Medium | 5.5 | | |
| CVE-2026-64277 | Input: synaptics-rmi4 - bound the F3A keymap to the GPIO count | Medium | 5.5 | | |
| CVE-2026-64299 | tracing: Prevent out-of-bounds read in glob matching | Medium | 5.5 | | |
| CVE-2026-64306 | crypto: drbg - Fix returning success on failure in CTR_DRBG | Medium | 5.5 | | |
| CVE-2026-64317 | isofs: bound Rock Ridge symlink components to the SL record | Medium | 5.5 | | |
| CVE-2026-64318 | partitions: aix: bound the pp_count scan to the ppe array | Medium | 5.5 | | |
| CVE-2026-64323 | udf: validate VAT header length against the VAT inode size | Medium | 5.5 | | |
| CVE-2026-64324 | udf: validate free block extents against the partition length | Medium | 5.5 | | |
| CVE-2026-64326 | block: skip sync_blockdev() on surprise removal in bdev_mark_dead() | Medium | 5.5 | | |
| CVE-2026-64332 | USB: ulpi: fix memory leak on registration failure | Medium | 5.5 | | |
| CVE-2026-64346 | usb: gadget: udc: Fix use-after-free in gadget_match_driver | Medium | 5.5 | | |
| CVE-2026-64348 | usb: free iso schedules on failed submit | Medium | 5.5 | | |
| CVE-2026-64350 | usb: cdnsp: fix stream context array leak in cdnsp_alloc_stream_info() | Medium | 5.5 | | |
| CVE-2026-64351 | net: usb: kalmia: bound RX frame length in kalmia_rx_fixup() | Medium | 5.5 | | |
| CVE-2026-64352 | bpf: Allow LPM map access from sleepable BPF programs | Medium | 5.5 | | |
| CVE-2026-64363 | HID: appleir: fix UAF on pending key_up_timer in remove() | Medium | 5.5 | | |
| CVE-2026-64364 | HID: multitouch: fix out-of-bounds bit access on mt_io_flags | Medium | 5.5 | | |
| CVE-2026-64368 | mm/slab: do not limit zeroing to orig_size when only red zoning is enabled | Medium | 5.5 | | |
| CVE-2026-64370 | posix-cpu-timers: Fix pid refcount leak in do_cpu_nanosleep() error path | Medium | 5.5 | | |
| CVE-2026-64374 | sched/rt: Have RT_PUSH_IPI be default off for non PREEMPT_RT | Medium | 5.5 | | |
| CVE-2026-64387 | smb: client: fix query directory replay double-free | Medium | 5.5 | | |
| CVE-2026-64400 | ksmbd: prevent path traversal bypass by restricting caseless retry | Medium | 5.5 | | |
| CVE-2026-64406 | Bluetooth: fix UAF in bt_accept_dequeue() | Medium | 5.5 | | |
| CVE-2026-64408 | Bluetooth: bnep: pin L2CAP connection during netdev registration | Medium | 5.5 | | |
| CVE-2026-64409 | Bluetooth: btmtksdio: fix infinite loop in btmtksdio_txrx_work() | Medium | 5.5 | | |
| CVE-2026-64412 | netfilter: ebtables: module names must be null-terminated | Medium | 5.5 | | |
| CVE-2026-64413 | netfilter: ebtables: zero chainstack array | Medium | 5.5 | | |
| CVE-2026-64422 | net: ipv4: bound TCP reordering sysctl writes and MTU probe sizes | Medium | 5.5 | | |
| CVE-2026-64425 | io_uring/io-wq: re-check IO_WQ_BIT_EXIT for each linked work item | Medium | 5.5 | | |
| CVE-2026-64429 | gpio: eic-sprd: use raw_spinlock_t in the irq startup path | Medium | 5.5 | | |
| CVE-2026-64433 | Bluetooth: MGMT: Fix UAF of hci_conn_params in add_device_complete | Medium | 5.5 | | |
| CVE-2026-64441 | staging: rtl8723bs: fix OOB reads in rtw_get_sec_ie(), rtw_get_wapi_ie(), and rtw_get_wps_attr() | Medium | 5.5 | | |
| CVE-2026-64443 | staging: rtl8723bs: fix OOB read in update_beacon_info() IE loop | Medium | 5.5 | | |
| CVE-2026-64444 | staging: rtl8723bs: fix OOB read in OnAssocRsp() IE loop | Medium | 5.5 | | |
| CVE-2026-64452 | 6lowpan: fix NHC entry use-after-free on error path | Medium | 5.5 | | |
| CVE-2026-64462 | PCI: altera: Fix resource leaks on probe failure | Medium | 5.5 | | |
| CVE-2026-64465 | usb: xhci: Fix sleep in atomic context in xhci_free_streams() | Medium | 5.5 | | |
| CVE-2026-64474 | vfio: prevent infinite loop in vfio_mig_get_next_state() on blocked arc | Medium | 5.5 | | |
| CVE-2026-64482 | ALSA: gus: check snd_ctl_new1() return value | Medium | 5.5 | | |
| CVE-2026-64487 | ALSA: caiaq: fix out-of-bounds read in the Traktor Kontrol S4 input parser | Medium | 5.5 | | |
| CVE-2026-64507 | x86/bugs: Enable IBPB flush on BPF JIT allocation | Medium | 5.5 | | |
| CVE-2026-64511 | ACPI: NFIT: core: Fix possible NULL pointer dereference | Medium | 5.5 | | |
| CVE-2026-64523 | net/handshake: Take a long-lived file reference at submit | Medium | 5.5 | | |
| CVE-2026-64525 | xfrm: move policy_bydst RCU sync from per-netns .exit to .pre_exit | Medium | 5.5 | | |
| CVE-2026-64533 | fs/ntfs3: validate lcns_follow in log_replay conversion | Medium | 5.5 | | |
| CVE-2026-7260 | Stack overflow in phar with circular symlinks | Medium | 5.5 | | |
| CVE-2026-45488 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 5.4 | Edge - Chromium | |
| CVE-2026-54522 | MessagePack::Buffer#clear Use-After-Free that Enables Cross-Buffer Disclosure | Medium | 5.4 | | |
| CVE-2026-66338 | Libsoup: libsoup: http request smuggling via permissive chunk-size parsing in soup_body_input_stream_read_chunked() | Medium | 5.4 | | |
| CVE-2026-11856 | cross-origin Digest auth state leak | Medium | 5.3 | | |
| CVE-2026-15588 | Gdbusserver: glib2: gdbusserver pre-authentication dos via unbounded sasl line buffering | Medium | 5.3 | | |
| CVE-2026-16768 | Gdk-pixbuf: out-of-bounds read in ico parser | Medium | 5.3 | | |
| CVE-2026-42505 | Invoking Encrypted Client Hello privacy leak in crypto/tls | Medium | 5.3 | | |
| CVE-2026-50045 | 'max-global-quota' reset by DNSSEC validation restarts | Medium | 5.3 | | |
| CVE-2026-50251 | Attacker supplied '0.0.0.0'/'::' glue triggers defensive full-cache flush | Medium | 5.3 | | |
| CVE-2026-59845 | Libssh: libssh: denial of service via unchecked proxycommand fork() failure | Medium | 5.3 | | |
| CVE-2026-59848 | Libssh: libssh: denial of service via sftp responses with unknown request ids | Medium | 5.3 | | |
| CVE-2026-62299 | CoreDNS: rewrite-plugin EDNS0 response-revert nil-pointer panic (remote DoS) when a downstream plugin returns a response with no OPT record | Medium | 5.3 | | |
| CVE-2026-64082 | riscv: Fix register corruption from uninitialized cregs on error | Medium | 5.3 | | |
| CVE-2026-8927 | env-set cross-proxy Digest auth state leak | Medium | 5.3 | | |
| CVE-2026-64478 | ALSA: usb-audio: avoid kobject path lookup in DualSense match | Medium | 5.2 | | |
| CVE-2026-47143 | Capstone has a NULL Pointer Dereference with 3DNow! opcodes | Medium | 5.1 | | |
| CVE-2026-63819 | f2fs: fix to do sanity check on f2fs_get_node_folio_ra() | Medium | 5 | | |
| CVE-2026-38753 | A use-after-free in the awk_sub() function (editors/awk.c) of Busybox v1.38.0 allows attackers to cause a Denial of Service (DoS) via supplying a crafted AWK script. | Medium | 4.9 | | |
| CVE-2026-16729 | undici vulnerable to cookie attribute injection via unsanitized domain and unparsed setCookie fields | Medium | 4.8 | | |
| CVE-2026-26081 | HAProxy Community Edition 3.0 through 3.3 before 3.3.3 lacks a length check for the NEW_TOKEN format. HAProxy Enterprise and ALOHA are also affected. | Medium | 4.8 | | |
| CVE-2026-26145 | Microsoft Azure Synapse Elevation of Privilege Vulnerability | Medium | 4.8 | Elevation of Privilege | |
| CVE-2026-50684 | Active Directory Federation Server Spoofing Vulnerability | Medium | 4.8 | Spoofing | |
| CVE-2026-54887 | DTLS server cookie bypass during startup window due to empty initial cookie secret | Medium | 4.8 | | |
| CVE-2026-56416 | Possible heap buffer overflow when validator canonicalizes RDATA that contains domain name | Medium | 4.8 | | |
| CVE-2026-57213 | RabbitMQ: Stored XSS federation management plugin via unsanitized consumer_tag rendering | Medium | 4.8 | | |
| CVE-2026-59998 | sshd in OpenSSH before 10.4 has an undocumented security-relevant behavior: GSSAPIStrictAcceptorCheck has no value if the server is in Windows Active Directory. | Medium | 4.8 | | |
| CVE-2026-10536 | HTTP/2 stream-dependency tree UAF | Medium | 4.7 | | |
| CVE-2026-64279 | i2c: core: fix adapter deregistration race | Medium | 4.7 | | |
| CVE-2026-64371 | proc: protect ptrace_may_access() with exec_update_lock (part 1) | Medium | 4.7 | | |
| CVE-2026-64373 | cpufreq: Fix hotplug-suspend race during reboot | Medium | 4.7 | | |
| CVE-2026-64378 | writeback: fix race between cgroup_writeback_umount() and inode_switch_wbs() | Medium | 4.7 | | |
| CVE-2026-64542 | ipv6: ndisc: fix NULL deref in accept_untracked_na() | Medium | 4.7 | | |
| CVE-2026-55030 | Microsoft SharePoint Server Spoofing Vulnerability | Medium | 4.6 | Spoofing | |
| CVE-2026-64547 | net: usb: net1080: validate packet_len before pad-byte access in rx_fixup | Medium | 4.6 | | |
| CVE-2026-53361 | af_unix: Set gc_in_progress to true in unix_gc(). | Medium | 4.5 | | |
| CVE-2026-59831 | GitHub CLI `gh codespace jupyter` could allow remote code execution when connecting to a malicious Codespace | Medium | 4.4 | | |
| CVE-2026-63830 | net: skmsg: preserve sg.copy across SG transforms | Medium | 4.4 | | |
| CVE-2026-63835 | batman-adv: v: prevent OGM aggregation on disabled hardif | Medium | 4.4 | | |
| CVE-2026-64388 | smb/client: fix chown/chgrp with SMB3 POSIX Extensions | Medium | 4.4 | | |
| CVE-2026-64531 | net: openvswitch: reject oversized nested action attrs | Medium | 4.4 | | |
| CVE-2026-64544 | crypto: asymmetric_keys - fix OOB read in pefile_digest_pe_contents | Medium | 4.4 | | |
| CVE-2026-14647 | onnx onnxruntime old.cc convPoolShapeInference_opset19 out-of-bounds | Medium | 4.3 | | |
| CVE-2026-58209 | NATS Server: MQTT retained and QoS replay bypass subscribe deny filters | Medium | 4.3 | | |
| CVE-2026-58597 | Microsoft Edge (Chromium-based) Spoofing Vulnerability | Medium | 4.3 | Edge - Chromium | |
| CVE-2026-59850 | Libssh: libssh: use-after-free via data callbacks on closed channels | Medium | 4.3 | | |
| CVE-2026-59930 | Mistune toc / TableOfContents directive: heading IDs use predictable `toc_N` numbering with no slugification, allowing collision with attacker-controlled `id="toc_N"` content | Medium | 4.3 | | |
| CVE-2026-63308 | Helm Files.Lines Denial of Service via Empty Chart Files | Medium | 4.3 | | |
| CVE-2026-15157 | undici vulnerable to CRLF Injection via blob-like body 'type' property | Medium | 4.2 | | |
| CVE-2026-55945 | Microsoft Edge (Chromium-based) Information Disclosure Vulnerability | Medium | 4.2 | Edge - Chromium | |
| CVE-2026-59995 | sftp in OpenSSH before 10.4 does not properly constrain the location of downloaded files when "sftp server:/path ." is used with an attacker-controlled server. | Medium | 4.2 | | |
| CVE-2026-59996 | scp in OpenSSH before 10.4 may place a file in the parent directory of an intended directory when the copy occurs between two remote destinations. | Medium | 4.2 | | |
| CVE-2026-59997 | internal-sftp in sshd in OpenSSH before 10.4 recognizes only the first 9 command-line arguments, which can be important if a later command-line argument would have helped to ensure the intended security properties of an SFTP connection. | Medium | 4.2 | | |
| CVE-2026-56850 | A flaw in Node.js HTTPS Agent connection reuse can cause PFX object-array key collisions, allowing mutual TLS (mTLS) client identities to be reused across requests configured with different client certificates.
This vulnerability affects Node.js **26.x**, **24.x**, and **22.x**. | Medium | 4.1 | | |
| CVE-2026-64424 | netpoll: fix a use-after-free on shutdown path | Medium | 4.1 | | |
| CVE-2026-13221 | Perl versions through 5.43.9 produce silently incorrect regular expression matches when an alternation of more than 65535 fixed string branches is compiled into a trie in Perl_study_chunk | Medium | 4 | | |
| CVE-2026-15028 | Libarchive: heap overflow oob read while parsing a tar archive contains a pax extended header | Low | 3.9 | | |
| CVE-2026-26080 | HAProxy Community Edition 3.2.x through 3.3.x before 3.3.3 can enter a loop or crash because varint is mishandled. HAProxy Enterprise and ALOHA are also affected. | Low | 3.7 | | |
| CVE-2026-41637 | Degradation of resolution service from improperly accounted client-terminated DNS-over-QUIC queries | Low | 3.7 | | |
| CVE-2026-42955 | Extra fix for CVE-2026-40622 to also clamp the TTL of A/AAAA records disallowing a one-time 'ghost domain' delegation renewal via glue records | Low | 3.7 | | |
| CVE-2026-44687 | Off-by-one error in 'harden-below-nxdomain' logic can shadow a stub/forward zone by a legitimate parent's NXDOMAIN | Low | 3.7 | | |
| CVE-2026-46582 | A wildcard replay, as another piece of data, triggers poisoning in the serve expired reply path | Low | 3.7 | | |
| CVE-2026-54478 | DNS Cookie bypass when combined with proxy-protocol use | Low | 3.7 | | |
| CVE-2026-60000 | sshd in OpenSSH before 10.4 allows remote attackers to cause a denial of service (resource consumption from excessive authentication attempts) because MaxAuthTries was mishandled for GSSAPIAuthentication. | Low | 3.7 | | |
| CVE-2026-62994 | CoreDNS `k8s_external` headless AXFR can emit an empty transfer batch that panics the `transfer` plugin | Low | 3.7 | | |
| CVE-2026-12547 | Libsoup: information disclosure in libsoup via soupauthmanager proxy credential leak on proxy switch | Low | 3.4 | | |
| CVE-2026-41579 | runc: Malicious image with /dev symlink can trigger limited host filesystem integrity violations | Low | 3.3 | | |
| CVE-2026-56847 | A flaw in Node.js Permission Model enforcement allows `trace_events.createTracing().enable()` Writes Trace Logs Outside `--allow-fs-write`.
This can lead to confidentiality impact or bypass of the intended security boundary under affected configurations.
This vulnerability affects Node.js **22.x**, **24.x**, and **26.x**. | Low | 3.3 | | |
| CVE-2026-58039 | A flaw in Node.js Permission Model enforcement allows process.report writes (and overwrites) files outside --allow-fs-write paths.
This can lead to confidentiality impact or bypass of the intended security boundary under affected configurations.
This vulnerability affects Node.js **22.x**, **24.x**, and **26.x**. | Low | 3.3 | | |
| CVE-2026-64532 | fs/ntfs3: bound NTFS_DE view.data_off in UpdateRecordData{Root,Allocation} | Low | 3.3 | | |
| CVE-2026-54787 | sigstore-go fails to check signature timestamps against a signing key's validity period | Low | 3.1 | | |
| CVE-2026-55708 | Privacy/configuration issue when adding local data in views through 'unbound-control' | Low | 3.1 | | |
| CVE-2026-16517 | Libarchive: libarchive: signed integer overflow in archive_write_zip_header | Low | 2.9 | | |
| CVE-2026-38752 | A stack overflow in the evaluate() function (editors/awk.c) of BusyBox commit 371fe9 allows attackers to cause a Denial of Service (DoS) via supplying a crafted AWK script. | Low | 2.9 | | |
| CVE-2026-64549 | Bluetooth: bpa10x: avoid OOB read of revision string in bpa10x_setup() | Low | 2.1 | | |
| CVE-2026-64512 | ACPI: CPPC: Suppress UBSAN warning caused by field misuse | Low | 1.9 | | |
| CVE-2026-64546 | drm/edid: fix OOB read in drm_parse_tiled_block() | Low | 1.9 | | |
| CVE-2026-13028 | Chromium: CVE-2026-13028 Use after free in WebGL | N/A | | Edge - Chromium | |
| CVE-2026-13030 | Chromium: CVE-2026-13030 Uninitialized Use in GPU | N/A | | Edge - Chromium | |
| CVE-2026-13032 | Chromium: CVE-2026-13032 Use after free in WebGL | N/A | | Edge - Chromium | |
| CVE-2026-13037 | Chromium: CVE-2026-13037 Use after free in WebView | N/A | | Edge - Chromium | |
| CVE-2026-13282 | Chromium: CVE-2026-13282 Use after free in AdFilter | N/A | | Edge - Chromium | |
| CVE-2026-13283 | Chromium: CVE-2026-13282: Use after free in Payments | N/A | | Edge - Chromium | |
| CVE-2026-13346 | pip absolute path traversal during download from malicious package indexes | N/A | | | |
| CVE-2026-13774 | Chromium: CVE-2026-13774 Use after free in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13775 | Chromium: CVE-2026-13775 Use after free in GPU | N/A | | Edge - Chromium | |
| CVE-2026-13776 | Chromium: CVE-2026-13776 Type Confusion in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-13777 | Chromium: CVE-2026-13777 Insufficient validation of untrusted input in iOSWeb | N/A | | Edge - Chromium | |
| CVE-2026-13778 | Chromium: CVE-2026-13778 Use after free in WebUSB | N/A | | Edge - Chromium | |
| CVE-2026-13779 | Chromium: CVE-2026-13779 Use after free in Chromoting | N/A | | Edge - Chromium | |
| CVE-2026-13780 | Chromium: CVE-2026-13780 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-13781 | Chromium: CVE-2026-13781 Insufficient validation of untrusted input in Skia | N/A | | Edge - Chromium | |
| CVE-2026-13782 | Chromium: CVE-2026-13782 Use after free in Browser | N/A | | Edge - Chromium | |
| CVE-2026-13783 | Chromium: CVE-2026-13783 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-13784 | Chromium: CVE-2026-13784 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-13785 | Chromium: CVE-2026-13785 Use after free in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-13786 | Chromium: CVE-2026-13786 Use after free in Ozone | N/A | | Edge - Chromium | |
| CVE-2026-13787 | Chromium: CVE-2026-13787 Use after free in Chromoting | N/A | | Edge - Chromium | |
| CVE-2026-13788 | Chromium: CVE-2026-13788 Use after free in Fullscreen | N/A | | Edge - Chromium | |
| CVE-2026-13790 | Chromium: CVE-2026-13790 Side-channel information leakage in Scroll | N/A | | Edge - Chromium | |
| CVE-2026-13791 | Chromium: CVE-2026-13791 Insufficient validation of untrusted input in Downloads | N/A | | Edge - Chromium | |
| CVE-2026-13792 | Chromium: CVE-2026-13792 Use after free in Touchbar | N/A | | Edge - Chromium | |
| CVE-2026-13793 | Chromium: CVE-2026-13793 Insufficient policy enforcement in SVG | N/A | | Edge - Chromium | |
| CVE-2026-13794 | Chromium: CVE-2026-13794 Insufficient validation of untrusted input in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-13795 | Chromium: CVE-2026-13795 Insufficient policy enforcement in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13796 | Chromium: CVE-2026-13796 Integer overflow in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-13797 | Chromium: CVE-2026-13797 Insufficient validation of untrusted input in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-13798 | Chromium: CVE-2026-13798 Heap buffer overflow in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-13799 | Chromium: CVE-2026-13799 Use after free in QUIC | N/A | | Edge - Chromium | |
| CVE-2026-13800 | Chromium: CVE-2026-13800 Inappropriate implementation in Updater | N/A | | Edge - Chromium | |
| CVE-2026-13801 | Chromium: CVE-2026-13801 Integer overflow in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-13802 | Chromium: CVE-2026-13802 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-13803 | Chromium: CVE-2026-13803 Type Confusion in Chrome Tabs | N/A | | Edge - Chromium | |
| CVE-2026-13804 | Chromium: CVE-2026-13804 Use after free in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-13805 | Chromium: CVE-2026-13805 Use after free in GFX | N/A | | Edge - Chromium | |
| CVE-2026-13806 | Chromium: CVE-2026-13806 Insufficient validation of untrusted input in Accessibility | N/A | | Edge - Chromium | |
| CVE-2026-13807 | Chromium: CVE-2026-13807 Use after free in Import | N/A | | Edge - Chromium | |
| CVE-2026-13808 | Chromium: CVE-2026-13808 Insufficient data validation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13809 | Chromium: CVE-2026-13809 Side-channel information leakage in Safe Browsing | N/A | | Edge - Chromium | |
| CVE-2026-13810 | Chromium: CVE-2026-13810 Inappropriate implementation in Input | N/A | | Edge - Chromium | |
| CVE-2026-13811 | Chromium: CVE-2026-13811 Use after free in IME | N/A | | Edge - Chromium | |
| CVE-2026-13812 | Chromium: CVE-2026-13812 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13813 | Chromium: CVE-2026-13813 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13814 | Chromium: CVE-2026-13814 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-13815 | Chromium: CVE-2026-13815 Use after free in Blink | N/A | | Edge - Chromium | |
| CVE-2026-13816 | Chromium: CVE-2026-13816 Insufficient validation of untrusted input in File Input | N/A | | Edge - Chromium | |
| CVE-2026-13817 | Chromium: CVE-2026-13817 Insufficient validation of untrusted input in Glic | N/A | | Edge - Chromium | |
| CVE-2026-13818 | Chromium: CVE-2026-13818 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-13819 | Chromium: CVE-2026-13819 Out of bounds read in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-13820 | Chromium: CVE-2026-13820 Out of bounds read in Skia | N/A | | Edge - Chromium | |
| CVE-2026-13821 | Chromium: CVE-2026-13821 Use after free in Canvas | N/A | | Edge - Chromium | |
| CVE-2026-13822 | Chromium: CVE-2026-13822 Inappropriate implementation in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13823 | Chromium: CVE-2026-13823 Use after free in Glic | N/A | | Edge - Chromium | |
| CVE-2026-13824 | Chromium: CVE-2026-13824 Insufficient validation of untrusted input in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13825 | Chromium: CVE-2026-13825 Uninitialized Use in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-13826 | Chromium: CVE-2026-13826 Inappropriate implementation in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-13827 | Chromium: CVE-2026-13827 Use after free in Updater | N/A | | Edge - Chromium | |
| CVE-2026-13828 | Chromium: CVE-2026-13828 Inappropriate implementation in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-13829 | Chromium: CVE-2026-13829 Insufficient validation of untrusted input in Settings | N/A | | Edge - Chromium | |
| CVE-2026-13830 | Chromium: CVE-2026-13830 Use after free in Chromoting | N/A | | Edge - Chromium | |
| CVE-2026-13831 | Chromium: CVE-2026-13831 Use after free in GPU | N/A | | Edge - Chromium | |
| CVE-2026-13832 | Chromium: CVE-2026-13832 Use after free in Headless | N/A | | Edge - Chromium | |
| CVE-2026-13833 | Chromium: CVE-2026-13833 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-13834 | Chromium: CVE-2026-13834 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-13835 | Chromium: CVE-2026-13835 Inappropriate implementation in XML | N/A | | Edge - Chromium | |
| CVE-2026-13836 | Chromium: CVE-2026-13836 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-13837 | Chromium: CVE-2026-13837 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-13838 | Chromium: CVE-2026-13838 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-13839 | Chromium: CVE-2026-13839 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-13840 | Chromium: CVE-2026-13840 Insufficient policy enforcement in Canvas | N/A | | Edge - Chromium | |
| CVE-2026-13841 | Chromium: CVE-2026-13841 Integer overflow in Skia | N/A | | Edge - Chromium | |
| CVE-2026-13842 | Chromium: CVE-2026-13842 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13843 | Chromium: CVE-2026-13843 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13844 | Chromium: CVE-2026-13844 Use after free in Updater | N/A | | Edge - Chromium | |
| CVE-2026-13845 | Chromium: CVE-2026-13845 Use after free in DOM | N/A | | Edge - Chromium | |
| CVE-2026-13846 | Chromium: CVE-2026-13846 Use after free in USB | N/A | | Edge - Chromium | |
| CVE-2026-13847 | Chromium: CVE-2026-13847 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13848 | Chromium: CVE-2026-13848 Use after free in Forms | N/A | | Edge - Chromium | |
| CVE-2026-13849 | Chromium: CVE-2026-13849 Insufficient validation of untrusted input in Chromoting | N/A | | Edge - Chromium | |
| CVE-2026-13850 | Chromium: CVE-2026-13850 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13851 | Chromium: CVE-2026-13851 Insufficient validation of untrusted input in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-13852 | Chromium: CVE-2026-13852 Insufficient validation of untrusted input in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-13853 | Chromium: CVE-2026-13853 Use after free in Journeys | N/A | | Edge - Chromium | |
| CVE-2026-13854 | Chromium: CVE-2026-13854 Use after free in Ozone | N/A | | Edge - Chromium | |
| CVE-2026-13855 | Chromium: CVE-2026-13855 Use after free in Ozone | N/A | | Edge - Chromium | |
| CVE-2026-13856 | Chromium: CVE-2026-13856 Insufficient validation of untrusted input in Speech | N/A | | Edge - Chromium | |
| CVE-2026-13857 | Chromium: CVE-2026-13857 Inappropriate implementation in Geometry | N/A | | Edge - Chromium | |
| CVE-2026-13858 | Chromium: CVE-2026-13858 Out of bounds read in FFmpeg | N/A | | Edge - Chromium | |
| CVE-2026-13859 | Chromium: CVE-2026-13859 Inappropriate implementation in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-13860 | Chromium: CVE-2026-13860 Incorrect security UI in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-13861 | Chromium: CVE-2026-13861 Use after free in Core | N/A | | Edge - Chromium | |
| CVE-2026-13862 | CVE-2026-13862 | N/A | | Edge - Chromium | |
| CVE-2026-13863 | Chromium: CVE-2026-13863 Insufficient validation of untrusted input in CustomTabs | N/A | | Edge - Chromium | |
| CVE-2026-13864 | Chromium: CVE-2026-13864 Insufficient policy enforcement in WebHID | N/A | | Edge - Chromium | |
| CVE-2026-13865 | Chromium: CVE-2026-13865 Insufficient validation of untrusted input in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-13866 | Chromium: CVE-2026-13866 Insufficient validation of untrusted input in Input | N/A | | Edge - Chromium | |
| CVE-2026-13867 | Chromium: CVE-2026-13867 Inappropriate implementation in Geolocation | N/A | | Edge - Chromium | |
| CVE-2026-13868 | Chromium: CVE-2026-13868 Inappropriate implementation in Network | N/A | | Edge - Chromium | |
| CVE-2026-13869 | Chromium: CVE-2026-13869 Use after free in Device | N/A | | Edge - Chromium | |
| CVE-2026-13870 | Chromium: CVE-2026-13870 Use after free in WebView | N/A | | Edge - Chromium | |
| CVE-2026-13871 | Chromium: CVE-2026-13871 Insufficient data validation in GuestView | N/A | | Edge - Chromium | |
| CVE-2026-13872 | Chromium: CVE-2026-13872 Insufficient validation of untrusted input in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-13873 | Chromium: CVE-2026-13873 Out of bounds memory access in Layout | N/A | | Edge - Chromium | |
| CVE-2026-13874 | Chromium: CVE-2026-13874 Inappropriate implementation in DataTransfer | N/A | | Edge - Chromium | |
| CVE-2026-13875 | Chromium: CVE-2026-13875 Insufficient validation of untrusted input in GPU | N/A | | Edge - Chromium | |
| CVE-2026-13876 | Chromium: CVE-2026-13876 Inappropriate implementation in Network | N/A | | Edge - Chromium | |
| CVE-2026-13877 | Chromium: CVE-2026-13877 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-13878 | Chromium: CVE-2026-13878 Use after free in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-13879 | Chromium: CVE-2026-13879 Use after free in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-13880 | Chromium: CVE-2026-13880 Use after free in USB | N/A | | Edge - Chromium | |
| CVE-2026-13881 | Chromium: CVE-2026-13881 Insufficient data validation in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-13882 | Chromium: CVE-2026-13882 Inappropriate implementation in USB | N/A | | Edge - Chromium | |
| CVE-2026-13883 | Chromium: CVE-2026-13883 Type Confusion in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-13884 | Chromium: CVE-2026-13884 Heap buffer overflow in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-13885 | Chromium: CVE-2026-13885 Use after free in Skia | N/A | | Edge - Chromium | |
| CVE-2026-13886 | Chromium: CVE-2026-13886 Policy bypass in Isolated Web Apps | N/A | | Edge - Chromium | |
| CVE-2026-13887 | Chromium: CVE-2026-13887 Insufficient policy enforcement in NFC | N/A | | Edge - Chromium | |
| CVE-2026-13888 | Chromium: CVE-2026-13888 Use after free in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13889 | Chromium: CVE-2026-13889 Insufficient validation of untrusted input in WebAuthentication | N/A | | Edge - Chromium | |
| CVE-2026-13890 | Chromium: CVE-2026-13890 Out of bounds read in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-13891 | Chromium: CVE-2026-13891 Insufficient validation of untrusted input in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13892 | Chromium: CVE-2026-13892 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13893 | Chromium: CVE-2026-13893 Insufficient validation of untrusted input in WebUI | N/A | | Edge - Chromium | |
| CVE-2026-13894 | Chromium: CVE-2026-13894 Insufficient policy enforcement in Network | N/A | | Edge - Chromium | |
| CVE-2026-13895 | Chromium: CVE-2026-13895 Inappropriate implementation in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-13896 | Chromium: CVE-2026-13896 Insufficient policy enforcement in Glic | N/A | | Edge - Chromium | |
| CVE-2026-13897 | Chromium: CVE-2026-13897 Insufficient policy enforcement in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-13898 | Chromium: CVE-2026-13898 Use after free in Cast Receiver | N/A | | Edge - Chromium | |
| CVE-2026-13899 | Chromium: CVE-2026-13899 Use after free in HTML | N/A | | Edge - Chromium | |
| CVE-2026-13900 | Chromium: CVE-2026-13900 Insufficient validation of untrusted input in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-13901 | Chromium: CVE-2026-13901 Insufficient validation of untrusted input in Serial | N/A | | Edge - Chromium | |
| CVE-2026-13902 | Chromium: CVE-2026-13902 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13903 | Chromium: CVE-2026-13903 Insufficient policy enforcement in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-13904 | Chromium: CVE-2026-13904 Incorrect security UI in Safe Browsing | N/A | | Edge - Chromium | |
| CVE-2026-13905 | Chromium: CVE-2026-13905 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13906 | Chromium: CVE-2026-13906 Out of bounds read in Codecs | N/A | | Edge - Chromium | |
| CVE-2026-13907 | Chromium: CVE-2026-13907 Inappropriate implementation in iOSWeb | N/A | | Edge - Chromium | |
| CVE-2026-13908 | Chromium: CVE-2026-13908 Insufficient validation of untrusted input in Omnibox | N/A | | Edge - Chromium | |
| CVE-2026-13909 | Chromium: CVE-2026-13909 Insufficient policy enforcement in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-13910 | Chromium: CVE-2026-13910 Insufficient policy enforcement in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-13911 | Chromium: CVE-2026-13911 Insufficient data validation in Spellcheck | N/A | | Edge - Chromium | |
| CVE-2026-13912 | Chromium: CVE-2026-13912 Incorrect security UI in Safe Browsing | N/A | | Edge - Chromium | |
| CVE-2026-13913 | Chromium: CVE-2026-13913 Insufficient policy enforcement in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-13914 | Chromium: CVE-2026-13914 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-13915 | Chromium: CVE-2026-13915 Use after free in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13916 | Chromium: CVE-2026-13916 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13917 | Chromium: CVE-2026-13917 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13918 | Chromium: CVE-2026-13918 Use after free in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13919 | Chromium: CVE-2026-13919 Insufficient data validation in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13920 | Chromium: CVE-2026-13920 Insufficient validation of untrusted input in Media | N/A | | Edge - Chromium | |
| CVE-2026-13921 | Chromium: CVE-2026-13921 Insufficient validation of untrusted input in DeviceBoundSessionCredentials | N/A | | Edge - Chromium | |
| CVE-2026-13922 | Chromium: CVE-2026-13922 Side-channel information leakage in Paint | N/A | | Edge - Chromium | |
| CVE-2026-13923 | Chromium: CVE-2026-13923 Uninitialized Use in GPU | N/A | | Edge - Chromium | |
| CVE-2026-13924 | Chromium: CVE-2026-13924 Insufficient validation of untrusted input in WebView | N/A | | Edge - Chromium | |
| CVE-2026-13925 | Chromium: CVE-2026-13925 Inappropriate implementation in Downloads | N/A | | Edge - Chromium | |
| CVE-2026-13926 | Chromium: CVE-2026-13926 Insufficient validation of untrusted input in Network | N/A | | Edge - Chromium | |
| CVE-2026-13927 | Chromium: CVE-2026-13927 Insufficient validation of untrusted input in UI | N/A | | Edge - Chromium | |
| CVE-2026-13928 | Chromium: CVE-2026-13928 Insufficient validation of untrusted input in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-13929 | Chromium: CVE-2026-13929 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-13930 | Chromium: CVE-2026-13930 Insufficient policy enforcement in Actor | N/A | | Edge - Chromium | |
| CVE-2026-13931 | Chromium: CVE-2026-13931 Inappropriate implementation in Media | N/A | | Edge - Chromium | |
| CVE-2026-13932 | Chromium: CVE-2026-13932 Inappropriate implementation in Sharing | N/A | | Edge - Chromium | |
| CVE-2026-13933 | Chromium: CVE-2026-13933 Insufficient policy enforcement in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-13934 | Chromium: CVE-2026-13934 Insufficient validation of untrusted input in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-13935 | Chromium: CVE-2026-13935 Side-channel information leakage in ComputePressure | N/A | | Edge - Chromium | |
| CVE-2026-13936 | Chromium: CVE-2026-13936 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-13937 | Chromium: CVE-2026-13937 Insufficient policy enforcement in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-13938 | Chromium: CVE-2026-13938 Integer overflow in Fonts | N/A | | Edge - Chromium | |
| CVE-2026-13939 | Chromium: CVE-2026-13939 Insufficient validation of untrusted input in WebShare | N/A | | Edge - Chromium | |
| CVE-2026-13940 | Chromium: CVE-2026-13940 Uninitialized Use in Cast | N/A | | Edge - Chromium | |
| CVE-2026-13941 | Chromium: CVE-2026-13941 Inappropriate implementation in SiteSettings | N/A | | Edge - Chromium | |
| CVE-2026-13942 | Chromium: CVE-2026-13942 Insufficient validation of untrusted input in Video Capture | N/A | | Edge - Chromium | |
| CVE-2026-13943 | Chromium: CVE-2026-13943 Uninitialized Use in CSS | N/A | | Edge - Chromium | |
| CVE-2026-13944 | Chromium: CVE-2026-13944 Inappropriate implementation in DataTransfer | N/A | | Edge - Chromium | |
| CVE-2026-13945 | Chromium: CVE-2026-13945 Insufficient policy enforcement in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13946 | Chromium: CVE-2026-13946 Inappropriate implementation in ScriptInjections | N/A | | Edge - Chromium | |
| CVE-2026-13947 | Chromium: CVE-2026-13947 Uninitialized Use in XR | N/A | | Edge - Chromium | |
| CVE-2026-13948 | Chromium: CVE-2026-13948 Insufficient policy enforcement in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13949 | Chromium: CVE-2026-13949 Insufficient policy enforcement in Payments | N/A | | Edge - Chromium | |
| CVE-2026-13950 | Chromium: CVE-2026-13950 Uninitialized Use in GPU | N/A | | Edge - Chromium | |
| CVE-2026-13951 | Chromium: CVE-2026-13951 Policy bypass in USB | N/A | | Edge - Chromium | |
| CVE-2026-13952 | Chromium: CVE-2026-13952 Inappropriate implementation in PerformanceAPIs | N/A | | Edge - Chromium | |
| CVE-2026-13953 | Chromium: CVE-2026-13953 Inappropriate implementation in SplitView | N/A | | Edge - Chromium | |
| CVE-2026-13954 | Chromium: CVE-2026-13954 Insufficient policy enforcement in XML | N/A | | Edge - Chromium | |
| CVE-2026-13955 | Chromium: CVE-2026-13955 Insufficient validation of untrusted input in CustomTabs | N/A | | Edge - Chromium | |
| CVE-2026-13956 | Chromium: CVE-2026-13956 Incorrect security UI in PageInfo | N/A | | Edge - Chromium | |
| CVE-2026-13957 | Chromium: CVE-2026-13957 Incorrect security UI in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13958 | Chromium: CVE-2026-13958 Uninitialized Use in Codecs | N/A | | Edge - Chromium | |
| CVE-2026-13959 | Chromium: CVE-2026-13959 Insufficient validation of untrusted input in Blink | N/A | | Edge - Chromium | |
| CVE-2026-13960 | Chromium: CVE-2026-13960 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-13961 | Chromium: CVE-2026-13961 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-13962 | Chromium: CVE-2026-13962 Insufficient data validation in PDF | N/A | | Edge - Chromium | |
| CVE-2026-13963 | Chromium: CVE-2026-13963 Inappropriate implementation in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-13964 | Chromium: CVE-2026-13964 Insufficient policy enforcement in WebView | N/A | | Edge - Chromium | |
| CVE-2026-13965 | Chromium: CVE-2026-13965 Use after free in Oilpan | N/A | | Edge - Chromium | |
| CVE-2026-13966 | Chromium: CVE-2026-13966 Inappropriate implementation in History | N/A | | Edge - Chromium | |
| CVE-2026-13967 | Chromium: CVE-2026-13967 Type Confusion in V8 | N/A | | Edge - Chromium | |
| CVE-2026-13968 | Chromium: CVE-2026-13968 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-13969 | Chromium: CVE-2026-13969 Uninitialized Use in UI | N/A | | Edge - Chromium | |
| CVE-2026-13970 | Chromium: CVE-2026-13970 Uninitialized Use in Media | N/A | | Edge - Chromium | |
| CVE-2026-13971 | Chromium: CVE-2026-13971 Uninitialized Use in Skia | N/A | | Edge - Chromium | |
| CVE-2026-13972 | Chromium: CVE-2026-13972 Inappropriate implementation in Paint | N/A | | Edge - Chromium | |
| CVE-2026-13973 | Chromium: CVE-2026-13973 Inappropriate implementation in UI | N/A | | Edge - Chromium | |
| CVE-2026-13974 | Chromium: CVE-2026-13974 Integer overflow in Safe Browsing | N/A | | Edge - Chromium | |
| CVE-2026-13975 | Chromium: CVE-2026-13975 Out of bounds read in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-13976 | Chromium: CVE-2026-13976 Heap buffer overflow in Storage | N/A | | Edge - Chromium | |
| CVE-2026-13977 | Chromium: CVE-2026-13977 Inappropriate implementation in HTMLParser | N/A | | Edge - Chromium | |
| CVE-2026-13978 | Chromium: CVE-2026-13978 Insufficient policy enforcement in PageInfo | N/A | | Edge - Chromium | |
| CVE-2026-13979 | Chromium: CVE-2026-13979 Inappropriate implementation in Paint | N/A | | Edge - Chromium | |
| CVE-2026-13980 | Chromium: CVE-2026-13980 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13981 | Chromium: CVE-2026-13981 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13982 | Chromium: CVE-2026-13982 Incorrect security UI in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-13983 | Chromium: CVE-2026-13983 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13984 | Chromium: CVE-2026-13984 Incorrect security UI in TabStrip | N/A | | Edge - Chromium | |
| CVE-2026-13985 | Chromium: CVE-2026-13985 Inappropriate implementation in MediaCapture | N/A | | Edge - Chromium | |
| CVE-2026-13986 | Chromium: CVE-2026-13986 Inappropriate implementation in Media UI | N/A | | Edge - Chromium | |
| CVE-2026-13987 | Chromium: CVE-2026-13987 Incorrect security UI in Mobile | N/A | | Edge - Chromium | |
| CVE-2026-13988 | Chromium: CVE-2026-13988 Inappropriate implementation in Paint | N/A | | Edge - Chromium | |
| CVE-2026-13989 | Chromium: CVE-2026-13989 Insufficient policy enforcement in PageInfo | N/A | | Edge - Chromium | |
| CVE-2026-13990 | Chromium: CVE-2026-13990 Insufficient validation of untrusted input in DataTransfer | N/A | | Edge - Chromium | |
| CVE-2026-13991 | Chromium: CVE-2026-13991 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-13992 | Chromium: CVE-2026-13992 Inappropriate implementation in UI | N/A | | Edge - Chromium | |
| CVE-2026-13993 | Chromium: CVE-2026-13993 Incorrect security UI in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-13994 | Chromium: CVE-2026-13994 Inappropriate implementation in Credential Management | N/A | | Edge - Chromium | |
| CVE-2026-13995 | Chromium: CVE-2026-13995 Insufficient validation of untrusted input in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-13996 | Chromium: CVE-2026-13996 Incorrect security UI in Permissions | N/A | | Edge - Chromium | |
| CVE-2026-13997 | Chromium: CVE-2026-13997 Incorrect security UI in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-13998 | Chromium: CVE-2026-13998 Incorrect security UI in File Input | N/A | | Edge - Chromium | |
| CVE-2026-13999 | Chromium: CVE-2026-13999 Inappropriate implementation in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-14000 | Chromium: CVE-2026-14000 Inappropriate implementation in XML | N/A | | Edge - Chromium | |
| CVE-2026-14001 | Chromium: CVE-2026-14001 Inappropriate implementation in Network | N/A | | Edge - Chromium | |
| CVE-2026-14002 | Chromium: CVE-2026-14002 Inappropriate implementation in Geolocation | N/A | | Edge - Chromium | |
| CVE-2026-14003 | Chromium: CVE-2026-14003 Insufficient policy enforcement in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-14004 | Chromium: CVE-2026-14004 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-14005 | Chromium: CVE-2026-14005 Use after free in Omnibox | N/A | | Edge - Chromium | |
| CVE-2026-14006 | Chromium: CVE-2026-14006 Use after free in Navigation | N/A | | Edge - Chromium | |
| CVE-2026-14007 | Chromium: CVE-2026-14007 Insufficient policy enforcement in PermissionsPolicy | N/A | | Edge - Chromium | |
| CVE-2026-14008 | Chromium: CVE-2026-14008 Uninitialized Use in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-14009 | Chromium: CVE-2026-14009 Insufficient data validation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-14010 | Chromium: CVE-2026-14010 Uninitialized Use in Codecs | N/A | | Edge - Chromium | |
| CVE-2026-14011 | Chromium: CVE-2026-14011 Out of bounds read in SurfaceCapture | N/A | | Edge - Chromium | |
| CVE-2026-14012 | Chromium: CVE-2026-14012 Side-channel information leakage in CSS | N/A | | Edge - Chromium | |
| CVE-2026-14013 | Chromium: CVE-2026-14013 Inappropriate implementation in SVG | N/A | | Edge - Chromium | |
| CVE-2026-14014 | Chromium: CVE-2026-14014 Inappropriate implementation in Paint | N/A | | Edge - Chromium | |
| CVE-2026-14015 | Chromium: CVE-2026-14015 Inappropriate implementation in WebRTC | N/A | | Edge - Chromium | |
| CVE-2026-14016 | Chromium: CVE-2026-14016 Insufficient policy enforcement in SVG | N/A | | Edge - Chromium | |
| CVE-2026-14017 | Chromium: CVE-2026-14017 Inappropriate implementation in Navigation | N/A | | Edge - Chromium | |
| CVE-2026-14018 | Chromium: CVE-2026-14018 Use after free in Updater | N/A | | Edge - Chromium | |
| CVE-2026-14019 | Chromium: CVE-2026-14019 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-14020 | Chromium: CVE-2026-14020 Insufficient validation of untrusted input in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-14021 | Chromium: CVE-2026-14021 Insufficient validation of untrusted input in StorageAccessAPI | N/A | | Edge - Chromium | |
| CVE-2026-14022 | Chromium: CVE-2026-14022 Insufficient validation of untrusted input in Network | N/A | | Edge - Chromium | |
| CVE-2026-14023 | Chromium: CVE-2026-14023 Insufficient validation of untrusted input in SanitizerAPI | N/A | | Edge - Chromium | |
| CVE-2026-14024 | Chromium: CVE-2026-14024 Use after free in Ozone | N/A | | Edge - Chromium | |
| CVE-2026-14025 | Chromium: CVE-2026-14025 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-14026 | Chromium: CVE-2026-14026 Incorrect security UI in SplitView | N/A | | Edge - Chromium | |
| CVE-2026-14027 | Chromium: CVE-2026-14027 Use after free in SignIn | N/A | | Edge - Chromium | |
| CVE-2026-14028 | Chromium: CVE-2026-14028 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-14030 | Chromium: CVE-2026-14030 Incorrect security UI in SplitView | N/A | | Edge - Chromium | |
| CVE-2026-14031 | Chromium: CVE-2026-14031 Incorrect security UI in File Input | N/A | | Edge - Chromium | |
| CVE-2026-14032 | Chromium: CVE-2026-14032 Use after free in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-14033 | Chromium: CVE-2026-14033 Insufficient policy enforcement in Media | N/A | | Edge - Chromium | |
| CVE-2026-14034 | Chromium: CVE-2026-14034 Inappropriate implementation in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-14035 | Chromium: CVE-2026-14035 Insufficient policy enforcement in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-14036 | Chromium: CVE-2026-14036 Insufficient policy enforcement in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-14037 | Chromium: CVE-2026-14037 Insufficient policy enforcement in GPU | N/A | | Edge - Chromium | |
| CVE-2026-14038 | Chromium: CVE-2026-14038 Insufficient validation of untrusted input in New Tab Page | N/A | | Edge - Chromium | |
| CVE-2026-14039 | Chromium: CVE-2026-14039 Insufficient policy enforcement in GetUserMedia | N/A | | Edge - Chromium | |
| CVE-2026-14040 | Chromium: CVE-2026-14040 Use after free in BrowserTag | N/A | | Edge - Chromium | |
| CVE-2026-14041 | Chromium: CVE-2026-14041 Insufficient policy enforcement in Serial | N/A | | Edge - Chromium | |
| CVE-2026-14042 | Chromium: CVE-2026-14042 Inappropriate implementation in Isolated Web Apps | N/A | | Edge - Chromium | |
| CVE-2026-14043 | Chromium: CVE-2026-14043 Use after free in GetUserMedia | N/A | | Edge - Chromium | |
| CVE-2026-14044 | Chromium: CVE-2026-14044 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14045 | Chromium: CVE-2026-14045 Insufficient validation of untrusted input in Network | N/A | | Edge - Chromium | |
| CVE-2026-14046 | Chromium: CVE-2026-14046 Inappropriate implementation in CustomTabs | N/A | | Edge - Chromium | |
| CVE-2026-14047 | Chromium: CVE-2026-14047 Insufficient policy enforcement in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-14048 | Chromium: CVE-2026-14048 Use after free in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-14049 | Chromium: CVE-2026-14049 Inappropriate implementation in GPU | N/A | | Edge - Chromium | |
| CVE-2026-14050 | Chromium: CVE-2026-14050 Insufficient policy enforcement in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-14051 | Chromium: CVE-2026-14051 Uninitialized Use in GamepadAPI | N/A | | Edge - Chromium | |
| CVE-2026-14052 | Chromium: CVE-2026-14052 Insufficient policy enforcement in FileSystem | N/A | | Edge - Chromium | |
| CVE-2026-14053 | Chromium: CVE-2026-14053 Insufficient policy enforcement in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-14054 | Chromium: CVE-2026-14054 Insufficient policy enforcement in Network | N/A | | Edge - Chromium | |
| CVE-2026-14055 | Chromium: CVE-2026-14055 Insufficient validation of untrusted input in Device Trust | N/A | | Edge - Chromium | |
| CVE-2026-14056 | Chromium: CVE-2026-14056 Insufficient validation of untrusted input in Media | N/A | | Edge - Chromium | |
| CVE-2026-14057 | Chromium: CVE-2026-14057 Insufficient policy enforcement in FedCM | N/A | | Edge - Chromium | |
| CVE-2026-14058 | Chromium: CVE-2026-14058 Policy bypass in Parser | N/A | | Edge - Chromium | |
| CVE-2026-14059 | Chromium: CVE-2026-14059 Insufficient policy enforcement in Related-Website-Sets | N/A | | Edge - Chromium | |
| CVE-2026-14060 | Chromium: CVE-2026-14060 Insufficient validation of untrusted input in Chromoting | N/A | | Edge - Chromium | |
| CVE-2026-14061 | Chromium: CVE-2026-14061 Inappropriate implementation in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-14062 | Chromium: CVE-2026-14062 Inappropriate implementation in Views | N/A | | Edge - Chromium | |
| CVE-2026-14063 | Chromium: CVE-2026-14063 Out of bounds memory access in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-14064 | Chromium: CVE-2026-14064 Use after free in PageInfo | N/A | | Edge - Chromium | |
| CVE-2026-14065 | Chromium: CVE-2026-14065 Insufficient validation of untrusted input in PageInfo | N/A | | Edge - Chromium | |
| CVE-2026-14066 | Chromium: CVE-2026-14066 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-14067 | Chromium: CVE-2026-14067 Use after free in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-14068 | Chromium: CVE-2026-14068 Inappropriate implementation in Omnibox | N/A | | Edge - Chromium | |
| CVE-2026-14069 | Chromium: CVE-2026-14069 Integer overflow in WebNN | N/A | | Edge - Chromium | |
| CVE-2026-14070 | Chromium: CVE-2026-14070 Uninitialized Use in WebNN | N/A | | Edge - Chromium | |
| CVE-2026-14071 | Chromium: CVE-2026-14071 Side-channel information leakage in WebAudio | N/A | | Edge - Chromium | |
| CVE-2026-14072 | Chromium: CVE-2026-14072 Incorrect security UI in SplitView | N/A | | Edge - Chromium | |
| CVE-2026-14073 | Chromium: CVE-2026-14073 Insufficient policy enforcement in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-14074 | Chromium: CVE-2026-14074 Side-channel information leakage in WebAuthentication | N/A | | Edge - Chromium | |
| CVE-2026-14075 | Chromium: CVE-2026-14075 Policy bypass in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-14076 | Chromium: CVE-2026-14076 Policy bypass in Network | N/A | | Edge - Chromium | |
| CVE-2026-14077 | Chromium: CVE-2026-14077 Incorrect security UI in Select | N/A | | Edge - Chromium | |
| CVE-2026-14078 | Chromium: CVE-2026-14078 Policy bypass in WebRTC | N/A | | Edge - Chromium | |
| CVE-2026-14079 | Chromium: CVE-2026-14079 Policy bypass in Network | N/A | | Edge - Chromium | |
| CVE-2026-14080 | Chromium: CVE-2026-14080 Insufficient validation of untrusted input in TabSwitcher | N/A | | Edge - Chromium | |
| CVE-2026-14081 | Chromium: CVE-2026-14081 Insufficient policy enforcement in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-14082 | Chromium: CVE-2026-14082 Race in Storage | N/A | | Edge - Chromium | |
| CVE-2026-14083 | Chromium: CVE-2026-14083 Insufficient validation of untrusted input in HTML | N/A | | Edge - Chromium | |
| CVE-2026-14084 | Chromium: CVE-2026-14084 Insufficient validation of untrusted input in Chromoting | N/A | | Edge - Chromium | |
| CVE-2026-14085 | Chromium: CVE-2026-14085 Side-channel information leakage in CSS | N/A | | Edge - Chromium | |
| CVE-2026-14086 | Chromium: CVE-2026-14086 Insufficient policy enforcement in HID | N/A | | Edge - Chromium | |
| CVE-2026-14087 | Chromium: CVE-2026-14087 Insufficient validation of untrusted input in WebNN | N/A | | Edge - Chromium | |
| CVE-2026-14088 | Chromium: CVE-2026-14088 Uninitialized Use in Canvas | N/A | | Edge - Chromium | |
| CVE-2026-14089 | Chromium: CVE-2026-14089 Insufficient validation of untrusted input in PopupBlocker | N/A | | Edge - Chromium | |
| CVE-2026-14090 | Chromium: CVE-2026-14090 Out of bounds read in CameraCapture | N/A | | Edge - Chromium | |
| CVE-2026-14091 | Chromium: CVE-2026-14091 Use after free in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-14092 | Chromium: CVE-2026-14092 Insufficient policy enforcement in Privacy | N/A | | Edge - Chromium | |
| CVE-2026-14093 | Chromium: CVE-2026-14093 Use after free in Cast | N/A | | Edge - Chromium | |
| CVE-2026-14094 | Chromium: CVE-2026-14094 Use after free in Installer | N/A | | Edge - Chromium | |
| CVE-2026-14095 | Chromium: CVE-2026-14095 Insufficient validation of untrusted input in Browser | N/A | | Edge - Chromium | |
| CVE-2026-14096 | Chromium: CVE-2026-14096 Object lifecycle issue in Input | N/A | | Edge - Chromium | |
| CVE-2026-14097 | Chromium: CVE-2026-14097 Inappropriate implementation in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-14098 | Chromium: CVE-2026-14098 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-14099 | Chromium: CVE-2026-14099 Use after free in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-14100 | Chromium: CVE-2026-14100 Insufficient data validation in NetworkCache | N/A | | Edge - Chromium | |
| CVE-2026-14101 | Chromium: CVE-2026-14101 Insufficient policy enforcement in Sandbox | N/A | | Edge - Chromium | |
| CVE-2026-14102 | Chromium: CVE-2026-14102 Use after free in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-14103 | Chromium: CVE-2026-14103 Use after free in SSL | N/A | | Edge - Chromium | |
| CVE-2026-14104 | Chromium: CVE-2026-14104 Insufficient validation of untrusted input in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-14105 | Chromium: CVE-2026-14105 Insufficient policy enforcement in Speech | N/A | | Edge - Chromium | |
| CVE-2026-14106 | Chromium: CVE-2026-14106 Insufficient validation of untrusted input in Text | N/A | | Edge - Chromium | |
| CVE-2026-14107 | Chromium: CVE-2026-14107 Use after free in Scheduling | N/A | | Edge - Chromium | |
| CVE-2026-14108 | Chromium: CVE-2026-14108 Use after free in PDFium | N/A | | Edge - Chromium | |
| CVE-2026-14109 | Chromium: CVE-2026-14109 Insufficient policy enforcement in Mojo | N/A | | Edge - Chromium | |
| CVE-2026-14110 | Chromium: CVE-2026-14110 Inappropriate implementation in DarkMode | N/A | | Edge - Chromium | |
| CVE-2026-14111 | Chromium: CVE-2026-14111 Use after free in WebProtect | N/A | | Edge - Chromium | |
| CVE-2026-14112 | Chromium: CVE-2026-14112 Inappropriate implementation in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-14113 | Chromium: CVE-2026-14113 Use after free in Updater | N/A | | Edge - Chromium | |
| CVE-2026-14114 | Chromium: CVE-2026-14114 Inappropriate implementation in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-14115 | Chromium: CVE-2026-14115 Insufficient validation of untrusted input in Cast | N/A | | Edge - Chromium | |
| CVE-2026-14116 | Chromium: CVE-2026-14116 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-14117 | Chromium: CVE-2026-14117 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-14118 | Chromium: CVE-2026-14118 Insufficient data validation in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-14119 | Chromium: CVE-2026-14119 Type Confusion in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-14120 | Chromium: CVE-2026-14120 Inappropriate implementation in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-14121 | Chromium: CVE-2026-14121 Use after free in Chromoting | N/A | | Edge - Chromium | |
| CVE-2026-14122 | Chromium: CVE-2026-14122 Insufficient validation of untrusted input in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-14123 | Chromium: CVE-2026-14123 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-14124 | Chromium: CVE-2026-14124 Inappropriate implementation in CredentialProvider | N/A | | Edge - Chromium | |
| CVE-2026-14125 | Chromium: CVE-2026-14125 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14126 | Chromium: CVE-2026-14126 Incorrect security UI in UI | N/A | | Edge - Chromium | |
| CVE-2026-14127 | Chromium: CVE-2026-14127 Inappropriate implementation in Printing | N/A | | Edge - Chromium | |
| CVE-2026-14128 | Chromium: CVE-2026-14128 Insufficient data validation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-14129 | Chromium: CVE-2026-14129 Incorrect security UI in PreviewTab | N/A | | Edge - Chromium | |
| CVE-2026-14130 | Chromium: CVE-2026-14130 Incorrect security UI in Omnibox | N/A | | Edge - Chromium | |
| CVE-2026-14131 | Chromium: CVE-2026-14131 Insufficient validation of untrusted input in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-14132 | Chromium: CVE-2026-14132 Inappropriate implementation in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-14133 | Chromium: CVE-2026-14133 Race in History Embeddings | N/A | | Edge - Chromium | |
| CVE-2026-14134 | Chromium: CVE-2026-14134 Inappropriate implementation in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-14135 | Chromium: CVE-2026-14135 Insufficient validation of untrusted input in Network | N/A | | Edge - Chromium | |
| CVE-2026-14136 | Chromium: CVE-2026-14136 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-14137 | Chromium: CVE-2026-14137 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-14138 | Chromium: CVE-2026-14138 Inappropriate implementation in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-14139 | Chromium: CVE-2026-14139 Inappropriate implementation in TabStrip | N/A | | Edge - Chromium | |
| CVE-2026-14140 | Chromium: CVE-2026-14140 Insufficient validation of untrusted input in Input | N/A | | Edge - Chromium | |
| CVE-2026-14141 | Chromium: CVE-2026-14141 Incorrect security UI in Document Picture-in-Picture | N/A | | Edge - Chromium | |
| CVE-2026-14142 | Chromium: CVE-2026-14142 Inappropriate implementation in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-14143 | Chromium: CVE-2026-14143 Incorrect security UI in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-14144 | Chromium: CVE-2026-14144 Incorrect security UI in Views | N/A | | Edge - Chromium | |
| CVE-2026-14145 | Chromium: CVE-2026-14145 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-14146 | Chromium: CVE-2026-14146 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-14147 | Chromium: CVE-2026-14147 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-14148 | Chromium: CVE-2026-14148 Type Confusion in CSS | N/A | | Edge - Chromium | |
| CVE-2026-14149 | Chromium: CVE-2026-14149 Use after free in Audio | N/A | | Edge - Chromium | |
| CVE-2026-14150 | Chromium: CVE-2026-14150 Insufficient validation of untrusted input in Speech | N/A | | Edge - Chromium | |
| CVE-2026-14151 | Chromium: CVE-2026-14151 Inappropriate implementation in AI | N/A | | Edge - Chromium | |
| CVE-2026-14152 | Chromium: CVE-2026-14152 Out of bounds write in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14153 | Chromium: CVE-2026-14153 Inappropriate implementation in Glic | N/A | | Edge - Chromium | |
| CVE-2026-14154 | Chromium: CVE-2026-14154 Inappropriate implementation in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-14155 | Chromium: CVE-2026-14155 Insufficient policy enforcement in StorageAccessAPI | N/A | | Edge - Chromium | |
| CVE-2026-14156 | Chromium: CVE-2026-14156 Policy bypass in StorageAccessAPI | N/A | | Edge - Chromium | |
| CVE-2026-14382 | Chromium: CVE-2026-14382 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14385 | Chromium: CVE-2026-14385 Heap buffer overflow in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14386 | Chromium: CVE-2026-14386 Out of bounds read in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14388 | Chromium: CVE-2026-14388 Out of bounds read in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14390 | Chromium: CVE-2026-14390 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14391 | Chromium: CVE-2026-14391 Integer overflow in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14392 | Chromium: CVE-2026-14392 Out of bounds write in Tint | N/A | | Edge - Chromium | |
| CVE-2026-14393 | Chromium: CVE-2026-14393 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14394 | Chromium: CVE-2026-14394 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14395 | Chromium: CVE-2026-14395 Out of bounds write in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14396 | Chromium: CVE-2026-14396 Out of bounds read in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14397 | Chromium: CVE-2026-14397 Out of bounds write in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14398 | Chromium: CVE-2026-14398 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14399 | Chromium: CVE-2026-14399 Uninitialized Use in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-14400 | Chromium: CVE-2026-14400 Out of bounds write in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14401 | Chromium: CVE-2026-14401 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14402 | Chromium: CVE-2026-14402 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14403 | Chromium: CVE-2026-14403 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14404 | Chromium: CVE-2026-14404 Inappropriate implementation in PDFium | N/A | | Edge - Chromium | |
| CVE-2026-14405 | Chromium: CVE-2026-14405 Uninitialized Use in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14406 | Chromium: CVE-2026-14406 Out of bounds read in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14407 | Chromium: CVE-2026-14407 Inappropriate implementation in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14408 | Chromium: CVE-2026-14408 Uninitialized Use in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-14409 | Chromium: CVE-2026-14409 Inappropriate implementation in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14410 | Chromium: CVE-2026-14410 Inappropriate implementation in Skia | N/A | | Edge - Chromium | |
| CVE-2026-14411 | Chromium: CVE-2026-14411 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14412 | Chromium: CVE-2026-14412 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14413 | Chromium: CVE-2026-14413 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14414 | Chromium: CVE-2026-14414 Insufficient validation of untrusted input in Skia | N/A | | Edge - Chromium | |
| CVE-2026-14415 | Chromium: CVE-2026-14415 Inappropriate implementation in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14416 | Chromium: CVE-2026-14416 Out of bounds read in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-14417 | Chromium: CVE-2026-14417 Use after free in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-14418 | Chromium: CVE-2026-14418 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14419 | Chromium: CVE-2026-14419 Use after free in Skia | N/A | | Edge - Chromium | |
| CVE-2026-14420 | Chromium: CVE-2026-14420 Out of bounds read and write in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-14421 | Chromium: CVE-2026-14421 Uninitialized Use in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-14422 | Chromium: CVE-2026-14422 Out of bounds read and write in Tint | N/A | | Edge - Chromium | |
| CVE-2026-14423 | Chromium: CVE-2026-14423 Type Confusion in Tint | N/A | | Edge - Chromium | |
| CVE-2026-14424 | Chromium: CVE-2026-14424 Use after free in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-14425 | Chromium: CVE-2026-14425 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-14426 | Chromium: CVE-2026-14426 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14427 | Chromium: CVE-2026-14427 Heap buffer overflow in Skia | N/A | | Edge - Chromium | |
| CVE-2026-14428 | Chromium: CVE-2026-14428 Insufficient validation of untrusted input in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-14429 | Chromium: CVE-2026-14429 Insufficient validation of untrusted input in Skia | N/A | | Edge - Chromium | |
| CVE-2026-14430 | Chromium: CVE-2026-14430 Integer overflow in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14431 | Chromium: CVE-2026-14431 Type Confusion in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14432 | Chromium: CVE-2026-14432 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-14461 | Out-of-bound read in mtr | N/A | | | |
| CVE-2026-15037 | XML injection vulnerability in QDom comment, CDATA and processing-instruction serialization | N/A | | | |
| CVE-2026-15107 | Chromium: CVE-2026-15107 Use after free in IndexedDB | N/A | | Edge - Chromium | |
| CVE-2026-15108 | Chromium: CVE-2026-15108 Integer overflow in Extensions API | N/A | | Edge - Chromium | |
| CVE-2026-15109 | Chromium: CVE-2026-15109 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-15110 | Chromium: CVE-2026-15110 Use after free in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-15111 | Chromium: CVE-2026-15111 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-15112 | Chromium: CVE-2026-15112 Use after free in Ozone | N/A | | Edge - Chromium | |
| CVE-2026-15113 | Chromium: CVE-2026-15113 Use after free in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-15114 | Chromium: CVE-2026-15114 Out of bounds read and write in Codecs | N/A | | Edge - Chromium | |
| CVE-2026-15115 | Chromium: CVE-2026-15115 Insufficient validation of untrusted input in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-15116 | Chromium: CVE-2026-15116 Use after free in Actor | N/A | | Edge - Chromium | |
| CVE-2026-15117 | Chromium: CVE-2026-15117 Use after free in Payments | N/A | | Edge - Chromium | |
| CVE-2026-15118 | Chromium: CVE-2026-15118 Use after free in Input | N/A | | Edge - Chromium | |
| CVE-2026-15119 | Chromium: CVE-2026-15119 Inappropriate implementation in GetUserMedia | N/A | | Edge - Chromium | |
| CVE-2026-15120 | Chromium: CVE-2026-15120 Use after free in Core | N/A | | Edge - Chromium | |
| CVE-2026-15121 | Chromium: CVE-2026-15121 Use after free in WebRTC | N/A | | Edge - Chromium | |
| CVE-2026-15122 | Chromium: CVE-2026-15122 Insufficient validation of untrusted input in Codecs | N/A | | Edge - Chromium | |
| CVE-2026-15123 | Chromium: CVE-2026-15123 Insufficient data validation in DOM | N/A | | Edge - Chromium | |
| CVE-2026-15124 | Chromium: CVE-2026-15124 Insufficient policy enforcement in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-15125 | Chromium: CVE-2026-15125 Inappropriate implementation in Forms | N/A | | Edge - Chromium | |
| CVE-2026-15126 | Chromium: CVE-2026-15126 Use after free in Forms | N/A | | Edge - Chromium | |
| CVE-2026-15127 | Chromium: CVE-2026-15127 Inappropriate implementation in WebGL | N/A | | Edge - Chromium | |
| CVE-2026-15128 | Chromium: CVE-2026-15128 Inappropriate implementation in Forms | N/A | | Edge - Chromium | |
| CVE-2026-15129 | Chromium: CVE-2026-15129 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-15130 | Chromium: CVE-2026-15130 Insufficient policy enforcement in Navigation | N/A | | Edge - Chromium | |
| CVE-2026-15131 | Chromium: CVE-2026-15131 Insufficient data validation in Navigation | N/A | | Edge - Chromium | |
| CVE-2026-15132 | Chromium: CVE-2026-15132 Uninitialized Use in V8 | N/A | | Edge - Chromium | |
| CVE-2026-15133 | Chromium: CVE-2026-15133 Use after free in InterestGroups | N/A | | Edge - Chromium | |
| CVE-2026-15764 | Chromium: CVE-2026-15764 Use after free in Ozone | N/A | | Edge - Chromium | |
| CVE-2026-15765 | Chromium: CVE-2026-15765 Use after free in Ozone | N/A | | Edge - Chromium | |
| CVE-2026-15766 | Chromium: CVE-2026-15766 Uninitialized Use in Skia | N/A | | Edge - Chromium | |
| CVE-2026-15767 | Chromium: CVE-2026-15767 Heap buffer overflow in libyuv | N/A | | Edge - Chromium | |
| CVE-2026-15768 | Chromium: CVE-2026-15768 Insufficient policy enforcement in HTML-in-Canvas | N/A | | Edge - Chromium | |
| CVE-2026-15769 | Chromium: CVE-2026-15769 Insufficient validation of untrusted input in Linux Toolkit Theming | N/A | | Edge - Chromium | |
| CVE-2026-15770 | Chromium: CVE-2026-15770 Uninitialized Use in V8 | N/A | | Edge - Chromium | |
| CVE-2026-15771 | Chromium: CVE-2026-15771 Insufficient validation of untrusted input in Media | N/A | | Edge - Chromium | |
| CVE-2026-15772 | Chromium: CVE-2026-15772 Use after free in GPU | N/A | | Edge - Chromium | |
| CVE-2026-15773 | Chromium: CVE-2026-15773 Use after free in Core | N/A | | Edge - Chromium | |
| CVE-2026-15774 | Chromium: CVE-2026-15774 Use after free in Skia | N/A | | Edge - Chromium | |
| CVE-2026-15775 | Chromium: CVE-2026-15775 Insufficient policy enforcement in V8 | N/A | | Edge - Chromium | |
| CVE-2026-15776 | Chromium: CVE-2026-15776 Type Confusion in V8 | N/A | | Edge - Chromium | |
| CVE-2026-15777 | Chromium: CVE-2026-15777 Use after free in UI | N/A | | Edge - Chromium | |
| CVE-2026-15778 | Chromium: CVE-2026-15778 Insufficient validation of untrusted input in Navigation | N/A | | Edge - Chromium | |
| CVE-2026-15788 | WCOW cache mount source selector resolves NTFS junctions outside of cache root | N/A | | | |
| CVE-2026-15899 | Chromium: CVE-2026-15899 Use after free in CameraCapture | N/A | | Edge - Chromium | |
| CVE-2026-15900 | Chromium: CVE-2026-15900 Use after free in GPU | N/A | | Edge - Chromium | |
| CVE-2026-15901 | Chromium: CVE-2026-15901 Use after free in Network | N/A | | Edge - Chromium | |
| CVE-2026-15902 | Chromium: CVE-2026-15902 Use after free in Cast | N/A | | Edge - Chromium | |
| CVE-2026-15903 | Chromium: CVE-2026-15903 Out of bounds read and write in V8 | N/A | | Edge - Chromium | |
| CVE-2026-15904 | Chromium: CVE-2026-15904 Use after free in Ozone | N/A | | Edge - Chromium | |
| CVE-2026-15905 | Chromium: CVE-2026-15905 Use after free in Aura | N/A | | Edge - Chromium | |
| CVE-2026-16413 | Chromium: CVE-2026-16413 Out of bounds write in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-16414 | Chromium: CVE-2026-16414 Insufficient validation of untrusted input in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-16415 | Chromium: CVE-2026-16415 Insufficient validation of untrusted input in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-16416 | Chromium: CVE-2026-16416 Integer overflow in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-16417 | Chromium: CVE-2026-16417 Uninitialized Use in Skia | N/A | | Edge - Chromium | |
| CVE-2026-16418 | Chromium: CVE-2026-16418 Stack buffer overflow in V8 | N/A | | Edge - Chromium | |
| CVE-2026-16419 | Chromium: CVE-2026-16419 Out of bounds read and write in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-16420 | Chromium: CVE-2026-16420 Type Confusion in WebAudio | N/A | | Edge - Chromium | |
| CVE-2026-16421 | Chromium: CVE-2026-16421 Inappropriate implementation in WebAudio | N/A | | Edge - Chromium | |
| CVE-2026-16422 | Chromium: CVE-2026-16422 Insufficient validation of untrusted input in Certificate | N/A | | Edge - Chromium | |
| CVE-2026-16423 | Chromium: CVE-2026-16423 Use after free in UI | N/A | | Edge - Chromium | |
| CVE-2026-16424 | Chromium: CVE-2026-16424 Use after free in GPU | N/A | | Edge - Chromium | |
| CVE-2026-16554 | Integer Overflow Leading to Heap Buffer Overflow in cJSON | N/A | | | |
| CVE-2026-16804 | Chromium: CVE-2026-16804 Use after free in Input | N/A | | Edge - Chromium | |
| CVE-2026-16805 | Chromium: CVE-2026-16805 Use after free in Blink | N/A | | Edge - Chromium | |
| CVE-2026-16806 | Chromium: CVE-2026-16806 Use after free in WebMCP | N/A | | Edge - Chromium | |
| CVE-2026-16807 | Chromium: CVE-2026-16807 Out of bounds write in Codecs | N/A | | Edge - Chromium | |
| CVE-2026-17650 | Chromium: CVE-2026-17650 Use after free in Compositing | N/A | | Edge - Chromium | |
| CVE-2026-17651 | Chromium: CVE-2026-17651 Insufficient validation of untrusted input in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-17652 | Chromium: CVE-2026-17652 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-17653 | Chromium: CVE-2026-17653 Use after free in Skia | N/A | | Edge - Chromium | |
| CVE-2026-17654 | Chromium: CVE-2026-17654 Race in Updater | N/A | | Edge - Chromium | |
| CVE-2026-17655 | Chromium: CVE-2026-17655 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17656 | Chromium: CVE-2026-17656 Use after free in Ozone | N/A | | Edge - Chromium | |
| CVE-2026-17657 | Chromium: CVE-2026-17657 Use after free in Navigation | N/A | | Edge - Chromium | |
| CVE-2026-17658 | Chromium: CVE-2026-17658 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17659 | Chromium: CVE-2026-17659 Inappropriate implementation in SiteIsolation | N/A | | Edge - Chromium | |
| CVE-2026-17660 | Chromium: CVE-2026-17660 Insufficient validation of untrusted input in Network | N/A | | Edge - Chromium | |
| CVE-2026-17661 | Chromium: CVE-2026-17661 Use after free in Loader | N/A | | Edge - Chromium | |
| CVE-2026-17662 | Chromium: CVE-2026-17662 Insufficient policy enforcement in Prefetch | N/A | | Edge - Chromium | |
| CVE-2026-17663 | Chromium: CVE-2026-17663 Insufficient validation of untrusted input in GPU | N/A | | Edge - Chromium | |
| CVE-2026-17664 | Chromium: CVE-2026-17664 Insufficient validation of untrusted input in Loader | N/A | | Edge - Chromium | |
| CVE-2026-17665 | Chromium: CVE-2026-17665 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17666 | Chromium: CVE-2026-17666 Cryptographic Flaw in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-17667 | Chromium: CVE-2026-17667 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17668 | Chromium: CVE-2026-17668 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17669 | Chromium: CVE-2026-17669 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17670 | Chromium: CVE-2026-17670 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-17671 | Chromium: CVE-2026-17671 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17672 | Chromium: CVE-2026-17672 Insufficient validation of untrusted input in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-17673 | Chromium: CVE-2026-17673 Integer overflow in QUIC | N/A | | Edge - Chromium | |
| CVE-2026-17674 | Chromium: CVE-2026-17674 Inappropriate implementation in HTML | N/A | | Edge - Chromium | |
| CVE-2026-17675 | Chromium: CVE-2026-17675 Out of bounds write in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17676 | Chromium: CVE-2026-17676 Inappropriate implementation in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17677 | Chromium: CVE-2026-17677 Inappropriate implementation in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17678 | Chromium: CVE-2026-17678 Out of bounds read in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17679 | Chromium: CVE-2026-17679 Insufficient validation of untrusted input in Print Preview | N/A | | Edge - Chromium | |
| CVE-2026-17680 | Chromium: CVE-2026-17680 Heap buffer overflow in Color | N/A | | Edge - Chromium | |
| CVE-2026-17681 | Chromium: CVE-2026-17681 Insufficient validation of untrusted input in Web Authentication | N/A | | Edge - Chromium | |
| CVE-2026-17682 | Chromium: CVE-2026-17682 Integer overflow in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17683 | Chromium: CVE-2026-17683 Inappropriate implementation in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17684 | Chromium: CVE-2026-17684 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17685 | Chromium: CVE-2026-17685 Use after free in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17686 | Chromium: CVE-2026-17686 Insufficient validation of untrusted input in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17687 | Chromium: CVE-2026-17687 Type Confusion in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17688 | Chromium: CVE-2026-17688 Use after free in Input | N/A | | Edge - Chromium | |
| CVE-2026-17689 | Chromium: CVE-2026-17689 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17690 | Chromium: CVE-2026-17690 Insufficient validation of untrusted input in PDF | N/A | | Edge - Chromium | |
| CVE-2026-17691 | Chromium: CVE-2026-17691 Out of bounds write in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17692 | Chromium: CVE-2026-17692 Use after free in DataTransfer | N/A | | Edge - Chromium | |
| CVE-2026-17693 | Chromium: CVE-2026-17693 Inappropriate implementation in FileSystem | N/A | | Edge - Chromium | |
| CVE-2026-17694 | Chromium: CVE-2026-17694 Use after free in DOM | N/A | | Edge - Chromium | |
| CVE-2026-17695 | Chromium: CVE-2026-17695 Inappropriate implementation in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17696 | Chromium: CVE-2026-17696 Side-channel information leakage in Media | N/A | | Edge - Chromium | |
| CVE-2026-17697 | Chromium: CVE-2026-17697 Type Confusion in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17698 | Chromium: CVE-2026-17698 Insufficient validation of untrusted input in UI | N/A | | Edge - Chromium | |
| CVE-2026-17699 | Chromium: CVE-2026-17699 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-17700 | Chromium: CVE-2026-17700 Insufficient validation of untrusted input in Actor | N/A | | Edge - Chromium | |
| CVE-2026-17701 | Chromium: CVE-2026-17701 Out of bounds read in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17702 | Chromium: CVE-2026-17702 Inappropriate implementation in Skia | N/A | | Edge - Chromium | |
| CVE-2026-17703 | Chromium: CVE-2026-17703 Policy bypass in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17704 | Chromium: CVE-2026-17704 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17705 | Chromium: CVE-2026-17705 Integer overflow in libxml | N/A | | Edge - Chromium | |
| CVE-2026-17706 | Chromium: CVE-2026-17706 Insufficient validation of untrusted input in Media | N/A | | Edge - Chromium | |
| CVE-2026-17707 | Chromium: CVE-2026-17707 Uninitialized Use in Media | N/A | | Edge - Chromium | |
| CVE-2026-17708 | Chromium: CVE-2026-17708 Use after free in Audio | N/A | | Edge - Chromium | |
| CVE-2026-17709 | Chromium: CVE-2026-17709 Race in Downloads | N/A | | Edge - Chromium | |
| CVE-2026-17710 | Chromium: CVE-2026-17710 Inappropriate implementation in MHTML | N/A | | Edge - Chromium | |
| CVE-2026-17711 | Chromium: CVE-2026-17711 Race in Downloads | N/A | | Edge - Chromium | |
| CVE-2026-17712 | Chromium: CVE-2026-17712 Race in Skia | N/A | | Edge - Chromium | |
| CVE-2026-17713 | Chromium: CVE-2026-17713 Insufficient validation of untrusted input in Accessibility | N/A | | Edge - Chromium | |
| CVE-2026-17714 | Chromium: CVE-2026-17714 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17715 | Chromium: CVE-2026-17715 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17716 | Chromium: CVE-2026-17716 Use after free in Updater | N/A | | Edge - Chromium | |
| CVE-2026-17717 | Chromium: CVE-2026-17717 Integer overflow in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17718 | Chromium: CVE-2026-17718 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17719 | Chromium: CVE-2026-17719 Use after free in Input | N/A | | Edge - Chromium | |
| CVE-2026-17720 | Chromium: CVE-2026-17720 Insufficient policy enforcement in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17721 | Chromium: CVE-2026-17721 Out of bounds write in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17722 | Chromium: CVE-2026-17722 Object lifecycle issue in WebView | N/A | | Edge - Chromium | |
| CVE-2026-17723 | Chromium: CVE-2026-17723 Use after free in Media | N/A | | Edge - Chromium | |
| CVE-2026-17724 | Chromium: CVE-2026-17724 Race in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17725 | Chromium: CVE-2026-17725 Type Confusion in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17726 | Chromium: CVE-2026-17726 Integer overflow in WebGL | N/A | | Edge - Chromium | |
| CVE-2026-17727 | Chromium: CVE-2026-17727 Out of bounds write in WebGL | N/A | | Edge - Chromium | |
| CVE-2026-17728 | Chromium: CVE-2026-17728 Inappropriate implementation in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17729 | Chromium: CVE-2026-17729 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17730 | Chromium: CVE-2026-17730 Side-channel information leakage in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17731 | Chromium: CVE-2026-17731 Inappropriate implementation in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17732 | Chromium: CVE-2026-17732 Inappropriate implementation in SVG | N/A | | Edge - Chromium | |
| CVE-2026-17733 | Chromium: CVE-2026-17733 Inappropriate implementation in QUIC | N/A | | Edge - Chromium | |
| CVE-2026-17734 | Chromium: CVE-2026-17734 Inappropriate implementation in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17735 | Chromium: CVE-2026-17735 Insufficient validation of untrusted input in BFCache | N/A | | Edge - Chromium | |
| CVE-2026-17736 | Chromium: CVE-2026-17736 Insufficient validation of untrusted input in WebView | N/A | | Edge - Chromium | |
| CVE-2026-17737 | Chromium: CVE-2026-17737 Use after free in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-17738 | Chromium: CVE-2026-17738 Insufficient validation of untrusted input in Payments | N/A | | Edge - Chromium | |
| CVE-2026-17739 | Chromium: CVE-2026-17739 Insufficient policy enforcement in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17740 | Chromium: CVE-2026-17740 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17741 | Chromium: CVE-2026-17741 Insufficient validation of untrusted input in WebView | N/A | | Edge - Chromium | |
| CVE-2026-17742 | Chromium: CVE-2026-17742 Insufficient policy enforcement in Payments | N/A | | Edge - Chromium | |
| CVE-2026-17743 | Chromium: CVE-2026-17743 Insufficient policy enforcement in ControlledFrame | N/A | | Edge - Chromium | |
| CVE-2026-17744 | Chromium: CVE-2026-17744 Inappropriate implementation in File Input | N/A | | Edge - Chromium | |
| CVE-2026-17745 | Chromium: CVE-2026-17745 Out of bounds read in Skia | N/A | | Edge - Chromium | |
| CVE-2026-17746 | Chromium: CVE-2026-17746 Use after free in GPU | N/A | | Edge - Chromium | |
| CVE-2026-17747 | Chromium: CVE-2026-17747 Insufficient validation of untrusted input in Payments | N/A | | Edge - Chromium | |
| CVE-2026-17748 | Chromium: CVE-2026-17748 Inappropriate implementation in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17749 | Chromium: CVE-2026-17749 Insufficient validation of untrusted input in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17750 | Chromium: CVE-2026-17750 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17751 | Chromium: CVE-2026-17751 Inappropriate implementation in AdFilter | N/A | | Edge - Chromium | |
| CVE-2026-17752 | Chromium: CVE-2026-17752 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-17753 | Chromium: CVE-2026-17753 Inappropriate implementation in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17754 | Chromium: CVE-2026-17754 Inappropriate implementation in Blink | N/A | | Edge - Chromium | |
| CVE-2026-17755 | Chromium: CVE-2026-17755 Incorrect security UI in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17756 | Chromium: CVE-2026-17756 Insufficient policy enforcement in Presentation | N/A | | Edge - Chromium | |
| CVE-2026-17757 | Chromium: CVE-2026-17757 Uninitialized Use in Skia | N/A | | Edge - Chromium | |
| CVE-2026-17758 | Chromium: CVE-2026-17758 Heap buffer overflow in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-17759 | Chromium: CVE-2026-17759 Uninitialized Use in Codecs | N/A | | Edge - Chromium | |
| CVE-2026-17760 | Chromium: CVE-2026-17760 Side-channel information leakage in NoStatePrefetch | N/A | | Edge - Chromium | |
| CVE-2026-17761 | Chromium: CVE-2026-17761 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17762 | Chromium: CVE-2026-17762 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17763 | Chromium: CVE-2026-17763 Inappropriate implementation in GPU | N/A | | Edge - Chromium | |
| CVE-2026-17764 | Chromium: CVE-2026-17764 Inappropriate implementation in FedCM | N/A | | Edge - Chromium | |
| CVE-2026-17765 | Chromium: CVE-2026-17765 Inappropriate implementation in WebProtect | N/A | | Edge - Chromium | |
| CVE-2026-17766 | Chromium: CVE-2026-17766 Insufficient validation of untrusted input in Clipboard | N/A | | Edge - Chromium | |
| CVE-2026-17767 | Chromium: CVE-2026-17767 Insufficient validation of untrusted input in WebView | N/A | | Edge - Chromium | |
| CVE-2026-17768 | Chromium: CVE-2026-17768 Insufficient validation of untrusted input in WebSockets | N/A | | Edge - Chromium | |
| CVE-2026-17769 | Chromium: CVE-2026-17769 Insufficient validation of untrusted input in Cast | N/A | | Edge - Chromium | |
| CVE-2026-17770 | Chromium: CVE-2026-17770 Out of bounds read in Media | N/A | | Edge - Chromium | |
| CVE-2026-17771 | Chromium: CVE-2026-17771 Uninitialized Use in Skia | N/A | | Edge - Chromium | |
| CVE-2026-17772 | Chromium: CVE-2026-17772 Out of bounds read in WebGL | N/A | | Edge - Chromium | |
| CVE-2026-17773 | Chromium: CVE-2026-17773 Insufficient validation of untrusted input in Cast | N/A | | Edge - Chromium | |
| CVE-2026-17774 | Chromium: CVE-2026-17774 Insufficient validation of untrusted input in Variations | N/A | | Edge - Chromium | |
| CVE-2026-17775 | Chromium: CVE-2026-17775 Inappropriate implementation in PresentationAPI | N/A | | Edge - Chromium | |
| CVE-2026-17776 | Chromium: CVE-2026-17776 Policy bypass in Receiver | N/A | | Edge - Chromium | |
| CVE-2026-17777 | Chromium: CVE-2026-17777 Inappropriate implementation in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17778 | Chromium: CVE-2026-17778 Use after free in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17779 | Chromium: CVE-2026-17779 Inappropriate implementation in Site Isolation | N/A | | Edge - Chromium | |
| CVE-2026-17780 | Chromium: CVE-2026-17780 Inappropriate implementation in Isolated Web Apps | N/A | | Edge - Chromium | |
| CVE-2026-17781 | Chromium: CVE-2026-17781 Inappropriate implementation in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17782 | Chromium: CVE-2026-17782 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17783 | Chromium: CVE-2026-17783 Inappropriate implementation in Loader | N/A | | Edge - Chromium | |
| CVE-2026-17784 | Chromium: CVE-2026-17784 Use after free in Audio | N/A | | Edge - Chromium | |
| CVE-2026-17785 | Chromium: CVE-2026-17785 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17786 | Chromium: CVE-2026-17786 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17787 | Chromium: CVE-2026-17787 Inappropriate implementation in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17788 | Chromium: CVE-2026-17788 Inappropriate implementation in Blink | N/A | | Edge - Chromium | |
| CVE-2026-17789 | Chromium: CVE-2026-17789 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17790 | Chromium: CVE-2026-17790 Uninitialized Use in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17791 | Chromium: CVE-2026-17791 Insufficient validation of untrusted input in Payments | N/A | | Edge - Chromium | |
| CVE-2026-17792 | Chromium: CVE-2026-17792 Inappropriate implementation in Credential Management | N/A | | Edge - Chromium | |
| CVE-2026-17793 | Chromium: CVE-2026-17793 Inappropriate implementation in Messages | N/A | | Edge - Chromium | |
| CVE-2026-17794 | Chromium: CVE-2026-17794 Insufficient validation of untrusted input in Mobile | N/A | | Edge - Chromium | |
| CVE-2026-17795 | Chromium: CVE-2026-17795 Insufficient validation of untrusted input in GetUserMedia | N/A | | Edge - Chromium | |
| CVE-2026-17796 | Chromium: CVE-2026-17796 Side-channel information leakage in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-17797 | Chromium: CVE-2026-17797 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-17798 | Chromium: CVE-2026-17798 Inappropriate implementation in Cast | N/A | | Edge - Chromium | |
| CVE-2026-17799 | Chromium: CVE-2026-17799 Insufficient validation of untrusted input in Safe Browsing | N/A | | Edge - Chromium | |
| CVE-2026-17800 | Chromium: CVE-2026-17800 Side-channel information leakage in MediaRecording | N/A | | Edge - Chromium | |
| CVE-2026-17801 | Chromium: CVE-2026-17801 Out of bounds memory access in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17802 | Chromium: CVE-2026-17802 Side-channel information leakage in GPU | N/A | | Edge - Chromium | |
| CVE-2026-17803 | Chromium: CVE-2026-17803 Insufficient validation of untrusted input in Save to Drive | N/A | | Edge - Chromium | |
| CVE-2026-17804 | Chromium: CVE-2026-17804 Use after free in Media | N/A | | Edge - Chromium | |
| CVE-2026-17805 | Chromium: CVE-2026-17805 Insufficient policy enforcement in Glic | N/A | | Edge - Chromium | |
| CVE-2026-17806 | Chromium: CVE-2026-17806 Insufficient validation of untrusted input in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17807 | Chromium: CVE-2026-17807 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17808 | Chromium: CVE-2026-17808 Uninitialized Use in WebGL | N/A | | Edge - Chromium | |
| CVE-2026-17809 | Chromium: CVE-2026-17809 Insufficient validation of untrusted input in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17810 | Chromium: CVE-2026-17810 Uninitialized Use in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-17811 | Chromium: CVE-2026-17811 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17812 | Chromium: CVE-2026-17812 Inappropriate implementation in DigitalCredentials | N/A | | Edge - Chromium | |
| CVE-2026-17813 | Chromium: CVE-2026-17813 Insufficient policy enforcement in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17814 | Chromium: CVE-2026-17814 Insufficient validation of untrusted input in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17815 | Chromium: CVE-2026-17815 Insufficient policy enforcement in GuestView | N/A | | Edge - Chromium | |
| CVE-2026-17816 | Chromium: CVE-2026-17816 Inappropriate implementation in Speech | N/A | | Edge - Chromium | |
| CVE-2026-17817 | Chromium: CVE-2026-17817 Inappropriate implementation in ReportingAndNEL | N/A | | Edge - Chromium | |
| CVE-2026-17818 | Chromium: CVE-2026-17818 Inappropriate implementation in Network | N/A | | Edge - Chromium | |
| CVE-2026-17819 | Chromium: CVE-2026-17819 Inappropriate implementation in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-17820 | Chromium: CVE-2026-17820 Insufficient policy enforcement in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17821 | Chromium: CVE-2026-17821 Insufficient policy enforcement in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17822 | Chromium: CVE-2026-17822 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17823 | Chromium: CVE-2026-17823 Insufficient policy enforcement in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-17824 | Chromium: CVE-2026-17824 Insufficient policy enforcement in ServiceWorker | N/A | | Edge - Chromium | |
| CVE-2026-17825 | Chromium: CVE-2026-17825 Insufficient policy enforcement in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17826 | Chromium: CVE-2026-17826 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17827 | Chromium: CVE-2026-17827 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-17828 | Chromium: CVE-2026-17828 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17829 | Chromium: CVE-2026-17829 Insufficient policy enforcement in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17830 | Chromium: CVE-2026-17830 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17831 | Chromium: CVE-2026-17831 Insufficient validation of untrusted input in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17832 | Chromium: CVE-2026-17832 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17833 | Chromium: CVE-2026-17833 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17834 | Chromium: CVE-2026-17834 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17835 | Chromium: CVE-2026-17835 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17836 | Chromium: CVE-2026-17836 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17837 | Chromium: CVE-2026-17837 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17838 | Chromium: CVE-2026-17838 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17839 | Chromium: CVE-2026-17839 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17840 | Chromium: CVE-2026-17840 Incorrect security UI in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17841 | Chromium: CVE-2026-17841 Race in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17842 | Chromium: CVE-2026-17842 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17843 | Chromium: CVE-2026-17843 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-17844 | Chromium: CVE-2026-17844 Insufficient validation of untrusted input in Cast | N/A | | Edge - Chromium | |
| CVE-2026-17845 | Chromium: CVE-2026-17845 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-17846 | Chromium: CVE-2026-17846 Inappropriate implementation in Media | N/A | | Edge - Chromium | |
| CVE-2026-17847 | Chromium: CVE-2026-17847 Insufficient validation of untrusted input in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17848 | Chromium: CVE-2026-17848 Insufficient validation of untrusted input in Codecs | N/A | | Edge - Chromium | |
| CVE-2026-17849 | Chromium: CVE-2026-17849 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17850 | Chromium: CVE-2026-17850 Inappropriate implementation in Permissions | N/A | | Edge - Chromium | |
| CVE-2026-17851 | Chromium: CVE-2026-17851 Side-channel information leakage in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17852 | Chromium: CVE-2026-17852 Inappropriate implementation in Media Router | N/A | | Edge - Chromium | |
| CVE-2026-17853 | Chromium: CVE-2026-17853 Inappropriate implementation in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17854 | Chromium: CVE-2026-17854 Insufficient policy enforcement in WebMCP | N/A | | Edge - Chromium | |
| CVE-2026-17855 | Chromium: CVE-2026-17855 Race in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17856 | Chromium: CVE-2026-17856 Inappropriate implementation in Network | N/A | | Edge - Chromium | |
| CVE-2026-17857 | Chromium: CVE-2026-17857 Inappropriate implementation in Network | N/A | | Edge - Chromium | |
| CVE-2026-17858 | Chromium: CVE-2026-17858 Uninitialized Use in WebNN | N/A | | Edge - Chromium | |
| CVE-2026-17859 | Chromium: CVE-2026-17859 Side-channel information leakage in Favicons | N/A | | Edge - Chromium | |
| CVE-2026-17860 | Chromium: CVE-2026-17860 Insufficient validation of untrusted input in Mobile | N/A | | Edge - Chromium | |
| CVE-2026-17861 | Chromium: CVE-2026-17861 Insufficient validation of untrusted input in Updater | N/A | | Edge - Chromium | |
| CVE-2026-17862 | Chromium: CVE-2026-17862 Use after free in Tracing | N/A | | Edge - Chromium | |
| CVE-2026-17863 | Chromium: CVE-2026-17863 Inappropriate implementation in Browser | N/A | | Edge - Chromium | |
| CVE-2026-17864 | Chromium: CVE-2026-17864 Inappropriate implementation in Updater | N/A | | Edge - Chromium | |
| CVE-2026-17865 | Chromium: CVE-2026-17865 Inappropriate implementation in Crypto | N/A | | Edge - Chromium | |
| CVE-2026-17866 | Chromium: CVE-2026-17866 Type Confusion in Tab | N/A | | Edge - Chromium | |
| CVE-2026-17867 | Chromium: CVE-2026-17867 Insufficient validation of untrusted input in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-17868 | Chromium: CVE-2026-17868 Insufficient policy enforcement in USB | N/A | | Edge - Chromium | |
| CVE-2026-17869 | Chromium: CVE-2026-17869 Out of bounds read in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-17870 | Chromium: CVE-2026-17870 Insufficient validation of untrusted input in Cast | N/A | | Edge - Chromium | |
| CVE-2026-17871 | Chromium: CVE-2026-17871 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17872 | Chromium: CVE-2026-17872 Cryptographic Flaw in WebAppInstalls | N/A | | Edge - Chromium | |
| CVE-2026-17873 | Chromium: CVE-2026-17873 Insufficient policy enforcement in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17874 | Chromium: CVE-2026-17874 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17875 | Chromium: CVE-2026-17875 Use after free in PDFium | N/A | | Edge - Chromium | |
| CVE-2026-17876 | Chromium: CVE-2026-17876 Inappropriate implementation in Payments | N/A | | Edge - Chromium | |
| CVE-2026-17877 | Chromium: CVE-2026-17877 Inappropriate implementation in Chromoting | N/A | | Edge - Chromium | |
| CVE-2026-17878 | Chromium: CVE-2026-17878 Inappropriate implementation in CSS | N/A | | Edge - Chromium | |
| CVE-2026-17879 | Chromium: CVE-2026-17879 Inappropriate implementation in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17880 | Chromium: CVE-2026-17880 Inappropriate implementation in Autofill | N/A | | Edge - Chromium | |
| CVE-2026-17881 | Chromium: CVE-2026-17881 Use after free in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-17882 | Chromium: CVE-2026-17882 Policy bypass in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17883 | Chromium: CVE-2026-17883 Inappropriate implementation in Headless | N/A | | Edge - Chromium | |
| CVE-2026-17884 | Chromium: CVE-2026-17884 Object lifecycle issue in WebRTC | N/A | | Edge - Chromium | |
| CVE-2026-17885 | Chromium: CVE-2026-17885 Inappropriate implementation in Paint | N/A | | Edge - Chromium | |
| CVE-2026-17886 | Chromium: CVE-2026-17886 Use after free in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-17887 | Chromium: CVE-2026-17887 Use after free in TabStrip | N/A | | Edge - Chromium | |
| CVE-2026-17888 | Chromium: CVE-2026-17888 Insufficient validation of untrusted input in WebUI | N/A | | Edge - Chromium | |
| CVE-2026-17889 | Chromium: CVE-2026-17889 Uninitialized Use in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-17890 | Chromium: CVE-2026-17890 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17891 | Chromium: CVE-2026-17891 Use after free in ANGLE | N/A | | Edge - Chromium | |
| CVE-2026-17892 | Chromium: CVE-2026-17892 Inappropriate implementation in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-17893 | Chromium: CVE-2026-17893 Insufficient validation of untrusted input in Updater | N/A | | Edge - Chromium | |
| CVE-2026-17894 | Chromium: CVE-2026-17894 Use after free in Views | N/A | | Edge - Chromium | |
| CVE-2026-17895 | Chromium: CVE-2026-17895 Inappropriate implementation in DataTransfer | N/A | | Edge - Chromium | |
| CVE-2026-17896 | Chromium: CVE-2026-17896 Use after free in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17897 | Chromium: CVE-2026-17897 Inappropriate implementation in ORB | N/A | | Edge - Chromium | |
| CVE-2026-17898 | Chromium: CVE-2026-17898 Use after free in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17899 | Chromium: CVE-2026-17899 Insufficient policy enforcement in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17900 | Chromium: CVE-2026-17900 Inappropriate implementation in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-17901 | Chromium: CVE-2026-17901 Inappropriate implementation in Sharing | N/A | | Edge - Chromium | |
| CVE-2026-17902 | Chromium: CVE-2026-17902 Inappropriate implementation in Editing | N/A | | Edge - Chromium | |
| CVE-2026-17903 | Chromium: CVE-2026-17903 Insufficient policy enforcement in Chromecast | N/A | | Edge - Chromium | |
| CVE-2026-17904 | Chromium: CVE-2026-17904 Insufficient policy enforcement in NFC | N/A | | Edge - Chromium | |
| CVE-2026-17905 | Chromium: CVE-2026-17905 Inappropriate implementation in SurfaceCapture | N/A | | Edge - Chromium | |
| CVE-2026-17906 | Chromium: CVE-2026-17906 Insufficient validation of untrusted input in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-17907 | Chromium: CVE-2026-17907 Side-channel information leakage in Network | N/A | | Edge - Chromium | |
| CVE-2026-17908 | Chromium: CVE-2026-17908 Insufficient validation of untrusted input in Printing | N/A | | Edge - Chromium | |
| CVE-2026-17909 | Chromium: CVE-2026-17909 Insufficient validation of untrusted input in Isolated Web Apps | N/A | | Edge - Chromium | |
| CVE-2026-17910 | Chromium: CVE-2026-17910 Insufficient policy enforcement in NFC | N/A | | Edge - Chromium | |
| CVE-2026-17911 | Chromium: CVE-2026-17911 Insufficient policy enforcement in SVG | N/A | | Edge - Chromium | |
| CVE-2026-17912 | Chromium: CVE-2026-17912 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17913 | Chromium: CVE-2026-17913 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17914 | Chromium: CVE-2026-17914 Side-channel information leakage in Skia | N/A | | Edge - Chromium | |
| CVE-2026-17915 | Chromium: CVE-2026-17915 Inappropriate implementation in WebView | N/A | | Edge - Chromium | |
| CVE-2026-17916 | Chromium: CVE-2026-17916 Insufficient policy enforcement in Settings | N/A | | Edge - Chromium | |
| CVE-2026-17917 | Chromium: CVE-2026-17917 Policy bypass in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17918 | Chromium: CVE-2026-17918 Use after free in Sync | N/A | | Edge - Chromium | |
| CVE-2026-17919 | Chromium: CVE-2026-17919 Insufficient policy enforcement in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-17920 | Chromium: CVE-2026-17920 Use after free in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17921 | Chromium: CVE-2026-17921 Insufficient validation of untrusted input in Navigation | N/A | | Edge - Chromium | |
| CVE-2026-17922 | Chromium: CVE-2026-17922 Inappropriate implementation in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-17923 | Chromium: CVE-2026-17923 Policy bypass in Enterprise | N/A | | Edge - Chromium | |
| CVE-2026-17924 | Chromium: CVE-2026-17924 Use after free in DNS | N/A | | Edge - Chromium | |
| CVE-2026-17925 | Chromium: CVE-2026-17925 Inappropriate implementation in Cast | N/A | | Edge - Chromium | |
| CVE-2026-17926 | Chromium: CVE-2026-17926 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17927 | Chromium: CVE-2026-17927 Insufficient policy enforcement in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17928 | Chromium: CVE-2026-17928 Inappropriate implementation in DataTransfer | N/A | | Edge - Chromium | |
| CVE-2026-17929 | Chromium: CVE-2026-17929 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17930 | Chromium: CVE-2026-17930 Insufficient validation of untrusted input in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17931 | Chromium: CVE-2026-17931 Inappropriate implementation in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17932 | Chromium: CVE-2026-17932 Use after free in DataTransfer | N/A | | Edge - Chromium | |
| CVE-2026-17933 | Chromium: CVE-2026-17933 Inappropriate implementation in DOMStorage | N/A | | Edge - Chromium | |
| CVE-2026-17934 | Chromium: CVE-2026-17934 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17935 | Chromium: CVE-2026-17935 Heap buffer overflow in Codecs | N/A | | Edge - Chromium | |
| CVE-2026-17936 | Chromium: CVE-2026-17936 Inappropriate implementation in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17937 | Chromium: CVE-2026-17937 Inappropriate implementation in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17938 | Chromium: CVE-2026-17938 Inappropriate implementation in FullScreen | N/A | | Edge - Chromium | |
| CVE-2026-17939 | Chromium: CVE-2026-17939 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17940 | Chromium: CVE-2026-17940 Insufficient validation of untrusted input in Picture-in-Picture | N/A | | Edge - Chromium | |
| CVE-2026-17941 | Chromium: CVE-2026-17941 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17942 | Chromium: CVE-2026-17942 Side-channel information leakage in SVG | N/A | | Edge - Chromium | |
| CVE-2026-17943 | Chromium: CVE-2026-17943 Inappropriate implementation in Parser | N/A | | Edge - Chromium | |
| CVE-2026-17944 | Chromium: CVE-2026-17944 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17945 | Chromium: CVE-2026-17945 Inappropriate implementation in Navigation | N/A | | Edge - Chromium | |
| CVE-2026-17946 | Chromium: CVE-2026-17946 Uninitialized Use in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-17947 | Chromium: CVE-2026-17947 Use after free in WebSockets | N/A | | Edge - Chromium | |
| CVE-2026-17948 | Chromium: CVE-2026-17948 Type Confusion in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17949 | Chromium: CVE-2026-17949 Uninitialized Use in GPU | N/A | | Edge - Chromium | |
| CVE-2026-17950 | Chromium: CVE-2026-17950 Policy bypass in Safebrowsing | N/A | | Edge - Chromium | |
| CVE-2026-17951 | Chromium: CVE-2026-17951 Heap buffer overflow in WebRTC | N/A | | Edge - Chromium | |
| CVE-2026-17952 | Chromium: CVE-2026-17952 Inappropriate implementation in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17953 | Chromium: CVE-2026-17953 Insufficient policy enforcement in WebView | N/A | | Edge - Chromium | |
| CVE-2026-17954 | Chromium: CVE-2026-17954 Policy bypass in MHTML | N/A | | Edge - Chromium | |
| CVE-2026-17955 | Chromium: CVE-2026-17955 Insufficient validation of untrusted input in Payments | N/A | | Edge - Chromium | |
| CVE-2026-17956 | Chromium: CVE-2026-17956 Inappropriate implementation in Scheduling | N/A | | Edge - Chromium | |
| CVE-2026-17957 | Chromium: CVE-2026-17957 Inappropriate implementation in CORS | N/A | | Edge - Chromium | |
| CVE-2026-17958 | Chromium: CVE-2026-17958 Inappropriate implementation in Views | N/A | | Edge - Chromium | |
| CVE-2026-17959 | Chromium: CVE-2026-17959 Inappropriate implementation in Network | N/A | | Edge - Chromium | |
| CVE-2026-17960 | Chromium: CVE-2026-17960 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17961 | Chromium: CVE-2026-17961 Inappropriate implementation in Session | N/A | | Edge - Chromium | |
| CVE-2026-17962 | Chromium: CVE-2026-17962 Inappropriate implementation in Blink | N/A | | Edge - Chromium | |
| CVE-2026-17963 | Chromium: CVE-2026-17963 Inappropriate implementation in SVG | N/A | | Edge - Chromium | |
| CVE-2026-17964 | Chromium: CVE-2026-17964 Incorrect security UI in UI | N/A | | Edge - Chromium | |
| CVE-2026-17965 | Chromium: CVE-2026-17965 Incorrect security UI in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17966 | Chromium: CVE-2026-17966 Inappropriate implementation in Views | N/A | | Edge - Chromium | |
| CVE-2026-17967 | Chromium: CVE-2026-17967 Use after free in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17968 | Chromium: CVE-2026-17968 Uninitialized Use in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-17969 | Chromium: CVE-2026-17969 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17970 | Chromium: CVE-2026-17970 Insufficient validation of untrusted input in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17971 | Chromium: CVE-2026-17971 Inappropriate implementation in Frame | N/A | | Edge - Chromium | |
| CVE-2026-17972 | Chromium: CVE-2026-17972 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-17973 | Chromium: CVE-2026-17973 Inappropriate implementation in Views | N/A | | Edge - Chromium | |
| CVE-2026-17974 | Chromium: CVE-2026-17974 Insufficient policy enforcement in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-17975 | Chromium: CVE-2026-17975 Inappropriate implementation in IME | N/A | | Edge - Chromium | |
| CVE-2026-17976 | Chromium: CVE-2026-17976 Policy bypass in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17977 | Chromium: CVE-2026-17977 Policy bypass in CSS | N/A | | Edge - Chromium | |
| CVE-2026-17978 | Chromium: CVE-2026-17978 Side-channel information leakage in WebCodecs | N/A | | Edge - Chromium | |
| CVE-2026-17979 | Chromium: CVE-2026-17979 Race in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17980 | Chromium: CVE-2026-17980 Inappropriate implementation in UI | N/A | | Edge - Chromium | |
| CVE-2026-17981 | Chromium: CVE-2026-17981 Inappropriate implementation in Blink | N/A | | Edge - Chromium | |
| CVE-2026-17982 | Chromium: CVE-2026-17982 Insufficient validation of untrusted input in Cast | N/A | | Edge - Chromium | |
| CVE-2026-17983 | Chromium: CVE-2026-17983 Incorrect security UI in Global Media Controls | N/A | | Edge - Chromium | |
| CVE-2026-17984 | Chromium: CVE-2026-17984 Inappropriate implementation in Browser | N/A | | Edge - Chromium | |
| CVE-2026-17985 | Chromium: CVE-2026-17985 Insufficient policy enforcement in Speech | N/A | | Edge - Chromium | |
| CVE-2026-17986 | Chromium: CVE-2026-17986 Insufficient policy enforcement in Bluetooth | N/A | | Edge - Chromium | |
| CVE-2026-17987 | Chromium: CVE-2026-17987 Insufficient validation of untrusted input in Notifications | N/A | | Edge - Chromium | |
| CVE-2026-17988 | Chromium: CVE-2026-17988 Insufficient validation of untrusted input in Navigation | N/A | | Edge - Chromium | |
| CVE-2026-17989 | Chromium: CVE-2026-17989 Type Confusion in V8 | N/A | | Edge - Chromium | |
| CVE-2026-17990 | Chromium: CVE-2026-17990 Insufficient validation of untrusted input in WebAuthn | N/A | | Edge - Chromium | |
| CVE-2026-17991 | Chromium: CVE-2026-17991 Insufficient validation of untrusted input in AI | N/A | | Edge - Chromium | |
| CVE-2026-17992 | Chromium: CVE-2026-17992 Uninitialized Use in Skia | N/A | | Edge - Chromium | |
| CVE-2026-17993 | Chromium: CVE-2026-17993 Race in Updater | N/A | | Edge - Chromium | |
| CVE-2026-17994 | Chromium: CVE-2026-17994 Inappropriate implementation in Media | N/A | | Edge - Chromium | |
| CVE-2026-17995 | Chromium: CVE-2026-17995 Out of bounds read in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-17996 | Chromium: CVE-2026-17996 Inappropriate implementation in Browser | N/A | | Edge - Chromium | |
| CVE-2026-17997 | Chromium: CVE-2026-17997 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-17998 | Chromium: CVE-2026-17998 Incorrect security UI in Extensions | N/A | | Edge - Chromium | |
| CVE-2026-17999 | Chromium: CVE-2026-17999 Incorrect security UI in PictureInPicture | N/A | | Edge - Chromium | |
| CVE-2026-18000 | Chromium: CVE-2026-18000 Insufficient policy enforcement in USB | N/A | | Edge - Chromium | |
| CVE-2026-18001 | Chromium: CVE-2026-18001 Inappropriate implementation in WebGL | N/A | | Edge - Chromium | |
| CVE-2026-18002 | Chromium: CVE-2026-18002 Insufficient validation of untrusted input in Google Lens | N/A | | Edge - Chromium | |
| CVE-2026-18003 | Chromium: CVE-2026-18003 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-18004 | Chromium: CVE-2026-18004 Insufficient policy enforcement in Speech | N/A | | Edge - Chromium | |
| CVE-2026-18005 | Chromium: CVE-2026-18005 Inappropriate implementation in WebXR | N/A | | Edge - Chromium | |
| CVE-2026-18006 | Chromium: CVE-2026-18006 Inappropriate implementation in Google Lens | N/A | | Edge - Chromium | |
| CVE-2026-18007 | Chromium: CVE-2026-18007 Inappropriate implementation in Input | N/A | | Edge - Chromium | |
| CVE-2026-18008 | Chromium: CVE-2026-18008 Inappropriate implementation in Settings | N/A | | Edge - Chromium | |
| CVE-2026-18009 | Chromium: CVE-2026-18009 Insufficient validation of untrusted input in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-18010 | Chromium: CVE-2026-18010 Inappropriate implementation in Passwords | N/A | | Edge - Chromium | |
| CVE-2026-18011 | Chromium: CVE-2026-18011 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-18012 | Chromium: CVE-2026-18012 Use after free in PDFium | N/A | | Edge - Chromium | |
| CVE-2026-18013 | Chromium: CVE-2026-18013 Inappropriate implementation in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-18014 | Chromium: CVE-2026-18014 Insufficient validation of untrusted input in DevTools | N/A | | Edge - Chromium | |
| CVE-2026-18015 | Chromium: CVE-2026-18015 Inappropriate implementation in Tint | N/A | | Edge - Chromium | |
| CVE-2026-18016 | Chromium: CVE-2026-18016 Insufficient policy enforcement in Chrome for iOS | N/A | | Edge - Chromium | |
| CVE-2026-18017 | Chromium: CVE-2026-18017 Use after free in Dawn | N/A | | Edge - Chromium | |
| CVE-2026-18018 | Chromium: CVE-2026-18018 Inappropriate implementation in Updater | N/A | | Edge - Chromium | |
| CVE-2026-18019 | Chromium: CVE-2026-18019 Side-channel information leakage in Media | N/A | | Edge - Chromium | |
| CVE-2026-26197 | Array full size, element count, and element size are not checked to make sure they match in H5Odtype.c | N/A | | | |
| CVE-2026-26199 | Buffer underflow in `H5Iget_name `/`H5G_get_name` if size is zero | N/A | | | |
| CVE-2026-40467 | Use after free in gawk | N/A | | | |
| CVE-2026-40468 | Heap buffer overflow in gawk | N/A | | | |
| CVE-2026-40553 | Stack-based buffer overflow in gawk | N/A | | | |
| CVE-2026-42792 | epmd permanent DoS via EMFILE on accept(2) in erts | N/A | | | |
| CVE-2026-44943 | remote limited file-write as root via discovery in open-iscsi | N/A | | | |
| CVE-2026-44944 | iscsiuio control-socket authentication bypass in open-iscsi | N/A | | | |
| CVE-2026-50243 | 'response-ip'/'rpz' can rewrite BOGUS answers instead of returning SERVFAIL | N/A | | | |
| CVE-2026-50252 | Possible cache poisoning attack by mapping source port population per thread | N/A | | | |
| CVE-2026-54886 | SSH SFTP server denial of service via extended channel data infinite loop | N/A | | | |
| CVE-2026-54908 | Pion DTLS: Denial of service via panic while parsing a crafted ECDHE_PSK ServerKeyExchange message | N/A | | | |
| CVE-2026-55737 | Heap pointer corruption via signed/unsigned mismatch in LARGE_TUPLE_EXT decoding in erts external term format decoder | N/A | | | |
| CVE-2026-55995 | Double-free in the iSNS attribute decoder in open-iscsi | N/A | | | |
| CVE-2026-56000 | xorg-x11-server / xwayland GLX contextTags Use-After-Free in CommonMakeCurrent() | N/A | | | |
| CVE-2026-56160 | Azure Red Hat OpenShift (ARO) Elevation of Privilege Vulnerability | N/A | | Elevation of Privilege | |
| CVE-2026-56288 | NULL Pointer Dereference in GNU patch | N/A | | | |
| CVE-2026-56289 | Loop with Unreachable Exit Condition in GNU patch | N/A | | | |
| CVE-2026-56389 | Arbitrary Command Execution in GNU Bison | N/A | | | |
| CVE-2026-56390 | Arbitrary Output Location Change in GNU Bison | N/A | | | |
| CVE-2026-56392 | Heap-based Buffer Overflow in GNU coreutils | N/A | | | |
| CVE-2026-58643 | Windows Admin Center Spoofing Vulnerability | N/A | | Spoofing | |
| CVE-2026-59248 | Unbounded HPACK/QPACK prefixed-integer decoding in Cowlib causes memory-exhaustion DoS | N/A | | | |
| CVE-2026-59250 | Megaco flex scanner buffer overflow via oversized property parm name | N/A | | | |
| CVE-2026-59251 | Denial of service via exponential certificate policy tree growth in path validation | N/A | | | |
| CVE-2026-65624 | Cowboy HTTP/1.1 max_headers Bypass via Duplicate Header Names Enables Memory Exhaustion | N/A | | | |
| CVE-2026-6879 | Quadratic Behavior in xml.etree.ElementPath Index Predicates | N/A | | | |
| CVE-2026-9079 | stale proxy password leak | N/A | | | |